
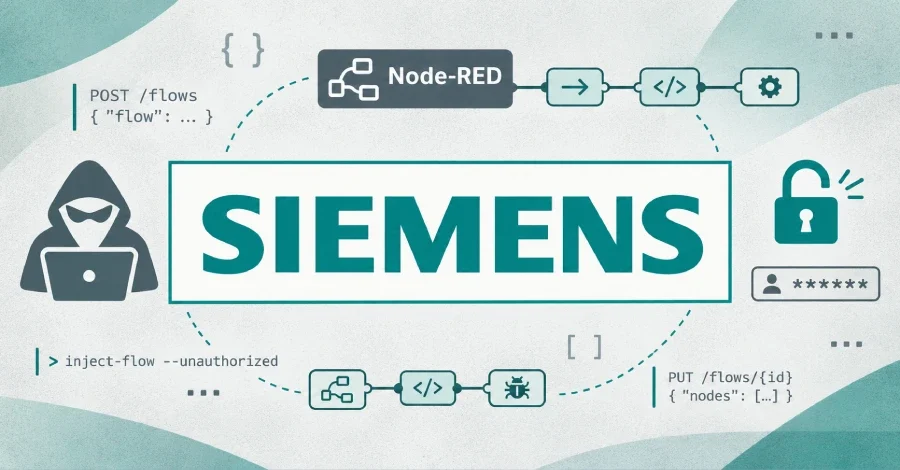
Siemens'in endüstriyel IoT platformu SIMATIC IoT2050 Advanced cihazlarını etkileyen ve azami önem derecesine sahip bir güvenlik açığı, gerçek dünya saldırılarında aktif olarak kullanılmaya başlandı. CVE-2026-58115 olarak takip edilen ve CVSS puanı 10,0 olan bu zafiyeti, siber güvenlik firması VulnCheck kendi bal küpü ağına yönelik saldırıları gözlemleyerek kamuoyuna duyurdu. Açık, kimlik doğrulaması gerektiren kritik bir işlevde doğrulama mekanizmasının eksik bırakılmasından kaynaklanıyor; bu durum kimliği doğrulanmamış uzak saldırganların etkilenen sistemlerde istedikleri kodu çalıştırmasına imkân tanıyor.
Gözlemlenen ilk aşamada kötü amaçlı akış, bir kabuk betiği sarmalayıcısını çalıştıracak biçimde tasarlandı. Bu sarmalayıcı, AMD64 mimarisine yönelik botnet ikili dosyasını 85.215.73[.]250 adresinden indirmek için wget komutunu kullandı; wget başarısız olursa curl devreye girdi. Son aşamada indirilen ikili dosya "/dev/shm/.b" olarak kaydedilip çalıştırıldı.
Açık Nerede ve Nasıl İşliyor?
Siemens, Ağustos 2026'da yayımladığı güvenlik danışma belgesinde açığı şu şekilde tanımladı: Industrial OS üzerinde Node-RED yüklü SIMATIC IoT2050 Advanced cihazları, Node-RED HTTP arayüzünde kimlik doğrulama eksikliği barındırmaktadır. Bu eksiklik, kimliği doğrulanmamış uzak bir saldırganın kötü amaçlı akışlar oluşturmasına ve temel sunucuda maksimum ayrıcalıklarla rastgele kod çalıştırmasına olanak vermektedir. Sorun, 4.3.4.1 ve sonraki sürümlerde giderildi. Siemens, kullanıcılara geçici önlem olarak Node-RED'i kaldırmalarını ya da HTTPS erişimini etkinleştirme, kimlik bilgisi tabanlı kimlik doğrulama veya OAuth/OpenID sağlayıcısıyla editör ve yönetici API'sini güvence altına alma ile HTTP Düğümleri ve Node-RED Panosunu temel kimlik doğrulamasıyla koruma adımlarını uygulamalarını tavsiye etti.VulnCheck'in Bal Küpünde Yakalanan Saldırılar
VulnCheck, 30 Ekim 2026 itibarıyla bal küpü ağında CVE-2026-58115'i silah olarak kullanan saldırı girişimleri gözlemlediğini açıkladı. Firma araştırmacısı Patrick Garrity, saldırı yöntemini şu sözlerle özetledi: "Saldırganın isteği eksiksiz bir istismarı kapsıyordu. Bir Node-RED akışı devreye sokuldu, otomatik olarak tetiklendi ve saldırgan kontrolündeki bir sunucudan ikili dosya çekildi; tüm bunlar üç katmanlı kodlamanın ardına gizlenmişti."Gözlemlenen ilk aşamada kötü amaçlı akış, bir kabuk betiği sarmalayıcısını çalıştıracak biçimde tasarlandı. Bu sarmalayıcı, AMD64 mimarisine yönelik botnet ikili dosyasını 85.215.73[.]250 adresinden indirmek için wget komutunu kullandı; wget başarısız olursa curl devreye girdi. Son aşamada indirilen ikili dosya "/dev/shm/.b" olarak kaydedilip çalıştırıldı.
 Yazılım ve Uygulamalar
 Yazılım ve Uygulamalar
 Yazılım ve Uygulamalar
Yorumlar (0)
Yorum yapmak için giriş yapmalısınız.