
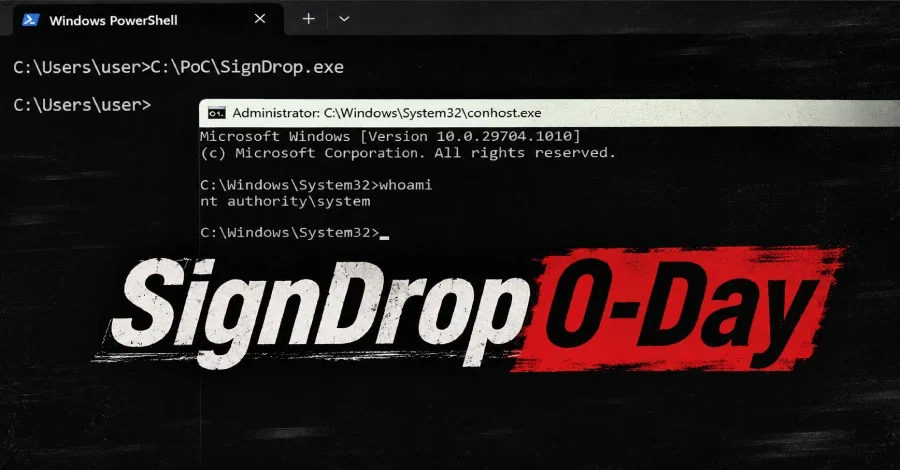
Bu hafta ortasında yayımlanan "SignDrop" ismi verilen kanıt kodu, Windows işletim sistemindeki Common Log File System (CLFS) sürücüsünde yer alan bir güvenlik özelliğinin istismar edilebileceğini ve standart bir kullanıcının SYSTEM yetkilerine sahip olabileceğini gösteriyor. Araştırmacılar tarafından GitHub üzerinde salı günü paylaşılan detaylı teknik rapor ve kod, Microsoft'un son güncellemelerinde eklediği log kimlik doğrulama mekanizmasının bir zafiyet barındırdığına işaret ediyor.
Kodun arkasındaki ve MSNightmare takma adıyla yayın yapan araştırmacı, açık kaynağa dönüştürülen kanıtın Defender antivirüs servisini hedef aldığını belirtiyor. CLFS, Windows'un yerleşik kayıt altyapısıdır ve sürücüsü, yetki yükseltme için sık sık hedef alınır. Geçtiğimiz yıl eklenen kimlik doğrulama özelliği, her makineye özgü bir anahtar kullanılarak log dosyalarına hash tabanlı bir kod ekleme prensibine dayanıyordu.
İstismar kodu, nesne yöneticisinin sembolik bağlantılarını kullanarak .cnpf dosyasının oluşturulmasını saldırganın seçtiği bir konuma yönlendiriyor. Orijinal logun izinlerini devralan bu yeni dosya, SYSTEM yetkisiyle oluşturulduğundan standart kullanıcının üzerine yazmasına izin veriyor. Araştırmacı, bunun bir SYSTEM kabuğuna (shell) dönüşebilen zincirleme bir saldırı stratejisi olduğunu ve Defender'ın aktif olması durumunda bu işlemin gerçekleşeceğini öngörüyor.
Bunun yanı sıra, istismar çalıştığında masaüstündeki tüm UAC istemlerinin standart kullanıcı ve SYSTEM kabuğunu açacak şekilde devre dışı kaldığı, diğer eylemleri engellediği ve bu durumun makinedeki kullanıcılar tarafından kolayca fark edilebilir olduğu bildirildi. Araştırma ekibi, yöntemimin yalnızca Defender'a özgü değil, yetkili olarak çalışan herhangi bir antivirüs motorunun sistemini hedef alabilen daha geniş bir teknik olabileceğini iddia etse de bu iddia bağımsız olarak doğrulanmadı.
Mod değeri 0 (zorunlu) veya 1 (öğrenme) olan sistemler, açıklanan saldırgan senaryosunun hedef alanına giriyor. Değer 2 veya 3 olduğunda bu spesifik istismarın etkisizleşeceği, ancak bu durumun CLFS'in sahte logları ayrıştırmasına izin vererek eski bellek bozulması risklerini geri getireceği uyarısı yapılıyor.
Araştırmacı, Nisan ayından bu yana Defender ve Windows'a odaklanan bir dizi istismar yayımladı. Önceki "RoguePlanet" açığı Haziran'da CVE-2026-50656 olarak onaylanırken, "ShieldBreak" için Ağustos'ta CVE-2026-69414 atandı. SignDrop, race condition zafiyetlerinin aksine, CLFS sürücüsünün kendi güvenlik özelliğini hedef alan farklı bir sınıfa ait bir sorundur.
Kodun arkasındaki ve MSNightmare takma adıyla yayın yapan araştırmacı, açık kaynağa dönüştürülen kanıtın Defender antivirüs servisini hedef aldığını belirtiyor. CLFS, Windows'un yerleşik kayıt altyapısıdır ve sürücüsü, yetki yükseltme için sık sık hedef alınır. Geçtiğimiz yıl eklenen kimlik doğrulama özelliği, her makineye özgü bir anahtar kullanılarak log dosyalarına hash tabanlı bir kod ekleme prensibine dayanıyordu.
SignDrop'un Çalışma Prensibi ve Saldırı Yöntemi
İstismar senaryosunda, standart yetkilere sahip bir kullanıcı, kendi kontrolünde olan yolları içeren bir CLFS logu ve kapsayıcısı hazırlıyor. İlgili güvenlik kontrolleri, yetkili bir sürecin (bu örnekte Defender) bu logu açması üzerine tetikleniyor. Bu sırada sürücü, orijinal logla aynı güvenlik özelliklerine sahip olan yanıt (companion) dosyasını, yani .cnpf dosyasını, yetkili sürecin bağlamında oluşturuyor. Açığın temelinde, sürücünün bu yanıt dosyasının yaratılışını yönlendirmede kullandığı "path redirection" (yol yönlendirme) mantığı yatıyor.İstismar kodu, nesne yöneticisinin sembolik bağlantılarını kullanarak .cnpf dosyasının oluşturulmasını saldırganın seçtiği bir konuma yönlendiriyor. Orijinal logun izinlerini devralan bu yeni dosya, SYSTEM yetkisiyle oluşturulduğundan standart kullanıcının üzerine yazmasına izin veriyor. Araştırmacı, bunun bir SYSTEM kabuğuna (shell) dönüşebilen zincirleme bir saldırı stratejisi olduğunu ve Defender'ın aktif olması durumunda bu işlemin gerçekleşeceğini öngörüyor.
Doğrulama Sonuçları ve Saldırı Belirtileri
Güvenlik firması 78researchlab'ın araştırma başkanı Sungyup Nam, PurpleHound ofansif ekibindeki Heewon Song'un bu istismarı test ettiğini ve kodun çalıştığını doğrulayan bir rapor yayımladı. Testler, Windows 11 26H2 ve Windows Server 2025 deneysel sürümlerinde yapıldı. Nam, teknik olarak işe yarasa da kodun operasyonel kullanımda yeterince güvenilir çalışmadığını, ancak Defender'ın devre dışı bırakılmaması gerektiğini vurguladı.Bunun yanı sıra, istismar çalıştığında masaüstündeki tüm UAC istemlerinin standart kullanıcı ve SYSTEM kabuğunu açacak şekilde devre dışı kaldığı, diğer eylemleri engellediği ve bu durumun makinedeki kullanıcılar tarafından kolayca fark edilebilir olduğu bildirildi. Araştırma ekibi, yöntemimin yalnızca Defender'a özgü değil, yetkili olarak çalışan herhangi bir antivirüs motorunun sistemini hedef alabilen daha geniş bir teknik olabileceğini iddia etse de bu iddia bağımsız olarak doğrulanmadı.
Güvenlik Yöneticileri İçin Öneriler
Microsoft, SignDrop açıklamasını henüz onaylamamış, CVE numarası atamamış ve bu ayın güncellemelerinde yama sunmamıştır. Aynı şekilde CISA'ın Bilinen İstismar Edilen Açıklar (KEV) kataloğunda bu açık listelenmemiş ve aktif saldırılar raporlanmamıştır. Ancak sistemlerin bu tehdide karşı açık olup olmadığına dair bir ön kontrol yapmak isteyen yöneticiler, CLFS kimlik doğrulama modunun HKEY_LOCAL_MACHINE\SYSTEM\CurrentControlSet\Services\CLFS\Authentication kayıt anahtarı üzerinden kontrol edebilecektir.Mod değeri 0 (zorunlu) veya 1 (öğrenme) olan sistemler, açıklanan saldırgan senaryosunun hedef alanına giriyor. Değer 2 veya 3 olduğunda bu spesifik istismarın etkisizleşeceği, ancak bu durumun CLFS'in sahte logları ayrıştırmasına izin vererek eski bellek bozulması risklerini geri getireceği uyarısı yapılıyor.
Araştırmacı, Nisan ayından bu yana Defender ve Windows'a odaklanan bir dizi istismar yayımladı. Önceki "RoguePlanet" açığı Haziran'da CVE-2026-50656 olarak onaylanırken, "ShieldBreak" için Ağustos'ta CVE-2026-69414 atandı. SignDrop, race condition zafiyetlerinin aksine, CLFS sürücüsünün kendi güvenlik özelliğini hedef alan farklı bir sınıfa ait bir sorundur.
 Yazılım ve Uygulamalar
 Yazılım ve Uygulamalar
 Yazılım ve Uygulamalar
Yorumlar (0)
Yorum yapmak için giriş yapmalısınız.