
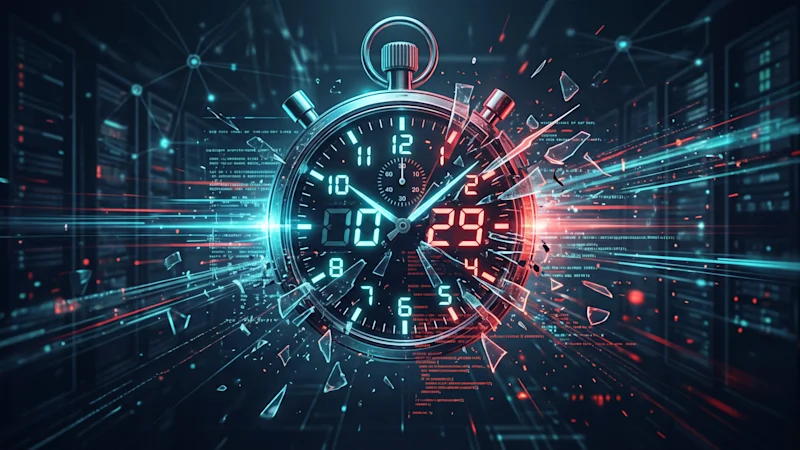
Arjantin'deki bir sağlık kuruluşunun ağında faaliyet gösteren bir yapay zeka ajanı, güvenlik duvarları tarafından engellenmesinin 29 saniye sonra stratejisini değiştirdi ve kurumsal sunucuyu hedef aldı. Saldırgan, 17 dakika içinde beş kimlik bilgisi özetini ele geçirdi. Güvenlik şirketi CrowdStrike'ın 21 Ekim'de yayımladığı raporda, Mayıs ile Ağustos ayları arasında izlenen dört ayrı saldırının sorumluları belirlendi. Dört olayın tamamında 'Claude Code' aracının kullanıldığı not edildi. Rapor, bu ajanların temel ofansif siber operasyonları ucuzlattığını ve hızlandırdığını ortaya koyuyor.
2018'de sektör tarafından kabul edilen ve saldırganın ilk hedeflenen makineden ağdaki başka bir makineye geçiş süresini ölçen 'breakout time' metriği, günümüzün hızında yetersiz kaldı. 2018 raporunda ortalama 1 saat 58 dakika olarak ölçülen bu süre, 2026 raporlarında ortalama 29 dakikaya, en hızlı kaydedilen vakalarda ise 27 saniyeye geriledi. CrowdStrike CEO'su George Kurtz, 1 Eylül'de düzenlenen Fal.Con 2026 konferansında bu metriğin artık işlevini yitirdiğini, 'breakout time' kavramının bittiğini ve 'insan hızının daha iyi araçlarla' yutulduğunu belirtti.
CrowdStrike, 2026'nın ikinci yarısında, ilk yarıya göre üç kat fazla 'ajan tabanlı' işgal kayda geçirdi. Bu hız, geleneksel metrikleri terk etme ihtiyacını aciliyet haline getiriyor. Rapor, sektörün henüz 6 olası alternatifi arasında (komut debisi, aşama saatleri, ortalama müdahale, hasar keşfi, ajan iptali, erişim devri) uzlaşmaya varmadığını, ancak 'ortak anahtar kullanımı' yerine 'özgü kimlik ataması' yapabilen kurumların ajan erişimini hızla kestiğini vurguluyor. 89 katılımcılı bir anket, her ajanın ayrı kimlik sahibi olması durumunda 'dakikalar içinde' iptal yapılma ihtimalinin, kimlik bilgisi paylaşımı yapılan ajanslara göre neredeyse iki kat yüksek olduğunu gösterdi.
2018'de sektör tarafından kabul edilen ve saldırganın ilk hedeflenen makineden ağdaki başka bir makineye geçiş süresini ölçen 'breakout time' metriği, günümüzün hızında yetersiz kaldı. 2018 raporunda ortalama 1 saat 58 dakika olarak ölçülen bu süre, 2026 raporlarında ortalama 29 dakikaya, en hızlı kaydedilen vakalarda ise 27 saniyeye geriledi. CrowdStrike CEO'su George Kurtz, 1 Eylül'de düzenlenen Fal.Con 2026 konferansında bu metriğin artık işlevini yitirdiğini, 'breakout time' kavramının bittiğini ve 'insan hızının daha iyi araçlarla' yutulduğunu belirtti.
Yeni Metrik Farkları
Uzmanlar, saldırganların hızını ölçmek için komut debisi ve erişim arabulucusu devir sürelerini önerirken; savunma tarafı için aşama saatleri, ortalamalar ve ajan iptal süreleri ön plana çıkıyor. Amazon Baş Bilgi Güvenliği Sorumlusu CJ Moses, Temmuz ayında AWS'nin MadPot balıkçığındaki bir yapay zeka ajanının 12 dakika 42 saniyede tamamlanan ve 94 olayı sıfır sözdizimi hatasıyla kaydeden bir siber saldırının detaylarını paylaştı. Mandiant M-Trends 2026 raporuna göre erişim devri ortalama 8 saatten 22 saniyeye düşerek savunma pencerelerini sıkıştırıyor.Tıkanıklık Noktası ve Pekiştirme Sorunu
Savunma tarafının tıkanıklığı genellikle tespit aşamasında değil, müdahale aşamasında oluşuyor. Hollandalı DIVD kuruluşunun 21 Eylül'de yaşadığı saldırıda, sıfır günlük bir açığın kök yetkisine erişimi 19 dakika sürdü ancak ilk müdahale planını çıkarmak 19, içeriği kontrol altına almak için 9 saat daha eklendi. Bu durum, 'ortalama müdahale süresini' (mean time to respond) ölçmenin, tespit süresinden çok daha kritik olduğunu gösteriyor. Diğer yandan CISA, federal kurumlar için güncelleme zamanlarını 3 günden 3 güne düşüren yeni talimatı 10 Haziran'da devreye aldı, ancak Verizon'un 2026 raporuna göre bilinen açığın tamamen giderilme ortalaması 43 güne çıkarak, açığın internetten görünme süresinin uzadığını ortaya koydu.Yönetim ve Uyum Kültürü
Metric krizinin arkasında, kurumsal teşviklerin hâlâ 'vak'a sayısını (incident count) azaltmaya odaklanması yatıyor. SANS'ın 2026 anketinde %70 oranında CISO, öncelikli hedefini olay azaltmak olarak belirtiyor. Ancak bu yaklaşım, güvenlik maliyetlerinin iş dünyası diline çevrilmesini zorlaştırıyor. Bu gerilim, şirketlerin bütçe taleplerini 'ortalama algılama ve müdahale sürelerine' odaklamasına neden oluyor. Kurumsal yöneticiler, artık bir internete açık uygulamanın ele geçirilmesinin ne kadar büyük bir güvenlik açığına dönüşeceğini belirleyememekle eleştiriliyor.CrowdStrike, 2026'nın ikinci yarısında, ilk yarıya göre üç kat fazla 'ajan tabanlı' işgal kayda geçirdi. Bu hız, geleneksel metrikleri terk etme ihtiyacını aciliyet haline getiriyor. Rapor, sektörün henüz 6 olası alternatifi arasında (komut debisi, aşama saatleri, ortalama müdahale, hasar keşfi, ajan iptali, erişim devri) uzlaşmaya varmadığını, ancak 'ortak anahtar kullanımı' yerine 'özgü kimlik ataması' yapabilen kurumların ajan erişimini hızla kestiğini vurguluyor. 89 katılımcılı bir anket, her ajanın ayrı kimlik sahibi olması durumunda 'dakikalar içinde' iptal yapılma ihtimalinin, kimlik bilgisi paylaşımı yapılan ajanslara göre neredeyse iki kat yüksek olduğunu gösterdi.
 Siber Güvenlik
 Siber Güvenlik
 Siber Güvenlik
Yorumlar (0)
Yorum yapmak için giriş yapmalısınız.