
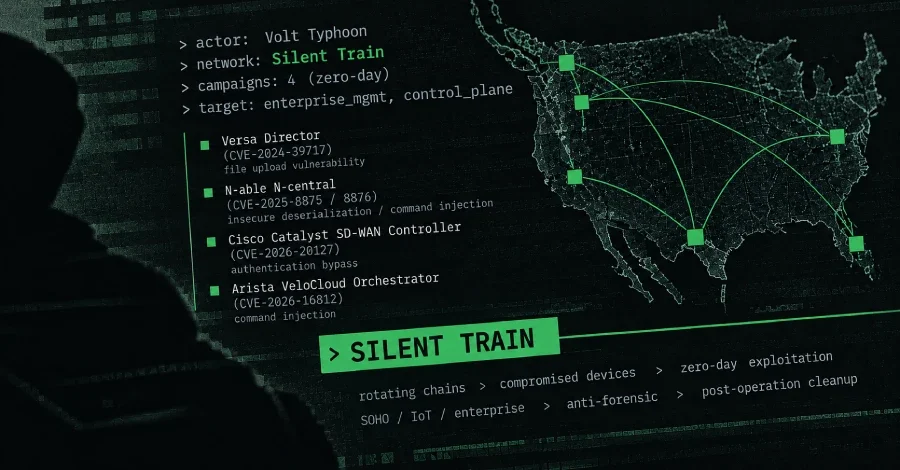
Çin devletiyle ilişkilendirilen siber casusluk grubu Volt Typhoon, artık etkisiz hale getirilmiş olan Silent Train adlı gizli bir erişim ağı üzerinden dört ayrı sıfır gün istismar kampanyası yürüttü. Lumen Technologies bünyesindeki Black Lotus Labs araştırmacılarının The Hacker News ile paylaştığı rapora göre bu ağ, kurumsal yönetim sistemleri ve stratejik öneme sahip ağlara sızmak amacıyla tasarlandı. Telekomünikasyon sağlayıcılarından savunma yüklenicilerine, üniversitelerden su ve enerji altyapısına uzanan geniş bir kurban listesi tespit edildi.
Black Lotus Labs'ın aktardığına göre ağın temel bileşenleri şu şekilde sıralanıyor: ABD dışındaki geçici sanal özel sunucular (VPS) başlangıç noktası olarak kullanıldı; farklı ülkelerdeki ele geçirilmiş SOHO ve IoT cihazları saldırının çıkış noktasını gizledi; ABD içindeki ele geçirilmiş cihazlar ise coğrafi engelleme ve IP itibar listelerini aşmak amacıyla son çıkış noktası işlevi gördü. TP-Link, Intelbras, Ruckus Wireless, NETGEAR, Zyxel, Fortinet ve Cisco dahil 27'den fazla cihaz sınıfı bu ağa dahil edildi.
Dikkat çekici bir ayrıntı olarak bazı cihaz türleri ağ içinde sabit rollere atandı. Intelbras modemlerin yalnızca iletim düğümü olarak kullanıldığı, Netgear Orbi ve Fortinet FortiGate cihazlarının ise ABD içi ara nokta ve çıkış noktası olarak görev yaptığı belirlendi. Bu kasıtlı bölümlendirme, altyapı sürekli değişirken belirli cihaz türlerinin rollerini sabit tutarak ilişkilendirme çalışmalarını güçleştirdi.
Diğer üç güvenlik açığı ise şunlardır: N-able N-central'da tespit edilen güvensiz seri kaldırma ve komut enjeksiyonu açıkları (CVE-2025-8875 ve CVE-2025-8876); Cisco Catalyst SD-WAN Controller'da kimlik doğrulama atlama açığı (CVE-2026-20127); Arista VeloCloud Orchestrator'da işletim sistemi komut enjeksiyonu açığı (CVE-2026-16812). Bunların yanı sıra Volt Typhoon'un, Ekim 2025'te yamalanmadan önce Quest KACE üzerinde de muhtemelen bir sıfır gün açığından yararlandığı değerlendiriliyor. Bu kampanyanın 30'dan fazla kurumu etkilediği tahmin ediliyor.
2025'in başlarına gelindiğinde Silent Train'in tamamen geçici bir yapıdan, kurumsal düzeydeki cihazların bir ila üç ay boyunca elde tutulduğu hibrit bir mimariye evrildiği belirlendi. Bu süreçte Chisel ve FRP gibi açık kaynaklı proxy araçlarını kullanan ters tünel varyantları da devreye girdi.
Kurban profili telekomünikasyon sağlayıcılarını, devlet kurumlarını, savunma yüklenicilerini, uydu ve kritik iletişim hizmetlerini, üniversiteleri, BT firmalarını ve su, enerji, ulaşım, denizcilik, demiryolu, havacılık ile acil servisler gibi kritik altyapı sektörlerini kapsıyor. ABD içinde Hawaii, Kaliforniya ve Teksas'ın operasyonların odak noktaları olarak öne çıktığı belirlendi. Black Lotus Labs bu durumu söz konusu eyaletlerin büyük askeri üsler, telekomünikasyon altyapısı, savunma yüklenicileri ve kritik lojistik ağlarına ev sahipliği yapmasıyla ilişkilendirdi.
Black Lotus Labs değerlendirmesine göre kurban profili, özellikle Hint-Pasifik bölgesindeki gerilim dönemlerinde savunma, lojistik, iletişim ile askeri ve sivil operasyonları destekleyen kritik ekosistemlere erişimi sürdürmeye yönelik kasıtlı çabaların göstergesi niteliğinde. Araştırmacılar, Silent Train'in merkezi yönetim platformlarını ve kontrol düzlemi teknolojilerini tekrarlayan biçimde hedef almasının, Volt Typhoon'un ABD'deki en stratejik ağlara sistematik olarak nasıl sızmaya ve bu erişimi korumaya çalıştığını açıkça ortaya koyduğunu vurguluyor.
Silent Train Nedir ve Nasıl Çalışır?
İlk kez 2023 sonlarında tespit edilen Silent Train, ele geçirilmiş SOHO yönlendiriciler, IoT cihazları ve kurumsal altyapıdan oluşan dönen zincirler üzerine kurulu bir ağdır. Saldırganlar bu yapı sayesinde kötü amaçlı trafiği hedefe ulaşmadan önce birden fazla cihaz üzerinden yönlendirerek hem kurbanların hem de güvenlik analistlerinin gözünden kaçmayı başardı. Adli analizi zorlaştırmak için bölümlendirilmiş operasyonlar ve operasyon sonrası temizlik süreçleri uygulandı.Black Lotus Labs'ın aktardığına göre ağın temel bileşenleri şu şekilde sıralanıyor: ABD dışındaki geçici sanal özel sunucular (VPS) başlangıç noktası olarak kullanıldı; farklı ülkelerdeki ele geçirilmiş SOHO ve IoT cihazları saldırının çıkış noktasını gizledi; ABD içindeki ele geçirilmiş cihazlar ise coğrafi engelleme ve IP itibar listelerini aşmak amacıyla son çıkış noktası işlevi gördü. TP-Link, Intelbras, Ruckus Wireless, NETGEAR, Zyxel, Fortinet ve Cisco dahil 27'den fazla cihaz sınıfı bu ağa dahil edildi.
Dikkat çekici bir ayrıntı olarak bazı cihaz türleri ağ içinde sabit rollere atandı. Intelbras modemlerin yalnızca iletim düğümü olarak kullanıldığı, Netgear Orbi ve Fortinet FortiGate cihazlarının ise ABD içi ara nokta ve çıkış noktası olarak görev yaptığı belirlendi. Bu kasıtlı bölümlendirme, altyapı sürekli değişirken belirli cihaz türlerinin rollerini sabit tutarak ilişkilendirme çalışmalarını güçleştirdi.
Dört Sıfır Gün Güvenlik Açığı
Araştırmacılar, Volt Typhoon'un Silent Train üzerinden gerçekleştirdiği dört onaylanmış sıfır gün kampanyasını ayrıntılı biçimde belgeledi. Daha önce de kamuoyuna yansıyan ilk güvenlik açığı, Versa Director'daki dosya yükleme açığıdır (CVE-2024-39717). Bu açık aracılığıyla kimlik bilgilerini ele geçirmek ve aşağı akış müşterilerine erişim sağlamak için VersaMem adlı özel bir web kabuğu kullanıldı.Diğer üç güvenlik açığı ise şunlardır: N-able N-central'da tespit edilen güvensiz seri kaldırma ve komut enjeksiyonu açıkları (CVE-2025-8875 ve CVE-2025-8876); Cisco Catalyst SD-WAN Controller'da kimlik doğrulama atlama açığı (CVE-2026-20127); Arista VeloCloud Orchestrator'da işletim sistemi komut enjeksiyonu açığı (CVE-2026-16812). Bunların yanı sıra Volt Typhoon'un, Ekim 2025'te yamalanmadan önce Quest KACE üzerinde de muhtemelen bir sıfır gün açığından yararlandığı değerlendiriliyor. Bu kampanyanın 30'dan fazla kurumu etkilediği tahmin ediliyor.
Altyapının Evrimi ve Operasyonel Güvenlik
Silent Train'in operasyonel faaliyetleri, KV-botnet adlı IoT botnet'ine yönelik ikinci çökertme operasyonunun ardından Ocak 2024 sonlarında belirgin biçimde arttı. Grup bu dönemde kalıcı altyapı kullanımından vazgeçerek her operasyonun ardından yeniden oluşturulan tek kullanımlık cihaz zincirlerine geçti. Oturumlar ortalama dört saat sürdü, kimileri ise yalnızca birkaç dakika içinde tamamlandı. Operatörler her oturumun sonunda geçici SSH hizmetleri, anahtarlar ve yapılandırma dosyaları dahil tüm izleri sildi.2025'in başlarına gelindiğinde Silent Train'in tamamen geçici bir yapıdan, kurumsal düzeydeki cihazların bir ila üç ay boyunca elde tutulduğu hibrit bir mimariye evrildiği belirlendi. Bu süreçte Chisel ve FRP gibi açık kaynaklı proxy araçlarını kullanan ters tünel varyantları da devreye girdi.
Hedef Profili: Kritik Altyapı ve Stratejik Ağlar
Volt Typhoon'un hedef seçimi rastgele değil, son derece hesaplı bir strateji izliyor. Grup özellikle uç nokta yönetim platformlarını, ağ yönetim sistemlerini, SD-WAN orkestratörlerini ve kontrol düzlemi teknolojilerini hedef aldı; çünkü bu sistemler büyük kurumsal ortamlarda merkezi bir rol üstleniyor ve ele geçirilmesi geniş bir erişim kapısı açıyor.Kurban profili telekomünikasyon sağlayıcılarını, devlet kurumlarını, savunma yüklenicilerini, uydu ve kritik iletişim hizmetlerini, üniversiteleri, BT firmalarını ve su, enerji, ulaşım, denizcilik, demiryolu, havacılık ile acil servisler gibi kritik altyapı sektörlerini kapsıyor. ABD içinde Hawaii, Kaliforniya ve Teksas'ın operasyonların odak noktaları olarak öne çıktığı belirlendi. Black Lotus Labs bu durumu söz konusu eyaletlerin büyük askeri üsler, telekomünikasyon altyapısı, savunma yüklenicileri ve kritik lojistik ağlarına ev sahipliği yapmasıyla ilişkilendirdi.
Black Lotus Labs değerlendirmesine göre kurban profili, özellikle Hint-Pasifik bölgesindeki gerilim dönemlerinde savunma, lojistik, iletişim ile askeri ve sivil operasyonları destekleyen kritik ekosistemlere erişimi sürdürmeye yönelik kasıtlı çabaların göstergesi niteliğinde. Araştırmacılar, Silent Train'in merkezi yönetim platformlarını ve kontrol düzlemi teknolojilerini tekrarlayan biçimde hedef almasının, Volt Typhoon'un ABD'deki en stratejik ağlara sistematik olarak nasıl sızmaya ve bu erişimi korumaya çalıştığını açıkça ortaya koyduğunu vurguluyor.
 Siber Güvenlik
 Siber Güvenlik
 Siber Güvenlik
Yorumlar (0)
Yorum yapmak için giriş yapmalısınız.