
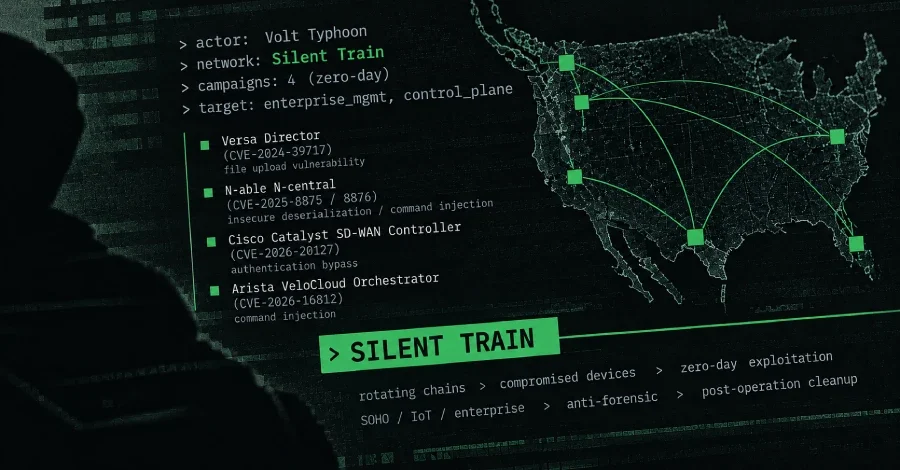
Çin devletiyle ilişkilendirilen siber casusluk grubu Volt Typhoon, kritik altyapılara yönelik operasyonlarında Silent Train adını verdikleri gizli bir erişim ağından yararlandı. Lumen Technologies bünyesindeki Black Lotus Labs, The Hacker News ile paylaştığı raporda bu ağın artık devre dışı bırakıldığını açıkladı. Araştırmacılar, söz konusu yapının 2023 sonunda tespit edildiğini ve dört ayrı sıfır-gün istismar kampanyasında kullanıldığını belirtiyor.
Operasyonel güvenlik açısından dikkat çekici bir ayrıntı, oturumların ortalama dört saat sürmesi ve bazılarının yalnızca birkaç dakika içinde tamamlanmasıdır. Operatörler her oturumun ardından SSH anahtarları, yapılandırma dosyaları ve geçici araçlar dahil tüm izleri temizleyerek altyapıyı dağıtıyor. Bu yaklaşım, adli analizi ve kaynağa atıfı son derece güçleştiriyor.
Ağda ABD dışında konuşlandırılmış sanal özel sunucular (VPS) başlangıç noktası olarak işlev görürken, farklı ülkelerdeki ele geçirilmiş SOHO ve IoT cihazları saldırının çıkış noktasını gizliyor. ABD içindeki ele geçirilmiş cihazlar ise son atlama noktası olarak kurban sistemlere erişim sağlıyor ve bu sayede coğrafi engelleme ile IP itibar listelerinin aşılması mümkün oluyor.
Tespit edilen kurbanlar arasında telekomünikasyon sağlayıcıları, devlet kurumları, savunma müteahhitleri, uydu ve görev açısından kritik iletişim hizmetleri, üniversiteler, BT firmaları ile su, enerji, ulaşım, denizcilik, demiryolu, havacılık ve acil servisler gibi kritik altyapı sektörlerinden yüzlerce kuruluş bulunuyor.
ABD içinde Hawaii, Kaliforniya ve Teksas'ın operasyonların odak noktası olduğu görülüyor. Bu eyaletlerin büyük askeri tesislere, telekomünikasyon altyapısına, savunma müteahhitlerine, uydu iletişim sağlayıcılarına ve kritik lojistik ağlarına ev sahipliği yapması bu tercihin temel nedeni olarak değerlendiriliyor. Black Lotus Labs, kurban profilinin özellikle Hint-Pasifik bölgesindeki gerginlik dönemlerinde savunma, lojistik, iletişim ile askeri ve sivil operasyonları destekleyen kritik ekosistemler üzerinde erişimi sürdürme amacına işaret ettiğini belirtiyor.
2025 başına gelindiğinde ağ, tamamen geçici bir röle modelinden kurumsal sınıf cihazların ortalama bir ila üç ay boyunca korunduğu hibrit bir mimariye evrildi. Bu olgunlaşma sürecinde Chisel ve FRP gibi açık kaynaklı proxy araçlarını kullanan ters tünel varyantları da devreye girdi.
Ağda 27'den fazla cihaz sınıfının istismar edildiği ve sisteme dahil edildiği belirlendi. TP-Link, Intelbras, Ruckus Wireless, SATO, NETGEAR, Zyxel ve Cambium gibi SOHO ve IoT cihazlarının yanı sıra Fortinet, Cisco, PRTG, Mirth Connect ve CyberPanel gibi kurumsal platformlar da bu kapsama giriyor. Dikkat çekici bir ayrıntı, bazı cihaz türlerinin zincir içinde sabit rollere atanmış olması: Örneğin Intelbras modemlerin yalnızca röle düğümü olarak konumlandırıldığı, Netgear Orbi ve Fortinet FortiGate cihazlarının ise ABD içindeki ara ve çıkış noktaları olarak görev yaptığı görüldü. Bu kasıtlı bölümlendirme, altyapının kendisi değişse bile atıf çabalarını zorlaştırıyor.
Silent Train Nedir ve Nasıl Çalışıyor?
Silent Train, ele geçirilmiş SOHO yönlendiricilerini, IoT cihazlarını ve kurumsal altyapıyı dönen zincirler halinde birbirine bağlayan çok katmanlı bir ağ mimarisine dayanıyor. Ağ, kötü amaçlı trafiği hedefe ulaşmadan önce birden fazla cihaz üzerinden aktararak saldırının kaynağını hem kurbanlardan hem de savunma araçlarından gizliyor. Black Lotus Labs'ın tanımlamasıyla bu yapı; güvenlik açığı istismarı, kimlik bilgisi ele geçirme, veri sızdırma ve kurban ortamlarına kalıcı erişim sağlama gibi kritik saldırı aşamalarını kolaylaştırmak amacıyla tasarlandı.Operasyonel güvenlik açısından dikkat çekici bir ayrıntı, oturumların ortalama dört saat sürmesi ve bazılarının yalnızca birkaç dakika içinde tamamlanmasıdır. Operatörler her oturumun ardından SSH anahtarları, yapılandırma dosyaları ve geçici araçlar dahil tüm izleri temizleyerek altyapıyı dağıtıyor. Bu yaklaşım, adli analizi ve kaynağa atıfı son derece güçleştiriyor.
Ağda ABD dışında konuşlandırılmış sanal özel sunucular (VPS) başlangıç noktası olarak işlev görürken, farklı ülkelerdeki ele geçirilmiş SOHO ve IoT cihazları saldırının çıkış noktasını gizliyor. ABD içindeki ele geçirilmiş cihazlar ise son atlama noktası olarak kurban sistemlere erişim sağlıyor ve bu sayede coğrafi engelleme ile IP itibar listelerinin aşılması mümkün oluyor.
Dört Sıfır-Gün Kampanyası ve Hedeflenen Açıklar
Black Lotus Labs'ın bulgularına göre Volt Typhoon, Silent Train üzerinden dört doğrulanmış sıfır-gün kampanyası yürüttü. Bu kampanyalarda kullanılan güvenlik açıkları şunlar:- CVE-2024-39717: Versa Director'da dosya yükleme açığı. Bu açık aracılığıyla VersaMem adlı özel bir web kabuğu yerleştirilerek kimlik bilgileri toplandı ve müşteri ortamlarına erişim sağlandı.
- CVE-2025-8875 ve CVE-2025-8876: N-able N-central yazılımında güvensiz serileştirme ve komut enjeksiyonu açıkları.
- CVE-2026-20127: Cisco Catalyst SD-WAN Controller'da kimlik doğrulama atlama açığı.
- CVE-2026-16812: Arista VeloCloud Orchestrator'da işletim sistemi komut enjeksiyonu açığı.
Hedef Profili: Stratejik Erişim Odaklı Seçim
Saldırıların hedef seçimi tesadüfi değil; bilinçli bir strateji izliyor. Volt Typhoon'un odaklandığı sistemler arasında uç nokta yönetim platformları, ağ yönetim sistemleri, SD-WAN orkestratörleri ve kurumsal ortamlarda kritik rol oynayan kontrol düzlemi teknolojileri yer alıyor. Bu sistemlerin ortak özelliği, ele geçirildiklerinde çok sayıda aşağı akış müşterisine veya hassas ağa kapı açabilmeleri.Tespit edilen kurbanlar arasında telekomünikasyon sağlayıcıları, devlet kurumları, savunma müteahhitleri, uydu ve görev açısından kritik iletişim hizmetleri, üniversiteler, BT firmaları ile su, enerji, ulaşım, denizcilik, demiryolu, havacılık ve acil servisler gibi kritik altyapı sektörlerinden yüzlerce kuruluş bulunuyor.
ABD içinde Hawaii, Kaliforniya ve Teksas'ın operasyonların odak noktası olduğu görülüyor. Bu eyaletlerin büyük askeri tesislere, telekomünikasyon altyapısına, savunma müteahhitlerine, uydu iletişim sağlayıcılarına ve kritik lojistik ağlarına ev sahipliği yapması bu tercihin temel nedeni olarak değerlendiriliyor. Black Lotus Labs, kurban profilinin özellikle Hint-Pasifik bölgesindeki gerginlik dönemlerinde savunma, lojistik, iletişim ile askeri ve sivil operasyonları destekleyen kritik ekosistemler üzerinde erişimi sürdürme amacına işaret ettiğini belirtiyor.
Altyapının Evrimi: Geçici Yapıdan Hibrit Modele
Silent Train'in mimarisi zaman içinde önemli bir dönüşüm geçirdi. Ağ, KV-botnet adlı başka bir Çin bağlantılı yapıya yönelik ilk bozma operasyonundan haftalar önce, Kasım 2023 civarında şekillenmeye başladı. Ocak 2024 sonunda botnetin ikinci kez devre dışı bırakılmasının ardından Silent Train'in operasyonel faaliyetlerinde belirgin bir artış yaşandı; aynı zamanda altyapı, farklı cihaz türlerini ve coğrafyaları kapsayan geçici bir yapıya doğru kaydı.2025 başına gelindiğinde ağ, tamamen geçici bir röle modelinden kurumsal sınıf cihazların ortalama bir ila üç ay boyunca korunduğu hibrit bir mimariye evrildi. Bu olgunlaşma sürecinde Chisel ve FRP gibi açık kaynaklı proxy araçlarını kullanan ters tünel varyantları da devreye girdi.
Ağda 27'den fazla cihaz sınıfının istismar edildiği ve sisteme dahil edildiği belirlendi. TP-Link, Intelbras, Ruckus Wireless, SATO, NETGEAR, Zyxel ve Cambium gibi SOHO ve IoT cihazlarının yanı sıra Fortinet, Cisco, PRTG, Mirth Connect ve CyberPanel gibi kurumsal platformlar da bu kapsama giriyor. Dikkat çekici bir ayrıntı, bazı cihaz türlerinin zincir içinde sabit rollere atanmış olması: Örneğin Intelbras modemlerin yalnızca röle düğümü olarak konumlandırıldığı, Netgear Orbi ve Fortinet FortiGate cihazlarının ise ABD içindeki ara ve çıkış noktaları olarak görev yaptığı görüldü. Bu kasıtlı bölümlendirme, altyapının kendisi değişse bile atıf çabalarını zorlaştırıyor.
 Yazılım ve Uygulamalar
 Yazılım ve Uygulamalar
 Yazılım ve Uygulamalar
Yorumlar (0)
Yorum yapmak için giriş yapmalısınız.