
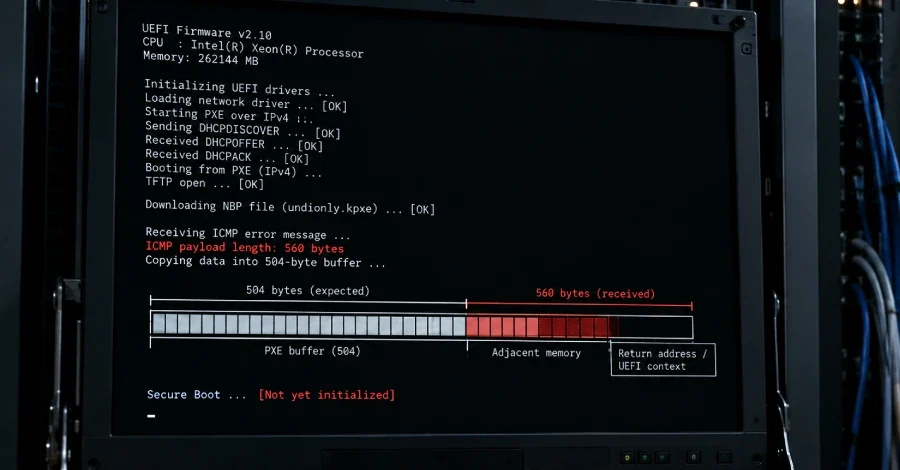
UEFI ürün yazılımı geliştirmek için neredeyse tüm donanım üreticilerinin dayandığı açık kaynaklı referans kod tabanı EDK II'de, 16 yıldır fark edilmemiş kritik bir güvenlik açığı tespit edildi. CVE-2026-97631 koduyla takip edilen ve TianoCore tarafından 10 üzerinden 9,5 ciddiyet puanı verilen bu açık, ağ üzerinden önyükleme yapan sunucularda işletim sistemi yüklenmeden önce saldırganın kendi kodunu çalıştırmasına kapı aralıyor. Açığın tetiklenmesi için hedef makineye özel erişim ya da parola gerekmediği, yalnızca önyükleme sırasında ağ üzerinden ulaşılabilir olmasının yeterli olduğu belirtiliyor.
Saldırganın yapması gereken tek şey, ağ önyüklemesi sürerken hedef makinenin adresine özel hazırlanmış tek bir hata mesajı göndermek. En basit sonuç önyüklemenin çökmesi ve makinenin başlayamamasıdır. Kod çalıştırmak ise çok daha zor ve güvenilmez bir süreç gerektiriyor: Bunun için saldırganın tam olarak hangi ürün yazılımı derlemesinin kullanıldığını bilmesi ve o derlemeye özel bir istismar geliştirmesi gerekiyor. Başarılı olursa kod, Secure Boot ve diğer önyükleme denetimleri henüz hiçbir şeyi doğrulamadan önce ürün yazılımı katmanında çalışıyor. Bu zamanlama, açığı ciddi kılan temel etken.
Açığın kök nedeni, kasım 2010'da EDK II kod tabanına eklenen bir taahhüde kadar izlenebiliyor. Hatalı kopyalama döngüsü o tarihten bu yana kodun içinde bulunuyor.
PXE ağ önyüklemesi EDK II'nin standart derlemesinde varsayılan olarak açık geliyor. Bu nedenle açık, yalnızca yerel diskten önyükleme yapan ev ve ofis kullanıcılarını etkilemiyor; esas olarak sunucuları ve veri merkezi ekipmanlarını kapsıyor. Red Hat, etkilenen edk2 paketini Red Hat Enterprise Linux 8, 9 ve 10'da listeliyor; SUSE ve Debian da eşdeğer paketlerini aynı şekilde işaretlemiş durumda. Intel, güvenlik desteği kapsamındaki ticari ürünlerinin hiçbirinin etkilenmediğini ve kendi referans kodunda söz konusu EDK II işlevselliğini barındırmadığını açıkladı. Arm da açığın kendi ürün portföyünü doğrudan etkilemediğini belirtti. AMD, Phoenix Technologies, AMI, Microsoft ve Amazon ise yayın öncesinde soruları yanıtsız bıraktı.
Ürün yazılımı güvenlik firması Eclypsium'dan baş araştırmacı Jesse Michael, açığın BootHole ve BlackLotus gibi Secure Boot bypass'larının aksine sertifika ya da anahtar iptali gerektirmeden temel bir kod düzeltmesiyle giderilebileceğini belirtti. Danışma belgesi şu an için herhangi bir geçici çözüm listelemiyor; ancak PXE önyüklemesine ihtiyaç duymayan operatörlerin bu özelliği devre dışı bırakarak maruziyeti azaltabileceği ifade ediliyor.
Yamanın kamuya açık olması, yetenekli saldırganların açığın nasıl tetiklendiğini inceleyerek çalışan istismarlar geliştirebileceği anlamına geliyor. Bununla birlikte açığın şimdiye kadar bir saldırıda kullanıldığına dair herhangi bir belirti yok; CISA'nın 27 Ekim güncellemesindeki Bilinen İstismar Edilen Güvenlik Açıkları kataloğunda yer almıyor. Güvenlik araştırmacıları açığın kendi başına bir ağa giriş yolu olmadığını vurguluyor: Gerçekçi saldırgan profili, yerel ağda zaten bir tutunma noktası elde etmiş biri ya da içerideki biri olarak tanımlanıyor. Metasploit'in yaratıcısı ve Dragos'un baş araştırma sorumlusu HD Moore, açığın disk şifrelemesini kırmak için de kullanılabileceğini, özellikle kısa süreli ağ erişimi olan ya da cihazı fiziksel olarak ele geçiren bir saldırgan için bunun daha da kolaylaşacağını belirtti.
Bu, EDK II'nin PXE kodunda bulunan ilk ciddi güvenlik açığı değil. Ocak 2024'te araştırmacılar, aynı bileşende dokuz ayrı açıktan oluşan PixieFail'i kamuoyuyla paylaşmıştı. PixieFail'in ardından başlatılan fuzzing projelerinin mevcut açığı yakalayamadığı aktarılıyor.
Açık Nasıl Çalışıyor?
Sorun, EDK II'nin ağ önyükleme bileşeni olan PXE sürücüsünde bir arabellek taşması olarak tanımlanıyor. PXE önyüklemesinde makine, başlangıç görüntüsünü yerel diskten değil ağdan yüklüyor. Bu süreçte PXE sürücüsü, ICMP hata mesajlarını ve ağ aygıtlarından gelen durum bildirimlerini bellekte sabit 504 baytlık bir alana kopyalıyor. Hem IPv4 hem de IPv6 sürümlerindeki boyut denetimleri hatalı olduğundan, 504 baytı aşan bir mesaj bu alanın dışına taşarak yakın bellek bölgelerini saldırganın seçtiği verilerle üzerine yazabiliyor.Saldırganın yapması gereken tek şey, ağ önyüklemesi sürerken hedef makinenin adresine özel hazırlanmış tek bir hata mesajı göndermek. En basit sonuç önyüklemenin çökmesi ve makinenin başlayamamasıdır. Kod çalıştırmak ise çok daha zor ve güvenilmez bir süreç gerektiriyor: Bunun için saldırganın tam olarak hangi ürün yazılımı derlemesinin kullanıldığını bilmesi ve o derlemeye özel bir istismar geliştirmesi gerekiyor. Başarılı olursa kod, Secure Boot ve diğer önyükleme denetimleri henüz hiçbir şeyi doğrulamadan önce ürün yazılımı katmanında çalışıyor. Bu zamanlama, açığı ciddi kılan temel etken.
Açığın kök nedeni, kasım 2010'da EDK II kod tabanına eklenen bir taahhüde kadar izlenebiliyor. Hatalı kopyalama döngüsü o tarihten bu yana kodun içinde bulunuyor.
Kimler Etkileniyor?
EDK II, bağımsız BIOS üreticileri AMI, Insyde ve Phoenix'in yanı sıra Microsoft'un sertleştirilmiş çatalı Project Mu dahil neredeyse tüm UEFI ürün yazılımı satıcılarının üzerine inşa ettiği referans kod tabanı. Açık, en yeni kararlı sürüm olan 21 Ağustos tarihli edk2-stable202608 dahil tüm EDK II sürümlerini etkiliyor.PXE ağ önyüklemesi EDK II'nin standart derlemesinde varsayılan olarak açık geliyor. Bu nedenle açık, yalnızca yerel diskten önyükleme yapan ev ve ofis kullanıcılarını etkilemiyor; esas olarak sunucuları ve veri merkezi ekipmanlarını kapsıyor. Red Hat, etkilenen edk2 paketini Red Hat Enterprise Linux 8, 9 ve 10'da listeliyor; SUSE ve Debian da eşdeğer paketlerini aynı şekilde işaretlemiş durumda. Intel, güvenlik desteği kapsamındaki ticari ürünlerinin hiçbirinin etkilenmediğini ve kendi referans kodunda söz konusu EDK II işlevselliğini barındırmadığını açıkladı. Arm da açığın kendi ürün portföyünü doğrudan etkilemediğini belirtti. AMD, Phoenix Technologies, AMI, Microsoft ve Amazon ise yayın öncesinde soruları yanıtsız bıraktı.
Düzeltme Var mı, Ne Zaman Gelecek?
Bir kod düzeltmesi 15 Ekim'de EDK II'nin ana geliştirme dalına birleştirildi. Bu düzeltme, hatalı kopyalama işlemini yeniden yazarak 504 baytı aşan mesajların taşma yaratmak yerine bu sınırda kesilmesini sağlıyor. Ancak düzeltme henüz hiçbir kararlı sürümde yer almıyor; en yeni etiket olan edk2-stable202608, düzeltmenin birleştirilme tarihinden önce yayımlanmış durumda. Microsoft'un Project Mu'su düzeltmeyi kendi sürüm dallarına çekmiş ve 26 Ekim'de etiketli derlemeler yayımlamış olsa da sunucu operatörlerinin büyük çoğunluğunun, ürün yazılımı üreticileri bu düzeltmeyi içeren bir BIOS ya da UEFI güncellemesi gönderene kadar beklemesi gerekiyor.Ürün yazılımı güvenlik firması Eclypsium'dan baş araştırmacı Jesse Michael, açığın BootHole ve BlackLotus gibi Secure Boot bypass'larının aksine sertifika ya da anahtar iptali gerektirmeden temel bir kod düzeltmesiyle giderilebileceğini belirtti. Danışma belgesi şu an için herhangi bir geçici çözüm listelemiyor; ancak PXE önyüklemesine ihtiyaç duymayan operatörlerin bu özelliği devre dışı bırakarak maruziyeti azaltabileceği ifade ediliyor.
Açık Nasıl Kamuoyuna Yansıdı?
Açığı bulanlar Anthropic'ten Alex Matrosov ve Google'dan Dan Holmes-Mitra. Koordineli ifşa planı Ocak 2027 olarak belirlenmişti. Ancak bu plan, 28 Eylül'de bir AMI mühendisinin imzaladığı ve CVE numarasını açıkça belirterek düzeltmeyi de içeren bir çekme isteğinin EDK II deposunda kamuya açık hale gelmesiyle altüst oldu. Araştırmacıların bu paylaşımı fark etmesinin ardından TianoCore, planlanandan haftalar önce, 22 Ekim'de danışma belgesini yayımladı.Yamanın kamuya açık olması, yetenekli saldırganların açığın nasıl tetiklendiğini inceleyerek çalışan istismarlar geliştirebileceği anlamına geliyor. Bununla birlikte açığın şimdiye kadar bir saldırıda kullanıldığına dair herhangi bir belirti yok; CISA'nın 27 Ekim güncellemesindeki Bilinen İstismar Edilen Güvenlik Açıkları kataloğunda yer almıyor. Güvenlik araştırmacıları açığın kendi başına bir ağa giriş yolu olmadığını vurguluyor: Gerçekçi saldırgan profili, yerel ağda zaten bir tutunma noktası elde etmiş biri ya da içerideki biri olarak tanımlanıyor. Metasploit'in yaratıcısı ve Dragos'un baş araştırma sorumlusu HD Moore, açığın disk şifrelemesini kırmak için de kullanılabileceğini, özellikle kısa süreli ağ erişimi olan ya da cihazı fiziksel olarak ele geçiren bir saldırgan için bunun daha da kolaylaşacağını belirtti.
Bu, EDK II'nin PXE kodunda bulunan ilk ciddi güvenlik açığı değil. Ocak 2024'te araştırmacılar, aynı bileşende dokuz ayrı açıktan oluşan PixieFail'i kamuoyuyla paylaşmıştı. PixieFail'in ardından başlatılan fuzzing projelerinin mevcut açığı yakalayamadığı aktarılıyor.
 Yazılım ve Uygulamalar
 Yazılım ve Uygulamalar
 Yazılım ve Uygulamalar
Yorumlar (0)
Yorum yapmak için giriş yapmalısınız.