
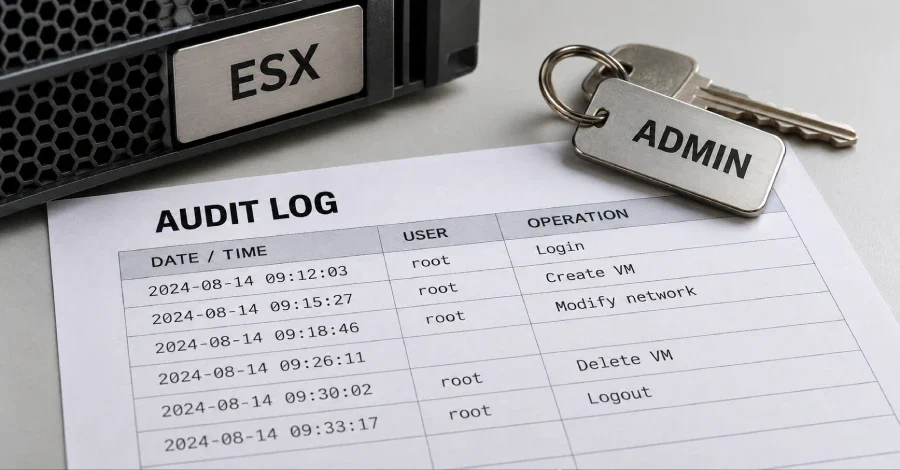
ABD Siber Güvenlik ve Altyapı Güvenliği Ajansı (CISA), Broadcom VMware ESX ürününü etkileyen bir güvenlik açığını Bilinen İstismar Edilen Açıklar (KEV) kataloğuna aldı. Bu karar, CrowdStrike'ın Warp Panda adıyla takip ettiği Çin bağlantılı tehdit aktörünün söz konusu açığı ABD hukuk sektörüne yönelik saldırılarda kullandığını ortaya koymasının ardından geldi.
CVE-2026-41709 olarak kayıtlara geçen açık, CVSS puanı 2,7 olan yetersiz günlükleme (insufficient logging) zafiyetidir. Açık, yönetici erişimine sahip kötü niyetli bir aktörün belirli işlemleri günlüğe kaydedilmeksizin gerçekleştirmesine olanak tanımaktadır. Broadcom, Temmuz 2026'da yayımladığı güvenlik duyurusunda sorunun birden fazla ürün sürümünde giderildiğini açıkladı.
Warp Panda; Armory Castle (eski adıyla UNC5221), Clay Typhoon ve VerdantBamboo isimleriyle de takip edilmektedir. Tehdit aktörünün Citrix NetScaler ve Ivanti Connect Secure cihazlarındaki sıfır gün açıklarını silah olarak kullanma konusunda köklü bir geçmişi bulunmaktadır. Google'a bağlı Mandiant ise bu ay başında BeyondTrust Remote Support'taki kritik bir açığın (CVE-2026-102764, CVSS puanı: 9,3) istismarını da aynı gruba atfetti; söz konusu saldırılarda SAWFLY ve BARECLAW adlı zararlı yazılım ailelerinin kullanıldığı belirlendi.
Bazı saldırılarda ise bulut hizmetleri hedef alınarak kullanıcı oturum belirteçleri ele geçirilmiş ve Microsoft 365 ortamlarına kimlik bilgisi tabanlı uyarı tetiklenmeksizin erişim sağlanmıştır. En az bir vakada Warp Panda'nın ele geçirilen bir hesaba yeni bir MFA cihazı kaydettirdiği ve böylece parola değiştirilse bile kalıcı erişimini koruduğu belirtilmektedir.
CVE-2026-41709 olarak kayıtlara geçen açık, CVSS puanı 2,7 olan yetersiz günlükleme (insufficient logging) zafiyetidir. Açık, yönetici erişimine sahip kötü niyetli bir aktörün belirli işlemleri günlüğe kaydedilmeksizin gerçekleştirmesine olanak tanımaktadır. Broadcom, Temmuz 2026'da yayımladığı güvenlik duyurusunda sorunun birden fazla ürün sürümünde giderildiğini açıkladı.
Hangi Sürümler Etkilendi, Yamalar Nelerdir?
Broadcom'un açıklamasına göre güvenlik açığı aşağıdaki sürümlerde kapatıldı:- VMware Cloud Foundation: SXi-9.1.0.0-25370933 ve ESXi-9.0.2.0100-25595025
- VMware vSphere Foundation: SXi-9.1.0.0-25370933 ve ESXi-9.0.2.0100-25595025
- VMware ESX: ESXi80U3j-25429389
- VMware Cloud Foundation 5.2.4
- VMware Telco Cloud Platform: ESXi80U3j-25429389
Warp Panda Kimdir ve Nasıl Hareket Eder?
CrowdStrike'ın 2026 Hukuk Tehdit Ortamı Raporu'na göre Warp Panda, CVE-2026-41709'u 2026'nın başlarında sıfır gün açığı olarak kullandı; amacı denetim izi görünürlüğünü azaltmaktı. Tehdit aktörü, internet'e açık uç cihazları sıfır gün açıklarıyla ve özel zararlı yazılımlarla istismar ederek gizli ve kalıcı erişim sağlamaktadır. Aynı zamanda denetim günlüklerini atlayarak, bulut oturum belirteçlerini toplayarak ve sahte çok faktörlü kimlik doğrulama (MFA) cihazları kaydederek tespiti aktif biçimde engellemektedir.Warp Panda; Armory Castle (eski adıyla UNC5221), Clay Typhoon ve VerdantBamboo isimleriyle de takip edilmektedir. Tehdit aktörünün Citrix NetScaler ve Ivanti Connect Secure cihazlarındaki sıfır gün açıklarını silah olarak kullanma konusunda köklü bir geçmişi bulunmaktadır. Google'a bağlı Mandiant ise bu ay başında BeyondTrust Remote Support'taki kritik bir açığın (CVE-2026-102764, CVSS puanı: 9,3) istismarını da aynı gruba atfetti; söz konusu saldırılarda SAWFLY ve BARECLAW adlı zararlı yazılım ailelerinin kullanıldığı belirlendi.
Saldırı Zinciri: Uç Cihazlardan VMware Ortamlarına
Warp Panda'nın saldırı zinciri, internet'e açık uç cihazların istismar edilerek ilk erişimin sağlanmasıyla başlamaktadır. Tehdit aktörü bu aşamanın ardından VMware vCenter ortamlarına sıçrayarak BRICKSTORM ve SharpStorm gibi özel zararlı yazılımlar dağıtmakta ve dikkat çekmeden kalıcı erişimini sürdürmektedir.Bazı saldırılarda ise bulut hizmetleri hedef alınarak kullanıcı oturum belirteçleri ele geçirilmiş ve Microsoft 365 ortamlarına kimlik bilgisi tabanlı uyarı tetiklenmeksizin erişim sağlanmıştır. En az bir vakada Warp Panda'nın ele geçirilen bir hesaba yeni bir MFA cihazı kaydettirdiği ve böylece parola değiştirilse bile kalıcı erişimini koruduğu belirtilmektedir.
 Yazılım ve Uygulamalar
 Yazılım ve Uygulamalar
 Yazılım ve Uygulamalar
Yorumlar (0)
Yorum yapmak için giriş yapmalısınız.