
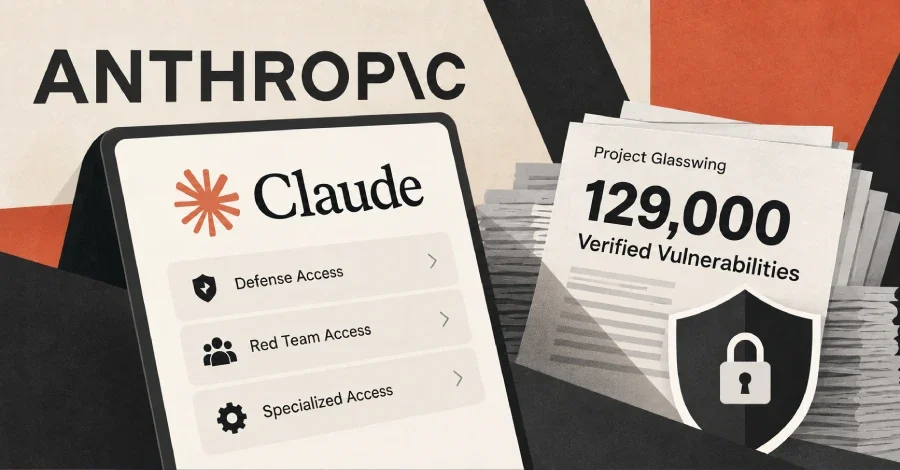
Anthropic, onaylı siber güvenlik profesyonellerinin şirketin gelişmiş yapay zeka modellerini azaltılmış güvenlik kısıtlamaları ve engelleme sınıflandırıcıları ile test etmesine olanak tanıyan programını genişlettiğini duyurdu. Şirket, Project Glasswing girişiminin Nisan-Temmuz 2026 tarihleri arasında en az 129.000 doğrulanmış yazılım güvenlik açığını gün yüzüne çıkardığını açıkladı. Açık kaynak tarama çalışmaları aracılığıyla ise Nisan-Ekim 2026 döneminde ek 5.500 doğrulanmış güvenlik açığı daha saptandı.
Birinci katman olan Savunma Erişimi, olay müdahalesi, kötü amaçlı yazılım tersine mühendisliği ile güvenlik açığı analizi ve doğrulama gibi savunma odaklı çalışmalar için tasarlandı. İkinci katman Kırmızı Takım Erişimi, savunma odaklı kullanım senaryolarına ek olarak yetkili sızma testi ve kırmızı takım çalışmalarını da kapsıyor. Üçüncü ve en az kısıtlamaya sahip katman olan Özel Erişim ise güvenlik sistemlerini test etme yetkisine sahip, doğrulanmış sınırlı sayıda kuruluşa ayrılmış durumda.
Anthropic bu değerlendirmelerden yola çıkarak gelişmiş siber yetenekleri daha geniş bir savunma çevresiyle güvenli biçimde paylaşabileceklerine dair güven duyduklarını ifade etti. Şirket, söz konusu araçları savunmacılara sunmasının gerekçesi olarak bu teknolojilerin çift kullanımlı niteliğini ve kötü niyetli aktörlerin silah olarak kullanabileceği yeteneklerin aynı zamanda sistemlerin güvenliğini sağlamak için de kullanılabilmesini gösterdi.
Bu bulgular, yapay zekanın güvenlik açığı keşfinin önündeki engelleri düşürdüğünü ancak tespit edilen her güvenlik açığının tehdit aktörleri tarafından kolaylıkla istismar edilemeyeceğini ya da ciddi sonuçlar doğurmayacağını ortaya koyuyor.
33.000'den Fazlası Kritik veya Yüksek Önem Düzeyinde
Anthropic'in açıklamasına göre tespit edilen güvenlik açıklarının 33.000'den fazlası kritik ya da yüksek önem derecesiyle derecelendirildi. Şirket, bu rakamın yalnızca Glasswing ortaklarının bir alt kümesinden elde edilen anket verilerine dayandığını ve dolayısıyla gerçek etkinin en az beş kat daha yüksek olmasını beklediğini vurguladı. Başka bir deyişle mevcut veriler, söz konusu güvenlik açıklarının yalnızca küçük bir bölümünü yansıtıyor olabilir.Siber Doğrulama Programı: Üç Katmanlı Erişim Sistemi
Güncellenen program, Siber Doğrulama Programı (CVP) adını taşıyor ve kuruluşların kendi çalışma alanlarına en uygun erişim katmanı için başvurmasına olanak tanıyan üç ayrı seviyeden oluşuyor. Her katman; Claude Opus 5.5, Claude Sonnet 5.5 ve Claude Mythos 5.1 dahil olmak üzere ilerleyen dönemde piyasaya çıkacak yeni modellere erişim hakkı sunuyor.Birinci katman olan Savunma Erişimi, olay müdahalesi, kötü amaçlı yazılım tersine mühendisliği ile güvenlik açığı analizi ve doğrulama gibi savunma odaklı çalışmalar için tasarlandı. İkinci katman Kırmızı Takım Erişimi, savunma odaklı kullanım senaryolarına ek olarak yetkili sızma testi ve kırmızı takım çalışmalarını da kapsıyor. Üçüncü ve en az kısıtlamaya sahip katman olan Özel Erişim ise güvenlik sistemlerini test etme yetkisine sahip, doğrulanmış sınırlı sayıda kuruluşa ayrılmış durumda.
CyScenarioBench Değerlendirmesi Ne Gösteriyor?
CyScenarioBench değerlendirmesine göre Claude Opus 5.5 modelinin Savunma Erişimi katmanındaki güvenlik önlemleri, 50 görevin 46'sını engelledi. Kırmızı Takım Erişimi katmanında ise aynı model hiçbir görevi engellemedi ve 50 görevin 34'ünü tamamladı; bu oran, herhangi bir güvenlik önlemi uygulanmadığındaki tamamlama oranıyla aynı düzeyde. CVP erişimi olmaksızın ise her görev ilk istemde engellendi.Anthropic bu değerlendirmelerden yola çıkarak gelişmiş siber yetenekleri daha geniş bir savunma çevresiyle güvenli biçimde paylaşabileceklerine dair güven duyduklarını ifade etti. Şirket, söz konusu araçları savunmacılara sunmasının gerekçesi olarak bu teknolojilerin çift kullanımlı niteliğini ve kötü niyetli aktörlerin silah olarak kullanabileceği yeteneklerin aynı zamanda sistemlerin güvenliğini sağlamak için de kullanılabilmesini gösterdi.
Açıkların Yalnızca İkisi Aktif Olarak İstismar Edildi
VulnCheck araştırmacısı Patrick Garrity'nin geçen ay yayımladığı analize göre Anthropic veya Project Glasswing tarafından keşfedilen 300 güvenlik açığının yalnızca 2'si, yani yüzde 0,67'si, gerçek dünyada aktif olarak istismar edildi. Bu 300 açığın 39'u kritik, 141'i yüksek, 81'i orta ve 18'i düşük önem derecesiyle sınıflandırıldı. Aktif istismar girişimleriyle karşılaşan iki açık ise Ghost CMS'deki SQL enjeksiyon açığı CVE-2026-26980 ve Rejetto HTTP File Server'daki oturum sahteciliği açığı CVE-2026-61500 olarak kayıtlara geçti.Bu bulgular, yapay zekanın güvenlik açığı keşfinin önündeki engelleri düşürdüğünü ancak tespit edilen her güvenlik açığının tehdit aktörleri tarafından kolaylıkla istismar edilemeyeceğini ya da ciddi sonuçlar doğurmayacağını ortaya koyuyor.
 Yazılım ve Uygulamalar
 Yazılım ve Uygulamalar
 Yazılım ve Uygulamalar
Yorumlar (0)
Yorum yapmak için giriş yapmalısınız.