
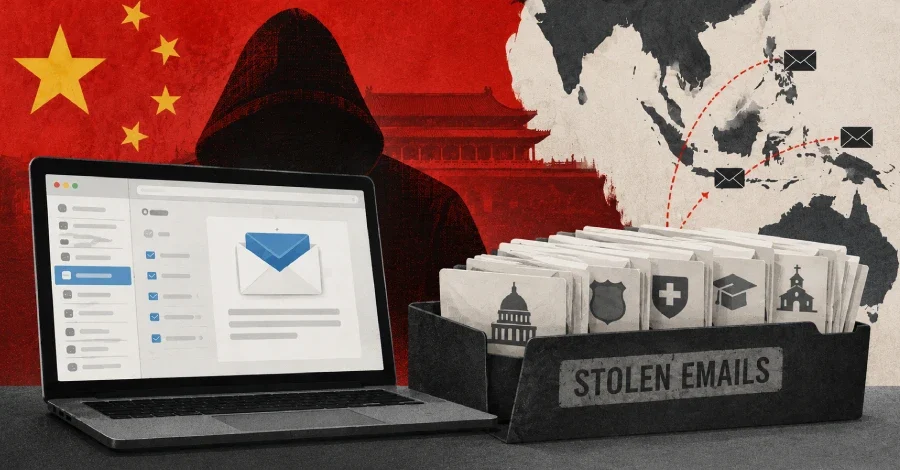
FBI ile Avustralya, Kanada, Yeni Zelanda, Birleşik Krallık, Almanya ve Fransa'nın siber güvenlik ajansları, 8 Ekim'de yayımladıkları ortak danışma belgesinde Çinli bir siber güvenlik şirketiyle bağlantılı hackerların Güneydoğu Asya'da devlet kurumlarına, kolluk birimlerine, sağlık sistemlerine ve dini kuruluşlara ait e-posta hesaplarını ele geçirdiğini açıkladı. Söz konusu şirket, Integrity Technology Group, hem ABD hem de Birleşik Krallık tarafından yaptırım listesine alınmış durumda.
Danışma belgesi, hackerların en az Ocak 2021'in ortasından bu yana ağlara sızdığını belirtiyor. Belge, saldırıları geniş bir coğrafyada ele alıyor: Güneydoğu Asya, Afrika ve Kuzey Amerika'daki kuruluşlar hedef alınmış; ABD'de ise devlet hizmetleri, kritik üretim tesisleri, sağlık ve BT kuruluşlarının yanı sıra kolluk, eğitim ve dini gruplar da saldırıların hedefinde yer almış.
O dönemde FBI direktörü olan Christopher Wray, 2024'te şirketin "başkanının yıllarca Çin hükümeti güvenlik ajansları için istihbarat topladığını ve keşif faaliyetleri yürüttüğünü kamuoyu önünde kabul ettiğini" söylemişti. Integrity Technology Group ise Ocak 2025'te ABD'nin suçlamalarını reddetti; şirket, Şangay Borsası'na yaptığı açıklamada ABD kararının hiçbir olgusal temeli olmadığını ileri sürdü. Çin Dışişleri Bakanlığı da yaptırımlara karşı olduklarını bildirdi.
Danışma belgesi, hackerların yöntemlerinin güvenlik şirketlerinin Flax Typhoon, Ethereal Panda ve RedJuliett gibi isimlerle takip ettiği gruplarla "tutarlı" olduğunu vurguluyor. Microsoft, Flax Typhoon adını 2023'te Tayvan'daki kuruluşları hedef alan Çin merkezli bir gruba vermişti.
Hackerlar en az 2017'den bu yana MicroScan adlı bir tarayıcı da kullanıyor. Bu Python tabanlı web uygulaması, web sitelerindeki belirli açıkları tarayan 1.300'den fazla sızma testi betiği içeriyor. Betikler; OpenSSL, Oracle WebLogic Server, Rejetto HFS, WordPress, Juniper ScreenOS, Jenkins ve Apache Struts gibi servislere karşı kullanılmış. Danışma belgesi, başarıyla istismar edildiği belirtilen 8 bilinen güvenlik açığını listeledi; bunların 5'i CISA'nın Bilinen İstismar Edilen Güvenlik Açıkları (KEV) kataloğuna yeni eklenenler olarak işaretlendi.
Bir diğer giriş yöntemi ise sahte oturum açma sayfaları. FBI, savunmasız bir web sayfasını kullanıcı adı ve parola alanları gösterecek biçimde değiştiren bir siteler arası betik çalıştırma (XSS) yükü tespit etti. Ziyaretçi herhangi bir kullanıcı adı ve parola girdiğinde, sayfa şifreli bir ZIP dosyası sunuyor; bu dosya live700_v1.exe adlı bir program içeriyor. Program, meşru bir Windows süreciyle aynı adı taşıyan DiagTrack.exe adlı bir süreci başlatarak şifreli trafik gönderiyor. FBI bu alan adını Integrity Technology Group'a bağlıyor ve kötü amaçlı yazılımın büyük olasılıkla e-postayı hedef aldığını değerlendiriyor. Bunlara ek olarak hackerlar, Microsoft 365 ve Exchange hesaplarına yönelik parola püskürtme saldırıları için EBurst adlı açık kaynaklı bir Python aracı kullanıyor.
Kimlik bilgilerini ele geçirmek için DC.exe adlı bir araç kullanıyorlar. Bu araç, Active Directory'nin çoğaltma hizmeti aracılığıyla bir etki alanı denetleyicisinden veri kopyalayan DCSync tekniğine dayanıyor; hesap kimlik bilgilerini, grup üyeliği ayrıntılarını ve güven ilişkilerini kopyalıyor.
E-posta toplamak içinse Curlc4.txt adlı bir PHP betiğinden oluşturulan bir bot kullanıyorlar. Bu bot, Exchange Web Services (EWS) aracılığıyla posta topluyor, sıkıştırıyor, zaman zaman şifreliyor ve uzak bir sunucuya yüklüyor. office-cli adlı ikinci bir araç ise Microsoft 365 hesaplarına farklı zaman dilimlerinden posta almak için tekrar tekrar bağlanıyor. Bazı durumlarda hackerlar, çalınan verilere erişimi yalnızca Çin'in Xiamen şehrindeki IP adreslerine kısıtladı.
Bu yeni danışma belgesi, Eylül 2024'teki bir eylemi tamamlar nitelikte. O tarihte FBI, ABD Adalet Bakanlığı'nın Integrity Technology Group'un kontrol ettiğini söylediği Raptor Train adıyla da bilinen bir botnet'i çökertti. 200.000'den fazla yönlendirici, kamera ve diğer tüketici cihazını kapsayan bu botnet operasyonu 2024'te ele alınmıştı; yeni belge ise hackerların ağlara nasıl girdiğini ve ne çaldığını kapsıyor.
Danışma belgesi, hackerların en az Ocak 2021'in ortasından bu yana ağlara sızdığını belirtiyor. Belge, saldırıları geniş bir coğrafyada ele alıyor: Güneydoğu Asya, Afrika ve Kuzey Amerika'daki kuruluşlar hedef alınmış; ABD'de ise devlet hizmetleri, kritik üretim tesisleri, sağlık ve BT kuruluşlarının yanı sıra kolluk, eğitim ve dini gruplar da saldırıların hedefinde yer almış.
Integrity Technology Group Kimdir?
Ajanslar, Integrity Technology Group'u "Çin hükümetiyle bağlantıları bulunan, Çin merkezli kâr amaçlı bir şirket" olarak tanımlıyor. Şirketin çalışanlarının siber araçlar geliştirdiği ya da satın aldığı, altyapı barındırdığı ve ağlara izinsiz girdiği belirtiliyor. ABD Hazinesi, şirketi Ocak 2025'te çeşitli ABD hedeflerine yönelik bilgisayar saldırılarındaki rolü nedeniyle yaptırım listesine almıştı; Birleşik Krallık ise Aralık 2025'te aynı adımı attı.O dönemde FBI direktörü olan Christopher Wray, 2024'te şirketin "başkanının yıllarca Çin hükümeti güvenlik ajansları için istihbarat topladığını ve keşif faaliyetleri yürüttüğünü kamuoyu önünde kabul ettiğini" söylemişti. Integrity Technology Group ise Ocak 2025'te ABD'nin suçlamalarını reddetti; şirket, Şangay Borsası'na yaptığı açıklamada ABD kararının hiçbir olgusal temeli olmadığını ileri sürdü. Çin Dışişleri Bakanlığı da yaptırımlara karşı olduklarını bildirdi.
Danışma belgesi, hackerların yöntemlerinin güvenlik şirketlerinin Flax Typhoon, Ethereal Panda ve RedJuliett gibi isimlerle takip ettiği gruplarla "tutarlı" olduğunu vurguluyor. Microsoft, Flax Typhoon adını 2023'te Tayvan'daki kuruluşları hedef alan Çin merkezli bir gruba vermişti.
Saldırı Yöntemleri: Tarama, Parola Tahmini ve Sahte Giriş Sayfaları
Hackerlar, ağlardaki ve web uygulamalarındaki açıkları tespit etmek için Nmap, masscan ve WPScan gibi açık kaynaklı tarayıcılar kullanıyor. Taramalar 21, 22, 53, 80, 443 ve 1080 numaralı portlara yoğunlaşıyor. Ajanslar, "GitHub'da bulunan açık kaynak araçların kullanımının, tehdit aktörlerinin daha savunmasız hedefleri aradığına işaret ettiğini" belirtiyor.Hackerlar en az 2017'den bu yana MicroScan adlı bir tarayıcı da kullanıyor. Bu Python tabanlı web uygulaması, web sitelerindeki belirli açıkları tarayan 1.300'den fazla sızma testi betiği içeriyor. Betikler; OpenSSL, Oracle WebLogic Server, Rejetto HFS, WordPress, Juniper ScreenOS, Jenkins ve Apache Struts gibi servislere karşı kullanılmış. Danışma belgesi, başarıyla istismar edildiği belirtilen 8 bilinen güvenlik açığını listeledi; bunların 5'i CISA'nın Bilinen İstismar Edilen Güvenlik Açıkları (KEV) kataloğuna yeni eklenenler olarak işaretlendi.
Bir diğer giriş yöntemi ise sahte oturum açma sayfaları. FBI, savunmasız bir web sayfasını kullanıcı adı ve parola alanları gösterecek biçimde değiştiren bir siteler arası betik çalıştırma (XSS) yükü tespit etti. Ziyaretçi herhangi bir kullanıcı adı ve parola girdiğinde, sayfa şifreli bir ZIP dosyası sunuyor; bu dosya live700_v1.exe adlı bir program içeriyor. Program, meşru bir Windows süreciyle aynı adı taşıyan DiagTrack.exe adlı bir süreci başlatarak şifreli trafik gönderiyor. FBI bu alan adını Integrity Technology Group'a bağlıyor ve kötü amaçlı yazılımın büyük olasılıkla e-postayı hedef aldığını değerlendiriyor. Bunlara ek olarak hackerlar, Microsoft 365 ve Exchange hesaplarına yönelik parola püskürtme saldırıları için EBurst adlı açık kaynaklı bir Python aracı kullanıyor.
Ağda Kalma ve E-posta Çalma Teknikleri
Erişimi sürdürmek için hackerlar, güvenlik yazılımlarının daha az işaretlediği meşru bir VPN programı olan SoftEther'i yüklüyor. Yükleyiciyi genellikle conhost.exe veya dllhost.exe olarak yeniden adlandırarak Windows sistem dosyası gibi gösteriyorlar; istemciyi her sistem başlangıcında yeniden bağlanacak şekilde ayarlıyorlar.Kimlik bilgilerini ele geçirmek için DC.exe adlı bir araç kullanıyorlar. Bu araç, Active Directory'nin çoğaltma hizmeti aracılığıyla bir etki alanı denetleyicisinden veri kopyalayan DCSync tekniğine dayanıyor; hesap kimlik bilgilerini, grup üyeliği ayrıntılarını ve güven ilişkilerini kopyalıyor.
E-posta toplamak içinse Curlc4.txt adlı bir PHP betiğinden oluşturulan bir bot kullanıyorlar. Bu bot, Exchange Web Services (EWS) aracılığıyla posta topluyor, sıkıştırıyor, zaman zaman şifreliyor ve uzak bir sunucuya yüklüyor. office-cli adlı ikinci bir araç ise Microsoft 365 hesaplarına farklı zaman dilimlerinden posta almak için tekrar tekrar bağlanıyor. Bazı durumlarda hackerlar, çalınan verilere erişimi yalnızca Çin'in Xiamen şehrindeki IP adreslerine kısıtladı.
Üçüncü Taraflara Çalınan E-posta Erişimi
Danışma belgesinin öne çıkan bulgularından biri, hackerların "çalınan e-posta içeriklerine üçüncü taraf erişimi sağlayan" bir web uygulaması işlettiğinin ortaya konması. Belge, bu uygulamanın kullanıcılarının bir URL'ye argüman ekleyerek belirli bir hesabın postasını görüntüleyebildiğini açıklıyor. Ancak söz konusu üçüncü tarafların kimliği belirtilmiyor.Bu yeni danışma belgesi, Eylül 2024'teki bir eylemi tamamlar nitelikte. O tarihte FBI, ABD Adalet Bakanlığı'nın Integrity Technology Group'un kontrol ettiğini söylediği Raptor Train adıyla da bilinen bir botnet'i çökertti. 200.000'den fazla yönlendirici, kamera ve diğer tüketici cihazını kapsayan bu botnet operasyonu 2024'te ele alınmıştı; yeni belge ise hackerların ağlara nasıl girdiğini ve ne çaldığını kapsıyor.
 Yazılım ve Uygulamalar
 Yazılım ve Uygulamalar
 Yazılım ve Uygulamalar
Yorumlar (0)
Yorum yapmak için giriş yapmalısınız.