
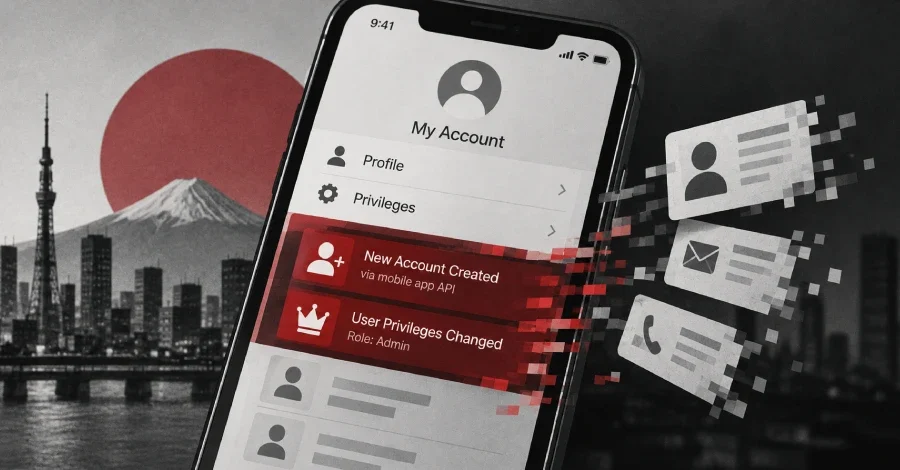
Japonya merkezli siber güvenlik koordinasyon merkezi JPCERT/CC, 8 Ekim 2026 tarihli uyarısında ülkedeki kuruluşları hedef alan bir dizi kişisel veri sızıntısını belgeledi. Merkez, sızıntıların ardındaki saldırganların mobil uygulama API'lerini kötüye kullandığını ve bilinen yazılım açıklarından yararlandığını bildirdi. JPCERT/CC uyarıda herhangi bir saldırgan grubu ya da etkilenen kuruluş adı vermedi; elindeki bilgilerin "sınırlı ve parçalı" olduğunu da açıkça ifade etti.
Macnica'nın saydığı olaylar yalnızca mevcut saldırı serisiyle benzer nitelikte gördüğü vakaları kapsıyor; fidye yazılımı saldırıları ile başka gruplara atfettiği olaylar bu sayıma dahil edilmedi. Temmuz'dan bu yana kamuoyuna duyurulan 81 olayın 65'inde saldırganların sisteme nasıl girdiğini anlamaya yetecek ayrıntı bulunmuyor. Hedef alınan sistemler çevrimiçi mağazalardan üyelik hizmetlerine, iş sistemlerinden müşteri destek platformlarına kadar geniş bir yelpazede yer alıyor. Son vakalar arasında bir kütüphanenin katalog arama sistemi ve turistik bir trenin koltuk rezervasyon uygulaması da yer aldı.
İki büyük olay sızıntıların boyutunu somut olarak gözler önüne seriyor. Park24, 28 Eylül'de Times Car araç paylaşım hizmetinin web sisteminden yaklaşık 6,6 milyon hesaba ait verinin üçüncü bir tarafça ele geçirildiğini duyurdu. Şirket bir gün sonra yaptığı açıklamada ise yaklaşık 1,6 milyon hesaba ait ehliyet görüntüsü gibi kimlik belgelerinin de sızdığını bildirdi. Yakiniku King restoran zincirini işleten Monogatari Corporation ise 5 Ekim'de INTERNET Watch'ın haberine konu olan açıklamasında Yakiniku King uygulamasının üyelik sisteminden 10.788.963 kaydın sızdığını ifade etti. Her iki şirket de açıklama yaptıkları sırada sızıntının nedeninin hâlâ soruşturulduğunu belirtti.
Macnica ayrıca 13 farklı ülke ve bölgede ağırlıklı olarak Temmuz-Eylül döneminde gerçekleşen 99 benzer olay tespit etti. Bu olayların 30'u Güney Kore'de, 11'i Fransa'da, 8'i ise Polonya'da yaşandı. Şirket, Japonya'nın tek hedef olup olmadığını bilmediğini ve veri ihlali ifşa yasaları ile pratiklerinin ülkeden ülkeye önemli ölçüde farklılaştığını vurguladı.
İkinci örüntü JPCERT/CC'nin olası bir senaryo olarak öne sürdüğü bir yaklaşım: Saldırganlar tüm hedeflerde ortak tek bir açığa güvenmek yerine her hedefi bilinen açıklar bakımından tarayıp bunları istismar etmeye çalışıyor olabilir. Yapılandırma ve yedek dosyaları çalmak gibi zayıf sistem yönetiminden kaynaklanan açıkları hedef alan saldırılar da bu örüntü kapsamında değerlendiriliyor.
Üçüncü örüntü ise açık kaynaklı iş zekası aracı Metabase'de tespit edilen CVE-2026-72898 kodlu SQL enjeksiyon açığının istismarına dayanıyor. Metabase, söz konusu açığın 6 Ağustos'ta kendi bulut hizmetine karşı sıfır gün saldırısı olarak kullanıldığını açıkladı. CVSS puanı 10,0 olan bu açık, 11 Ağustos'ta ABD Siber Güvenlik ve Altyapı Güvenliği Ajansı'nın (CISA) Bilinen İstismar Edilen Güvenlik Açıkları kataloğuna eklendi. Açığı istismar etmek için herhangi bir hesaba ihtiyaç duyulmuyor. Saldırgan, Metabase'in kendi uygulama veritabanına SQL enjeksiyonu yaparak yönetici erişimi kazanabiliyor; buradan bağlı veritabanlarının kimlik bilgilerini çalıp verileri okuyabiliyor ya da dışa aktarabiliyor.
Düzeltme yayımlandıktan sonra da saldırıların sürdüğü görüldü. AhaSlides, bir üçüncü tarafın Metabase'indeki bu açığı istismar ettiğini ve 12 Ağustos ile 7 Eylül arasında sisteme erişim sağladığını duyurdu. JPCERT/CC ise yeni uyarısına Ağustos başından Eylül başına kadar kötüye kullanılan üç kaynak IP adresi ile iki User-Agent örneği ekledi.
Macnica ise iki ek uyarıda bulunuyor: Gizli API anahtarları ve veritabanı kimlik bilgileri, dağıtıma hazır uygulama veya tarayıcı koduna gömülmemeli; çünkü kodu küçültmek ya da gizlemek bu bilgileri korumaya yetmiyor. Güvenlik açığı testleri ise sıklıkla göz ardı edilen yönetici işlevlerini de kapsamalı.
Japonya Kişisel Bilgilerin Korunması Komisyonu da 7 Ekim'de kişisel veri işleyen işletmelere yönelik kendi uyarısını yayımladı. Komisyon, yaygın olarak kullanılan hizmetlerin yetkisiz erişimle hedef alındığını ve büyük miktarda kişisel verinin sızdırıldığını ya da sızma ihtimali bulunduğunu hatırlattı. Aynı gün revize edilen rehberinde API kötüye kullanımına ilişkin somut bir vaka çalışmasına da yer verdi.
Ne JPCERT/CC ne de Macnica, faaliyetin arkasındaki kişi ya da grubu adlandırdı; tek bir grubun sorumlu olduğunu da söylemedi. Macnica'nın değerlendirmesine göre saldırganlar, kim işletirse işletsin kişisel veri barındıran her türlü kamuya açık web sistemini deneme yanılma yöntemiyle hedef alıyor. Saldırılarda yapay zeka destekli sıfır gün açığı kullanıldığına dair herhangi bir kanıt şu ana kadar doğrulanamadı.
Sızıntıların Boyutu: 2024'ten Bu Yana Belirgin Artış
Japon şirketi Macnica'nın Güvenlik Araştırma Merkezi, 7 Ekim 2026'da yayımladığı ve JPCERT/CC'nin uyarısında da atıfta bulunduğu analizde çarpıcı rakamlar ortaya koydu. Macnica, Japonya'daki kuruluşlara ait web sistemlerinden kişisel verilerin çalındığı ya da sızdırıldığı, bu yıl 6 Ekim'e kadar kamuoyuna duyurulan 119 olay saydı. Karşılaştırma yapıldığında tablo daha da dikkat çekici hale geliyor: 2025 yılının tamamında 84, 2024 yılının tamamında ise 62 benzer olay yaşanmıştı. Bu yılki 119 olayın 81'i Temmuz ayından itibaren gün yüzüne çıktı.Macnica'nın saydığı olaylar yalnızca mevcut saldırı serisiyle benzer nitelikte gördüğü vakaları kapsıyor; fidye yazılımı saldırıları ile başka gruplara atfettiği olaylar bu sayıma dahil edilmedi. Temmuz'dan bu yana kamuoyuna duyurulan 81 olayın 65'inde saldırganların sisteme nasıl girdiğini anlamaya yetecek ayrıntı bulunmuyor. Hedef alınan sistemler çevrimiçi mağazalardan üyelik hizmetlerine, iş sistemlerinden müşteri destek platformlarına kadar geniş bir yelpazede yer alıyor. Son vakalar arasında bir kütüphanenin katalog arama sistemi ve turistik bir trenin koltuk rezervasyon uygulaması da yer aldı.
İki büyük olay sızıntıların boyutunu somut olarak gözler önüne seriyor. Park24, 28 Eylül'de Times Car araç paylaşım hizmetinin web sisteminden yaklaşık 6,6 milyon hesaba ait verinin üçüncü bir tarafça ele geçirildiğini duyurdu. Şirket bir gün sonra yaptığı açıklamada ise yaklaşık 1,6 milyon hesaba ait ehliyet görüntüsü gibi kimlik belgelerinin de sızdığını bildirdi. Yakiniku King restoran zincirini işleten Monogatari Corporation ise 5 Ekim'de INTERNET Watch'ın haberine konu olan açıklamasında Yakiniku King uygulamasının üyelik sisteminden 10.788.963 kaydın sızdığını ifade etti. Her iki şirket de açıklama yaptıkları sırada sızıntının nedeninin hâlâ soruşturulduğunu belirtti.
Macnica ayrıca 13 farklı ülke ve bölgede ağırlıklı olarak Temmuz-Eylül döneminde gerçekleşen 99 benzer olay tespit etti. Bu olayların 30'u Güney Kore'de, 11'i Fransa'da, 8'i ise Polonya'da yaşandı. Şirket, Japonya'nın tek hedef olup olmadığını bilmediğini ve veri ihlali ifşa yasaları ile pratiklerinin ülkeden ülkeye önemli ölçüde farklılaştığını vurguladı.
Saldırganlar Sisteme Nasıl Giriyor?
JPCERT/CC uyarısında saldırı yöntemlerini üç temel örüntü altında tanımladı. İlk örüntü, mobil uygulamaların arka planındaki yönetim API'lerine yetkisiz istekler gönderilmesine dayanıyor. Bazı vakalarda bu isteklerle sistemdeki bilgiler değiştirildi. JPCERT/CC'ye iletilen raporlarda saldırganların üç farklı yol izlediği görüldü: kamuya açık akıllı telefon uygulamalarını analiz ederek API uç noktalarını ve anahtarlarını bulmak; uygulamanın ekranlarından erişilemeyen dahili API'lere saldırmak; başka bir sistemin ele geçirilmesiyle çalınan API anahtarlarını kullanmak. Saldırganların bu yöntemlerle kullanıcı ayrıcalıklarını değiştirdiği, yetkisiz hesaplar oluşturduğu ve kör NoSQL enjeksiyonu aracılığıyla hesap bilgilerine ulaştığı raporlara yansıdı.İkinci örüntü JPCERT/CC'nin olası bir senaryo olarak öne sürdüğü bir yaklaşım: Saldırganlar tüm hedeflerde ortak tek bir açığa güvenmek yerine her hedefi bilinen açıklar bakımından tarayıp bunları istismar etmeye çalışıyor olabilir. Yapılandırma ve yedek dosyaları çalmak gibi zayıf sistem yönetiminden kaynaklanan açıkları hedef alan saldırılar da bu örüntü kapsamında değerlendiriliyor.
Üçüncü örüntü ise açık kaynaklı iş zekası aracı Metabase'de tespit edilen CVE-2026-72898 kodlu SQL enjeksiyon açığının istismarına dayanıyor. Metabase, söz konusu açığın 6 Ağustos'ta kendi bulut hizmetine karşı sıfır gün saldırısı olarak kullanıldığını açıkladı. CVSS puanı 10,0 olan bu açık, 11 Ağustos'ta ABD Siber Güvenlik ve Altyapı Güvenliği Ajansı'nın (CISA) Bilinen İstismar Edilen Güvenlik Açıkları kataloğuna eklendi. Açığı istismar etmek için herhangi bir hesaba ihtiyaç duyulmuyor. Saldırgan, Metabase'in kendi uygulama veritabanına SQL enjeksiyonu yaparak yönetici erişimi kazanabiliyor; buradan bağlı veritabanlarının kimlik bilgilerini çalıp verileri okuyabiliyor ya da dışa aktarabiliyor.
Metabase Açığı: Hangi Sürümler Güvende?
Metabase, 6 Ağustos'ta yayımladığı güvenlik güncellemesiyle CVE-2026-72898'i kapattı. Şirket 11 Ağustos'ta bir uyarı daha yayımlayarak her sürüm için güvenli kabul ettiği en düşük sürüm numarasını güncelledi. Açık kaynaklı yapılar için belirlenen minimum güvenli sürümler şöyle sıralanıyor: 63 dalı için 0.63.13, 62 dalı için 0.62.16, 61 dalı için 0.61.18, 60 dalı için 0.60.24, 59 dalı için 0.59.28, 58 dalı için ise 0.58.31. 58'in altındaki sürümler CVE-2026-72898'den etkilenmiyor; Metabase kendi bulut hizmetini de yamadı. Henüz güncelleme yapamayan operatörler geçici önlem olarak /api/session/reset_password uç noktasını engelleyebilir.Düzeltme yayımlandıktan sonra da saldırıların sürdüğü görüldü. AhaSlides, bir üçüncü tarafın Metabase'indeki bu açığı istismar ettiğini ve 12 Ağustos ile 7 Eylül arasında sisteme erişim sağladığını duyurdu. JPCERT/CC ise yeni uyarısına Ağustos başından Eylül başına kadar kötüye kullanılan üç kaynak IP adresi ile iki User-Agent örneği ekledi.
Savunma İçin Önerilen Önlemler
JPCERT/CC, API güvenliği için altı temel kontrol öneriyor ve ayrıntılar için OWASP API Güvenlik İlk 10 gibi OWASP kaynaklarına yönlendiriyor. Bu kontroller arasında birim zamanda istek sayısını sınırlamak, her API uç noktasında erişim denetimi uygulamak, API kullanıcılarına ve token'larına yalnızca gerekli ayrıcalıkları tanımak, token'lara son kullanma tarihi belirlemek ve artık ihtiyaç duyulmayan ya da sızma ihtimali olan token'ları hızla iptal edebilmek yer alıyor. Merkez ayrıca hizmetin tek bir bölgede kullanıldığı durumlarda bölgeye göre erişim kısıtlaması yapılmasını, internet üzerindeki gereksiz yönetim işlevlerinin devre dışı bırakılmasını ve saklama süresi geçmiş verilerin silinmesini tavsiye ediyor.Macnica ise iki ek uyarıda bulunuyor: Gizli API anahtarları ve veritabanı kimlik bilgileri, dağıtıma hazır uygulama veya tarayıcı koduna gömülmemeli; çünkü kodu küçültmek ya da gizlemek bu bilgileri korumaya yetmiyor. Güvenlik açığı testleri ise sıklıkla göz ardı edilen yönetici işlevlerini de kapsamalı.
Japonya Kişisel Bilgilerin Korunması Komisyonu da 7 Ekim'de kişisel veri işleyen işletmelere yönelik kendi uyarısını yayımladı. Komisyon, yaygın olarak kullanılan hizmetlerin yetkisiz erişimle hedef alındığını ve büyük miktarda kişisel verinin sızdırıldığını ya da sızma ihtimali bulunduğunu hatırlattı. Aynı gün revize edilen rehberinde API kötüye kullanımına ilişkin somut bir vaka çalışmasına da yer verdi.
Ne JPCERT/CC ne de Macnica, faaliyetin arkasındaki kişi ya da grubu adlandırdı; tek bir grubun sorumlu olduğunu da söylemedi. Macnica'nın değerlendirmesine göre saldırganlar, kim işletirse işletsin kişisel veri barındıran her türlü kamuya açık web sistemini deneme yanılma yöntemiyle hedef alıyor. Saldırılarda yapay zeka destekli sıfır gün açığı kullanıldığına dair herhangi bir kanıt şu ana kadar doğrulanamadı.
 Yazılım ve Uygulamalar
 Yazılım ve Uygulamalar
 Yazılım ve Uygulamalar
Yorumlar (0)
Yorum yapmak için giriş yapmalısınız.