
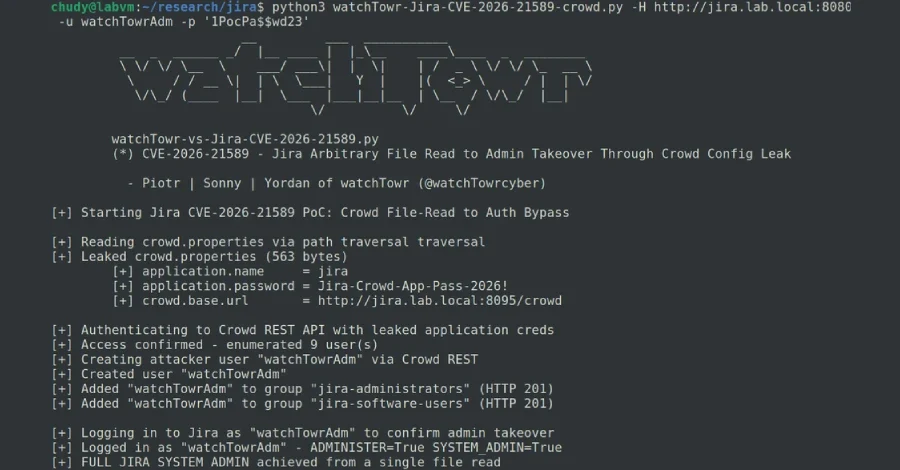
Atlassian Data Center ürünlerini etkileyen kritik bir dosya erişim açığının teknik detaylarının kamuya açıklanmasından yalnızca iki saat sonra istismar girişimleri tespit edildi. CVE-2026-21589 olarak takip edilen ve CVSS puanı 9,3 olan açık, kimlik doğrulaması gerektirmeden web uygulama kök dizini içindeki belirli dosyalara erişime imkan tanıyor. Avustralyalı şirket Atlassian ve güvenlik firmalarının paylaştığı bilgilere göre, tehdit aktörleri açığı aktif olarak taramaya ve bal küpü ağları üzerinde denemeye başladı.
Atlassian, açığın hedef dosyanın tam adının ve yolunun önceden bilinmesini gerektirdiğini, dizin içeriğini listeleme veya numaralandırma imkanı vermediğini belirtti. Ancak bazı yapılandırmalarda webroot içinde hassas dosyaların bulunmasının riski artırdığına dikkat çekildi. Şirket, Atlassian Cloud ürünlerinin yamalandığını duyururken, Data Center tarafı için düzeltme sürümlerini yayımladı.
Şirket, bu zafiyetin keyfi dosya erişimi olarak sınıflandırıldığını ve kimliği doğrulanmamış bir saldırganın etkilenen sürümlerde web uygulama kök dizinindeki belirli dosyalara ulaşabildiğini ifade etti. Sömürünün başarılı olması için saldırganın hedef dosyanın kesin adını ve yolunu bilmesi gerekiyor. Bu kısıtlamaya rağmen, özellikle kimlik bilgileri, anahtarlar, jetonlar veya diğer kimlik doğrulama materyallerini içeren dosyaların ele geçirilmesi durumunda riskin kritik seviyeye çıktığı vurgulanıyor.
Saldırgan, bu mantığı kötüye kullanarak Atlassian'ın /includes/jquery/plugins/colorpicker/images/ eklenti kaynağını ve sondaki / işaretini istismar edebiliyor. Böylece uygulama içindeki başka bir dosyaya, örneğin WEB-INF/web.xml dosyasına erişmek için özel olarak hazırlanmış bir istek gönderebiliyor. watchTowr tarafından paylaşılan örnek istek şu şekilde:
GET /download/resources/jira.webresources:color-picker-popup/images/..::..::..::..::..::WEB-INF::web.xml HTTP/1.1 Host: {{Jira-Hostname}}
Firma, bu yöntemle kimliği doğrulanmamış bir saldırganın webroot dizini içindeki hassas dosyaları tek bir istekle alabileceğini ve buradan jeton, kimlik bilgisi, anahtar veya diğer kimlik doğrulama materyallerini çıkarabileceğini belirtti. Özellikle Atlassian Crowd ve Jira örneklerinde, saldırganın WEB-INF/classes/crowd.properties dosyasına erişebildiği aktarıldı. Bu dosya Crowd kimlik bilgilerini saklıyor. Bu bilgilerin ele geçirilmesi halinde saldırganın uygulamaya yönetici olarak erişim sağlayabildiği, yeni kullanıcılar oluşturabildiği, kullanıcı ayrıcalıklarını değiştirebildiği ve oluşturduğu sahte bir kullanıcıyı Jira Yöneticisi seviyesine yükseltebildiği ifade edildi.
Tespit edilen IP adreslerinin Japonya ve Amerika Birleşik Devletleri konumlarında olduğu bildirildi:
Güvenlik uzmanları, açığın kimlik doğrulaması gerektirmemesi ve tek istekle hassas dosya okumaya izin vermesi nedeniyle özellikle internete açık Atlassian Data Center kurulumları için yüksek risk oluşturduğunu belirtiyor. Yama yapmanın yanı sıra, WAF kuralları ve erişim kısıtlamaları gibi geçici önlemlerin de hızla uygulanması öneriliyor. Previdian'ın paylaştığı veriler, açıklama sonrası otomatik tarama faaliyetlerinin artacağını ve Nuclei şablonunun yaygınlaşmasıyla saldırı girişimlerinin çoğalabileceğini gösteriyor.
Atlassian, açığın hedef dosyanın tam adının ve yolunun önceden bilinmesini gerektirdiğini, dizin içeriğini listeleme veya numaralandırma imkanı vermediğini belirtti. Ancak bazı yapılandırmalarda webroot içinde hassas dosyaların bulunmasının riski artırdığına dikkat çekildi. Şirket, Atlassian Cloud ürünlerinin yamalandığını duyururken, Data Center tarafı için düzeltme sürümlerini yayımladı.
CVE-2026-21589 Hangi Ürünleri Etkiliyor?
Atlassian tarafından yapılan açıklamaya göre CVE-2026-21589, Data Center dağıtımlarını kullanan geniş bir ürün yelpazesini etkiliyor. Etkilenen ürünler arasında Bitbucket Data Center, Confluence Data Center, Jira Service Management Data Center, Jira Software Data Center, Bamboo Data Center, Crowd Data Center, Crucible ve Fisheye bulunuyor. Açık, bu ürünlerin web kaynaklarını işleme biçimindeki bir zafiyetten kaynaklanıyor ve tek bir istekle hassas dosyaların dışarı çıkarılmasına olanak tanıyor.Şirket, bu zafiyetin keyfi dosya erişimi olarak sınıflandırıldığını ve kimliği doğrulanmamış bir saldırganın etkilenen sürümlerde web uygulama kök dizinindeki belirli dosyalara ulaşabildiğini ifade etti. Sömürünün başarılı olması için saldırganın hedef dosyanın kesin adını ve yolunu bilmesi gerekiyor. Bu kısıtlamaya rağmen, özellikle kimlik bilgileri, anahtarlar, jetonlar veya diğer kimlik doğrulama materyallerini içeren dosyaların ele geçirilmesi durumunda riskin kritik seviyeye çıktığı vurgulanıyor.
Açık Nasıl Çalışıyor? watchTowr Detayları
Zafiyetin teknik arka planına ilişkin ek detaylar güvenlik firması watchTowr tarafından paylaşıldı. watchTowr'a göre sorun, Atlassian'ın web kaynağı işleme mantığında yatıyor. Sistem, ..::..::..::..::WEB-INF::web.xml gibi bir dizgeyi ../../../../WEB-INF/web.xml biçimine dönüştürüyor. Bu dönüşüm, yol çözümleme mantığındaki bir zayıflıktan kaynaklanıyor.Saldırgan, bu mantığı kötüye kullanarak Atlassian'ın /includes/jquery/plugins/colorpicker/images/ eklenti kaynağını ve sondaki / işaretini istismar edebiliyor. Böylece uygulama içindeki başka bir dosyaya, örneğin WEB-INF/web.xml dosyasına erişmek için özel olarak hazırlanmış bir istek gönderebiliyor. watchTowr tarafından paylaşılan örnek istek şu şekilde:
GET /download/resources/jira.webresources:color-picker-popup/images/..::..::..::..::..::WEB-INF::web.xml HTTP/1.1 Host: {{Jira-Hostname}}
Firma, bu yöntemle kimliği doğrulanmamış bir saldırganın webroot dizini içindeki hassas dosyaları tek bir istekle alabileceğini ve buradan jeton, kimlik bilgisi, anahtar veya diğer kimlik doğrulama materyallerini çıkarabileceğini belirtti. Özellikle Atlassian Crowd ve Jira örneklerinde, saldırganın WEB-INF/classes/crowd.properties dosyasına erişebildiği aktarıldı. Bu dosya Crowd kimlik bilgilerini saklıyor. Bu bilgilerin ele geçirilmesi halinde saldırganın uygulamaya yönetici olarak erişim sağlayabildiği, yeni kullanıcılar oluşturabildiği, kullanıcı ayrıcalıklarını değiştirebildiği ve oluşturduğu sahte bir kullanıcıyı Jira Yöneticisi seviyesine yükseltebildiği ifade edildi.
İki Saat İçinde Başlayan İstismar Girişimleri
Zafiyetin sömürülmeye başlanma hızı dikkat çekti. Tehdit istihbaratı firması Previdian'ın bal küpü ağından elde ettiği telemetri verilerine göre, watchTowr teknik detayları yayımladıktan iki saat sonra istismar girişimleri başladı. Previdian, toplam 15 istismar girişimini üç farklı IP adresinden tespit etti.Tespit edilen IP adreslerinin Japonya ve Amerika Birleşik Devletleri konumlarında olduğu bildirildi:
- 38.60.157[.]86
- 146.70.187[.]234
- 159.26.119[.]225
Yama Sürümleri ve Geçici Korunma Önerileri
Atlassian, etkilenen ürünler için düzeltme içeren sürümleri yayımladı ve Atlassian Cloud ürünlerinin zaten yamalandığını açıkladı. Data Center ürünleri için yayımlanan düzeltilmiş sürümler şöyle sıralandı:- Bitbucket Data Center - 9.4.26, 10.2.8 ve 10.5.1
- Confluence Data Center - 9.2.26 ve 10.2.19
- Jira Service Management Data Center - 5.12.40, 10.3.26 ve 11.3.12
- Jira Software Data Center - 9.12.40, 10.3.26 ve 11.3.12
- Bamboo Data Center - 10.2.24 ve 12.1.12
- Crowd Data Center - 6.3.7, 7.0.3, 7.1.7 ve 7.2.4
- Crucible - 4.9.15
- Fisheye - 4.9.15
Güvenlik uzmanları, açığın kimlik doğrulaması gerektirmemesi ve tek istekle hassas dosya okumaya izin vermesi nedeniyle özellikle internete açık Atlassian Data Center kurulumları için yüksek risk oluşturduğunu belirtiyor. Yama yapmanın yanı sıra, WAF kuralları ve erişim kısıtlamaları gibi geçici önlemlerin de hızla uygulanması öneriliyor. Previdian'ın paylaştığı veriler, açıklama sonrası otomatik tarama faaliyetlerinin artacağını ve Nuclei şablonunun yaygınlaşmasıyla saldırı girişimlerinin çoğalabileceğini gösteriyor.
 Yazılım ve Uygulamalar
 Yazılım ve Uygulamalar
 Yazılım ve Uygulamalar
Yorumlar (0)
Yorum yapmak için giriş yapmalısınız.