
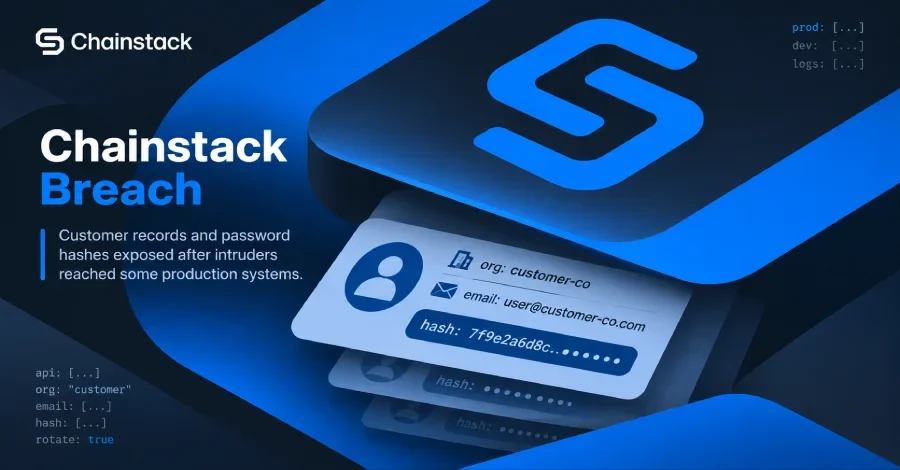
Blockchain altyapı sağlayıcısı Chainstack, üretim ortamlarının bir bölümüne yetkisiz erişim sağlandığını kamuoyuyla paylaştı. Şirkete göre saldırı, üçüncü taraf bir bileşendeki güvenlik açığından yararlanılarak gerçekleştirildi ve müşterilere ait hesap bilgileri tehlikeye girdi.
Chainstack, saldırganın müşteri hesap bilgilerini barındıran bir veritabanına eriştiğini doğruladı. Bu veritabanında kuruluş adları, hesap sahibi isimleri, Chainstack platformundaki üyelerin e-posta adresleri ve şifre özetleri (hash) yer alıyordu. Şirket ayrıca saldırganın düğüm (node) kimlik bilgilerini tutan sistemlere de eriştiğini belirtti; ancak bu bilgilerin okunup okunmadığına dair herhangi bir kanıt bulunmadığını vurguladı.
Şirket, saldırının teknik ayrıntılarını kamuoyuyla paylaşmadı. Ancak olayın, ARTEX adlı otonom yapay zeka ajan çerçevesini kullanan Çin bağlantılı bir tehdit grubuyla ilişkilendirilen geniş çaplı kampanyayla örtüştüğü değerlendiriliyor.
Blockchain analiz firması Chainalysis da geçen hafta sistemlerine ve dahili araçlarına erişmeye çalışan harici bir aktör tespit ettiğini duyurdu. Şirket, 2 Kasım 2026 itibarıyla Reactor ve Data Solutions ürünlerini ihtiyati tedbir olarak çevrimdışına aldı. Hollanda Güvenlik Açığı Açıklama Enstitüsü (DIVD) ise 21 Eylül 2026 tarihinde gerçekleşen bir ihlalle karşılaştı. Bu saldırıda açık kaynaklı Zammad bilet yönetim sistemindeki iki sıfır gün açığı (CVE-2026-102489 ve CVE-2026-102490) kullanılarak yetki yükseltme, uzaktan kod çalıştırma ve veri sızdırma işlemleri gerçekleştirildi.
Saldırı Nasıl Gerçekleşti?
Chainstack'in paylaştığı zaman çizelgesine göre saldırgan, 26 Ekim 2026'da önce geliştirme ortamına erişim sağladı. Ardından erişimini genişleterek üretim ortamının bazı bölümlerine de sızdı. Şirket, yetkisiz erişimi 31 Ekim 2026'da tespit etti ve aynı gün saldırganın bağlantısını kesti.Chainstack, saldırganın müşteri hesap bilgilerini barındıran bir veritabanına eriştiğini doğruladı. Bu veritabanında kuruluş adları, hesap sahibi isimleri, Chainstack platformundaki üyelerin e-posta adresleri ve şifre özetleri (hash) yer alıyordu. Şirket ayrıca saldırganın düğüm (node) kimlik bilgilerini tutan sistemlere de eriştiğini belirtti; ancak bu bilgilerin okunup okunmadığına dair herhangi bir kanıt bulunmadığını vurguladı.
Chainstack Müşterilere Ne Yapmasını Tavsiye Ediyor?
Şirket, ihtiyati tedbir kapsamında müşterilerin düğüm kimlik bilgilerini yenilemesini, platform API anahtarlarını yeniden oluşturmasını ve parolalarını güncellemesini istedi. Aynı parolanın başka hizmetlerde de kullanılması durumunda bu platformlardaki parolaların da değiştirilmesi gerektiği hatırlatıldı. Chainstack, müşterileri olası kimlik avı girişimlerine karşı da uyardı.Şirket, saldırının teknik ayrıntılarını kamuoyuyla paylaşmadı. Ancak olayın, ARTEX adlı otonom yapay zeka ajan çerçevesini kullanan Çin bağlantılı bir tehdit grubuyla ilişkilendirilen geniş çaplı kampanyayla örtüştüğü değerlendiriliyor.
Aynı Kampanyanın Hedef Aldığı Diğer Şirketler
Chainstack olayıyla eş zamanlı olarak API platformu WorkOS da bir güvenlik ihlali yaşadığını açıkladı. WorkOS'un 30 Ekim 2026'da tespit ettiği bu saldırıda aynı yapay zeka ajan çerçevesinin kullanıldığı belirtildi. Saldırı yalnızca şirketin GTM sistemleriyle sınırlı kaldı; üretim sistemleri ve müşteri platformu verileri etkilenmedi. Buna karşın müşteri ilişkileri yönetim sistemindeki iş iletişim bilgileri, hesap geçmişleri, satış görüşmesi özetleri ve ürün kullanım verileri gibi bilgilere erişildi.Blockchain analiz firması Chainalysis da geçen hafta sistemlerine ve dahili araçlarına erişmeye çalışan harici bir aktör tespit ettiğini duyurdu. Şirket, 2 Kasım 2026 itibarıyla Reactor ve Data Solutions ürünlerini ihtiyati tedbir olarak çevrimdışına aldı. Hollanda Güvenlik Açığı Açıklama Enstitüsü (DIVD) ise 21 Eylül 2026 tarihinde gerçekleşen bir ihlalle karşılaştı. Bu saldırıda açık kaynaklı Zammad bilet yönetim sistemindeki iki sıfır gün açığı (CVE-2026-102489 ve CVE-2026-102490) kullanılarak yetki yükseltme, uzaktan kod çalıştırma ve veri sızdırma işlemleri gerçekleştirildi.
 Yazılım ve Uygulamalar
 Yazılım ve Uygulamalar
 Yazılım ve Uygulamalar
Yorumlar (0)
Yorum yapmak için giriş yapmalısınız.