
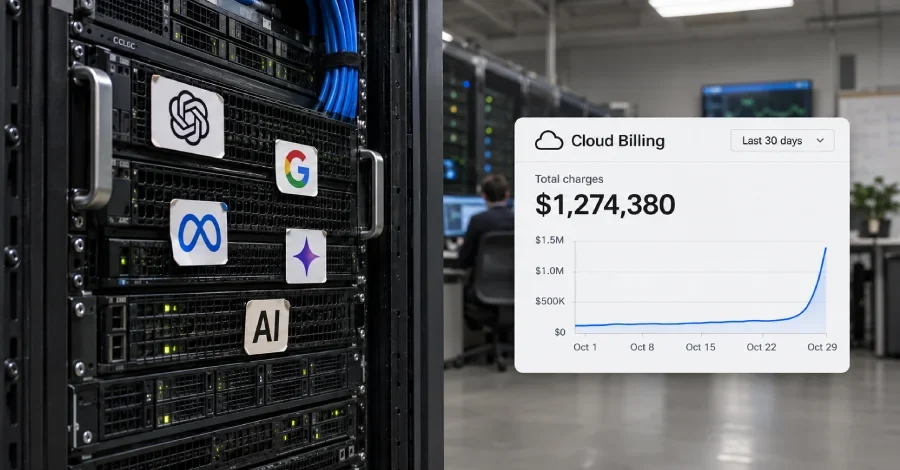
Google Tehdit İstihbarat Grubu ve Mandiant, siber tehdit aktörlerinin kurumsal büyük dil modeli (LLM) altyapılarını ele geçirdiğini ve bu saldırıların bazı şirketlerde 1 milyon dolara varan sahte bulut faturalarına neden olduğunu açıkladı. "LLMjacking" adıyla anılan bu saldırı biçimi, kriptoparaların madencilik amaçlı kaynak hırsızlığından ilham alıyor; ancak çok daha hızlı ve yüksek maliyetli sonuçlar doğuruyor.
Rapora göre saldırganlar, kimlik avı, kaynak kod sızıntıları, yanlış yapılandırılmış ortamlar veya istemci tarafında açıkta kalan kodlar aracılığıyla API anahtarlarına erişiyor. Ele geçirilen anahtarlar sayesinde kurbanın LLM hesaplarına yetkisiz biçimde bağlanıyor ve tüm işlem maliyetleri meşru hesap sahibine yansıtılıyor. Saldırıların coğrafi dağılımı oldukça geniş; etkilenen kuruluşlar Kuzey Amerika, Güney Amerika ve Asya Pasifik bölgelerinde finans, perakende, teknoloji ve ulaşım sektörlerinde faaliyet gösteriyor.
Saldırı spektrumunun alt ucunda, müşteri destek sohbet robotlarının yetkisiz kod üretimi gibi görevler için manipüle edilmesi yer alıyor. LLMjacking ise spektrumun üst ucunda konumlanıyor; tehdit aktörleri doğrudan arka uç model kaynaklarını hedef alıyor, kamuya açık LLM uç noktalarını tespit ediyor ya da geçerli API anahtarları ele geçiriyor.
Raporda adı geçen tehdit aktörü UNC6993, yanlış yapılandırılmış bir Servis Hesabı anahtarı aracılığıyla bir bulut örneğine sızdı ve buradan LLM API'sine erişim sağladı. UNC6993 ayrıca meşru bir LLM platformuna benzeyen sahte bir oturum açma sayfası kurdu; bu sayfa kullanıcıları gerçek platforma yönlendiriyor, ardından aktif erişim belirteci içeren ham JSON yüklerini yapıştırmalarını sağlıyordu. Böylece parola ve çok faktörlü kimlik doğrulama (MFA) kontrolleri devre dışı bırakılabiliyordu.
Başka bir vakada ise kimliği belirsiz bir saldırganın çalınan bir Kişisel Erişim Belirteci kullanarak özel kod depolarına eriştiği, ardından konteynerleştirilmiş bir bulut ortamında çalışan bir paketteki web uygulaması açığını istismar ettiği gözlemlendi. Bunların yanı sıra kurumsal kullanıcıların IAM kimlik bilgilerinin ele geçirilerek MFA korumasını aşmak amacıyla yeni erişim anahtarları oluşturulması ve GitHub depolarından elde edilen LLM API anahtarları da saldırı yöntemleri arasında sayıldı.
Raporda adı geçen Jet Night adlı servis, aylık yaklaşık 60 dolara sınır tanımayan token planı sunuyor ve bir sınır modeline erişim sağladığını iddia ediyor. Bu tür yapılar, kötü niyetli aktörlerin kurumsal kotaları tüketmesine olanak tanırken fatura yükü tespit edilmeden önce kurbanın üzerinde kalıyor.
Broadcom bünyesindeki Symantec ve Carbon Black'in geçen hafta yayımladığı rapora göre ise gerçek OpenAI Codex ve Anthropic Claude Code komut satırı araçlarını kurumsal sistemlere yükleyen, ardından her isteği üçüncü taraf altyapısına yönlendirmek için yapılandırmayı yeniden yazan bir gri piyasa aktarma servisi tespit edildi. Servisin en az 2026 yılı başından bu yana aktif olduğu değerlendiriliyor; ağırlıklı olarak Çin anakarasındaki düzinelerce kuruluş ile Güney Kore, Tayvan ve Malezya'daki çok uluslu şirket yan kuruluşları etkileniyor. Hedef sektörler arasında endüstriyel otomasyon, elektronik üretimi, yarı iletkenler, ilaç, nakliye, lastik üretimi, petrokimya ve veri merkezi hizmetleri yer alıyor.
Symantec'e göre servis kendi istemci yazılımını geliştirmek yerine orijinal CLI araçlarını yeniden kullanıyor; bu araçları normal şekilde kuruyor, ardından sandbox özelliğini devre dışı bırakıyor ve tüm istekleri OpenAI veya Anthropic sunucuları yerine kendi sunucularından geçirecek şekilde yapılandırıyor. Kurulumun, Batılı yapay zeka kodlama asistanlarını denemek isteyen bir çalışanın yetkisiz bir bayi aracılığıyla araca ulaşmaya çalışmasıyla tetiklendiği düşünülüyor. Servisin şu ana kadar kullanıcıların girdiği komutları topladığına ya da yanıtları tahrif ettiğine dair herhangi bir kanıt bulunmuyor; ancak bulgular, bu tür araçların kullanımıyla ilişkili güvenlik risklerini gözler önüne seriyor.
Google, ilerleyen dönemde tehdit aktörlerinin geleneksel kaynak hırsızlığı yerine LLMjacking'e öncelik vereceğini öngörüyor. Şirket, işletmelerin daha üst düzey modelleri ve ajan iş akışlarını üretim ortamlarına entegre etmesiyle birlikte siber suçluların açıkta kalan API belirteçlerini hedef alan ve model yönlendirme ara yazılımındaki açıkları istismar eden otomatik keşif yöntemlerini geliştireceğini vurguluyor.
Rapora göre saldırganlar, kimlik avı, kaynak kod sızıntıları, yanlış yapılandırılmış ortamlar veya istemci tarafında açıkta kalan kodlar aracılığıyla API anahtarlarına erişiyor. Ele geçirilen anahtarlar sayesinde kurbanın LLM hesaplarına yetkisiz biçimde bağlanıyor ve tüm işlem maliyetleri meşru hesap sahibine yansıtılıyor. Saldırıların coğrafi dağılımı oldukça geniş; etkilenen kuruluşlar Kuzey Amerika, Güney Amerika ve Asya Pasifik bölgelerinde finans, perakende, teknoloji ve ulaşım sektörlerinde faaliyet gösteriyor.
Tek Günde 100 Bin Dolar: Saldırıların Boyutu
Google ve Mandiant'ın bulgularına göre LLMjacking saldırıları, kriptojackinge kıyasla çok daha ani ve sert maliyet artışlarına yol açıyor. Tek bir olayda günlük sahte tüketim faturası 100.000 doları aşarken bazı kuruluşlarda erişim iptal edilmeden önce kümülatif zarar 1 milyon dolara ulaştı. Bu rakamlar, saldırının yalnızca teknik bir güvenlik ihlali olmadığını; aynı zamanda ciddi bir finansal tehdit oluşturduğunu ortaya koyuyor.Saldırı spektrumunun alt ucunda, müşteri destek sohbet robotlarının yetkisiz kod üretimi gibi görevler için manipüle edilmesi yer alıyor. LLMjacking ise spektrumun üst ucunda konumlanıyor; tehdit aktörleri doğrudan arka uç model kaynaklarını hedef alıyor, kamuya açık LLM uç noktalarını tespit ediyor ya da geçerli API anahtarları ele geçiriyor.
Saldırılarda Kullanılan Başlangıç Erişim Yöntemleri
Raporun en çok dikkat çeken bulgularından biri, ilk erişimde en yaygın kullanılan vektörün açıkta kalan ya da çalınan bulut kimlik belirteçleri olması. IAM kimlik bilgileri, Servis Hesabı anahtarları, GitHub Kişisel Erişim Belirteçleri (PAT) ve aktif oturum belirteçleri bu kategoride yer alıyor.Raporda adı geçen tehdit aktörü UNC6993, yanlış yapılandırılmış bir Servis Hesabı anahtarı aracılığıyla bir bulut örneğine sızdı ve buradan LLM API'sine erişim sağladı. UNC6993 ayrıca meşru bir LLM platformuna benzeyen sahte bir oturum açma sayfası kurdu; bu sayfa kullanıcıları gerçek platforma yönlendiriyor, ardından aktif erişim belirteci içeren ham JSON yüklerini yapıştırmalarını sağlıyordu. Böylece parola ve çok faktörlü kimlik doğrulama (MFA) kontrolleri devre dışı bırakılabiliyordu.
Başka bir vakada ise kimliği belirsiz bir saldırganın çalınan bir Kişisel Erişim Belirteci kullanarak özel kod depolarına eriştiği, ardından konteynerleştirilmiş bir bulut ortamında çalışan bir paketteki web uygulaması açığını istismar ettiği gözlemlendi. Bunların yanı sıra kurumsal kullanıcıların IAM kimlik bilgilerinin ele geçirilerek MFA korumasını aşmak amacıyla yeni erişim anahtarları oluşturulması ve GitHub depolarından elde edilen LLM API anahtarları da saldırı yöntemleri arasında sayıldı.
İçeri Girdikten Sonra Ne Oluyor?
Tehdit aktörleri ilk erişimi sağladıktan sonra hızla ayrıcalık yükseltmeye, ağda daha derin konumlanmaya, kalıcılık sağlamaya ve yanal hareket için ek kimlik bilgileri bulmaya yönelik keşif faaliyetlerine geçiyor. Gözlemlenen taktikler arasında şunlar yer alıyor:- Hassas kimlik bilgileri için bulut hizmetleri, kod depoları ve veri depolarının taranması
- Mevcut hizmetleri ve kimlik politikalarını haritalamak için birden fazla bulut bölgesinde iç keşif yapılması
- Sabit kodlanmış sırlar, yapılandırma değişkenleri ve geliştirici kimlik bilgileri aranarak hassas kod tabanlarının klonlanması
- İkincil bulut ortamlarına ait kimlik bilgilerini tespit etmek için erişim günlüklerinin taranması
- Yüksek ayrıcalıklı servis hesapları için geçici kimlik bilgileri oluşturmak amacıyla token oluşturma ayrıcalıklarının kötüye kullanılması
- Kalıcılık için yetkisiz IAM ve servis hesapları oluşturulması, hesaplara SSH anahtarları enjekte edilmesi
- LiteLLM'deki CVE-2026-40217 gibi LLM yönlendirme yazılımlarındaki açıkların istismar edilmesi
LLM Mixer'lar: Yeni Bir Yeraltı Ekonomisi
LLMjacking ekosisteminin olgunlaşmasıyla birlikte "LLM Mixer" adı verilen yeni bir tehdit aktörü kategorisi ortaya çıktı. Bu aktörler, ilk erişimi sağlayanlardan bağımsız olarak faaliyet gösteriyor ve yetkisiz LLM erişimini yeraltı mağazaları aracılığıyla diğer suç aktörlerine proxy, toplama ve yeniden satış yoluyla sunuyor.Raporda adı geçen Jet Night adlı servis, aylık yaklaşık 60 dolara sınır tanımayan token planı sunuyor ve bir sınır modeline erişim sağladığını iddia ediyor. Bu tür yapılar, kötü niyetli aktörlerin kurumsal kotaları tüketmesine olanak tanırken fatura yükü tespit edilmeden önce kurbanın üzerinde kalıyor.
Broadcom bünyesindeki Symantec ve Carbon Black'in geçen hafta yayımladığı rapora göre ise gerçek OpenAI Codex ve Anthropic Claude Code komut satırı araçlarını kurumsal sistemlere yükleyen, ardından her isteği üçüncü taraf altyapısına yönlendirmek için yapılandırmayı yeniden yazan bir gri piyasa aktarma servisi tespit edildi. Servisin en az 2026 yılı başından bu yana aktif olduğu değerlendiriliyor; ağırlıklı olarak Çin anakarasındaki düzinelerce kuruluş ile Güney Kore, Tayvan ve Malezya'daki çok uluslu şirket yan kuruluşları etkileniyor. Hedef sektörler arasında endüstriyel otomasyon, elektronik üretimi, yarı iletkenler, ilaç, nakliye, lastik üretimi, petrokimya ve veri merkezi hizmetleri yer alıyor.
Symantec'e göre servis kendi istemci yazılımını geliştirmek yerine orijinal CLI araçlarını yeniden kullanıyor; bu araçları normal şekilde kuruyor, ardından sandbox özelliğini devre dışı bırakıyor ve tüm istekleri OpenAI veya Anthropic sunucuları yerine kendi sunucularından geçirecek şekilde yapılandırıyor. Kurulumun, Batılı yapay zeka kodlama asistanlarını denemek isteyen bir çalışanın yetkisiz bir bayi aracılığıyla araca ulaşmaya çalışmasıyla tetiklendiği düşünülüyor. Servisin şu ana kadar kullanıcıların girdiği komutları topladığına ya da yanıtları tahrif ettiğine dair herhangi bir kanıt bulunmuyor; ancak bulgular, bu tür araçların kullanımıyla ilişkili güvenlik risklerini gözler önüne seriyor.
Google, ilerleyen dönemde tehdit aktörlerinin geleneksel kaynak hırsızlığı yerine LLMjacking'e öncelik vereceğini öngörüyor. Şirket, işletmelerin daha üst düzey modelleri ve ajan iş akışlarını üretim ortamlarına entegre etmesiyle birlikte siber suçluların açıkta kalan API belirteçlerini hedef alan ve model yönlendirme ara yazılımındaki açıkları istismar eden otomatik keşif yöntemlerini geliştireceğini vurguluyor.
 Yazılım ve Uygulamalar
 Yazılım ve Uygulamalar
 Yazılım ve Uygulamalar
Yorumlar (0)
Yorum yapmak için giriş yapmalısınız.