
Siber güvenlik ekipleri her geçen yıl daha fazla güvenlik açığını kapatmak için çalışıyor; ancak bu yoğun çabaya karşın ihlal riski neredeyse aynı kalıyor. Bunun temel nedeni, saldırganların hiçbir zaman istismar etmeyeceği zayıflıklara aşırı kaynak harcanırken gerçekten tehlikeli açıkların kuyruğun sonunda beklemeye bırakılması. Gartner'ın maruziyet önceliklendirmesine ilişkin raporu bu durumu rakamlarla ortaya koyuyor: Güvenlik açıklarının yüzde onundan azı gerçekte istismar edilmesine rağmen büyük çoğunluğu acil olarak değerlendiriliyor.
Rapor aynı zamanda CVSS puanlarının tek başına gerçek istismarı ya da iş etkisini öngörmediğini de vurguluyor. Gartner'ın tahminine göre tehdit istihbaratı, varlık bağlamı, istismar edilebilirlik modellemesi ve güvenlik kontrol doğrulamasını birlikte kullanan kuruluşlar, 2028 yılına kadar yalnızca CVSS tabanlı önceliklendirmeye dayanan emsallerine kıyasla ihlal olasılığını en az yüzde 70 oranında düşürebilecek.
Gartner, ekiplerin hâlâ önem derecesine neden tutunduğunu da analiz ediyor: Eski metrikler, uyumluluk baskısı ve dağınık sorumluluk yapısı, gerçek anlamda etkili olanı değil denetlenebilir olanı ödüllendiriyor. Sonuç olarak ortaya kapsamlı bir önceliklendirme felci çıkıyor; büyük kaynaklar kapatma faaliyetlerine akıyor ama ölçülebilir risk azalması son derece sınırlı kalıyor. Daha akıllıca bir yol, başarıyı kapatılan varsayımsal açık sayısıyla değil azaltılan istismar edilebilir maruziyet miktarıyla ölçen gerçek anlamda riske dayalı güvenlik açığı yönetiminden geçiyor.
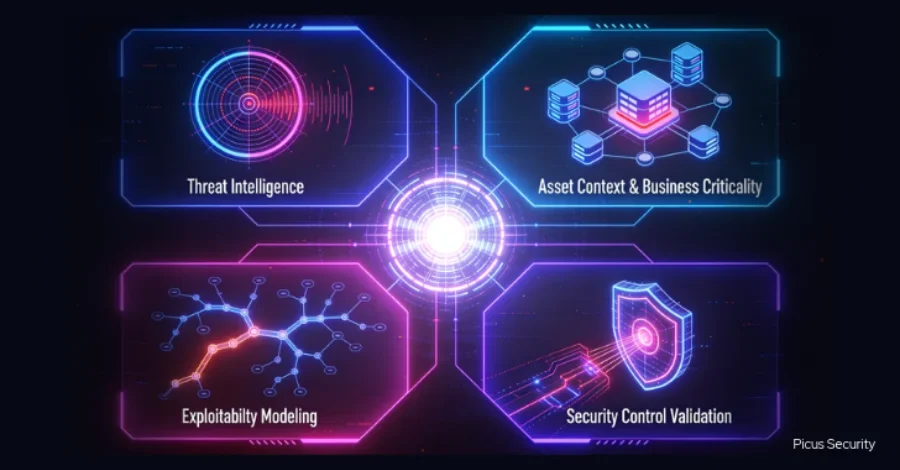
Tehdit İstihbaratı: Saldırganın bakış açısını önceliklendirmeye taşıyan bu unsur, hangi açıkların gerçek ortamlarda fiilen istismar edildiğini gösteriyor. Gerçek dünyada yüksek önem dereceli pek çok güvenlik açığı hiç istismar edilmiyor; saldırganlar çoğunlukla daha kolay istismar edilebildiği, yaygın sistemleri etkilediği ya da güvenilir biçimde kullanılabildiği için orta dereceli açıkları tercih ediyor. Operasyonel zorluk ise hızdır: Ekiplerin bir kampanya kendi ortamlarına ulaşmadan önce tehdit yayınından teste ve kapatmaya geçiş süresini takip etmesi gerekiyor.
Varlık Bağlamı ve İş Kritikliği: İstismar edilebilir bir güvenlik açığı, kritik iş işlevlerini destekleyen, düzenlenmiş verileri işleyen ya da daha yüksek değerli sistemlere kolay geçiş sağlayan bir varlığı etkilediğinde maddi bir risk haline geliyor. Varlık bağlamı olmadan önceliklendirme tüm varlıkları eşit kabul ediyor; bu da düşük etkili sistemlere dikkat çekilirken kritik öneme sahip varlıkların aynı kuyrukta beklemeye devam etmesine yol açıyor. Bu bağlam zaten çoğu ekibin sahip olduğu araçlarda mevcut: tarayıcılar, CMDB'ler, bulut güvenlik platformları ve kimlik sistemleri. Asıl iş bu verileri birleştirmek ve güncel tutmak.
İstismar Edilebilirlik Modellemesi: EPSS gibi tahmin modelleri, istismar karmaşıklığı, bileşen yaygınlığı ve açıklama-istismar zaman çizelgeleri gibi örüntülere dayanarak bir güvenlik açığının istismar edilme olasılığını tahmin ediyor. Bu modeller tehdit istihbaratını tamamlayarak gizli ve kalıcı riskleri gün yüzüne çıkarıyor; istismarın yaygın biçimde gözlemlenmesinden önce muhtemelen istismar edilecek açıkları belirlemeyi sağlıyor. Ancak istatistiksel olasılık genel dünyayı tanımlıyor, kuruluşun özgün ortamını değil. EPSS bir yerde istismar edilebilecek olanı gösteriyor; neyin şu anda burada istismar edilebileceğini ise yalnızca doğrulama kanıtlıyor.
Güvenlik Kontrol Doğrulaması: Gartner'a göre bu unsur, çoğu programın eksik olduğu noktadır. Güvenlik kontrol doğrulaması her bir açığı halihazırda konuşlandırılmış savunmalara karşı değerlendiriyor: segmentasyon, uç nokta koruması, tespit kapsamı ve kimlik kontrolleri. Kritik görünen bir açık mevcut savunmalar arkasında pratikte erişilemez olabilirken, daha az kritik görünen bir açık kötü izlenen bir varlıkta puanının çok üzerinde risk taşıyabilir. Gartner, kontrol bağlamının göz ardı edilmesinin sistematik risk aşırı tahmiline ve buna bağlı boşa harcanan kapatma çabalarına yol açtığı konusunda uyarıyor.
Picus, 2026 Gartner Düşmanca Maruziyet Doğrulaması Pazar Rehberi'nde adı geçen satıcılar arasında yer alıyor. Platform dört unsuru Keşfet, Doğrula, Önceliklendir ve Harekete Geçir adımlarından oluşan sürekli bir döngüde bir araya getiriyor. Picus İhlal ve Saldırı Simülasyonu, Picus Özerk Sızma Testi ve Picus Maruziyet Doğrulaması olmak üzere üç doğrulama yöntemi sunuluyor. Bu yöntemler her açık için tek bir açıklanabilir, kuruluşa özgü derecelendirme üretiyor.
Gartner, maruziyet önceliklendirmesini bir risk kararı olarak tanımlıyor. Bu çerçevede tehdit istihbaratı açığın bir saldırgan için önemli olup olmadığını, varlık bağlamı bunun kuruluşa maliyetini, istismar edilebilirlik modellemesi gerçekleşme olasılığını ve güvenlik kontrol doğrulaması ise açığın bu ortamda gerçekten istismar edilip edilemeyeceğini yanıtlıyor.
Rapor aynı zamanda CVSS puanlarının tek başına gerçek istismarı ya da iş etkisini öngörmediğini de vurguluyor. Gartner'ın tahminine göre tehdit istihbaratı, varlık bağlamı, istismar edilebilirlik modellemesi ve güvenlik kontrol doğrulamasını birlikte kullanan kuruluşlar, 2028 yılına kadar yalnızca CVSS tabanlı önceliklendirmeye dayanan emsallerine kıyasla ihlal olasılığını en az yüzde 70 oranında düşürebilecek.
Önem Derecesine Dayalı Önceliklendirme Neden Yetersiz Kaldı?
Önem derecesi odaklı önceliklendirme, kendi döneminin koşullarına mantıklı bir yanıttı: Statik bir saldırı yüzeyi, kısıtlı saldırgan araçları ve açıklanan açık sayısını aşan bir kapatma kapasitesi vardı. Ancak bu tablo artık geçerli değil. Şirketler artık bulut, SaaS, kimlik ve tedarik zinciri katmanlarında yılda on binlerce yeni güvenlik açığıyla yüzleşiyor. Üstelik yapay zeka, istismar geliştirme süresini haftalar ya da aylardan saatlere indirdi.Gartner, ekiplerin hâlâ önem derecesine neden tutunduğunu da analiz ediyor: Eski metrikler, uyumluluk baskısı ve dağınık sorumluluk yapısı, gerçek anlamda etkili olanı değil denetlenebilir olanı ödüllendiriyor. Sonuç olarak ortaya kapsamlı bir önceliklendirme felci çıkıyor; büyük kaynaklar kapatma faaliyetlerine akıyor ama ölçülebilir risk azalması son derece sınırlı kalıyor. Daha akıllıca bir yol, başarıyı kapatılan varsayımsal açık sayısıyla değil azaltılan istismar edilebilir maruziyet miktarıyla ölçen gerçek anlamda riske dayalı güvenlik açığı yönetiminden geçiyor.
Dört Unsurun Her Biri Hangi Soruyu Yanıtlıyor?
Gartner'ın çerçevesi dört temel unsur üzerine kuruluyor ve bu unsurların değeri ancak bir arada değerlendirildiğinde ortaya çıkıyor. Birini ya da ikisini uygulamak kademeli kazanımlar sağlasa da dördünü birden entegre etmek hem maruziyet pencerelerini hem de kapatma yorgunluğunu önemli ölçüde azaltıyor.Tehdit İstihbaratı: Saldırganın bakış açısını önceliklendirmeye taşıyan bu unsur, hangi açıkların gerçek ortamlarda fiilen istismar edildiğini gösteriyor. Gerçek dünyada yüksek önem dereceli pek çok güvenlik açığı hiç istismar edilmiyor; saldırganlar çoğunlukla daha kolay istismar edilebildiği, yaygın sistemleri etkilediği ya da güvenilir biçimde kullanılabildiği için orta dereceli açıkları tercih ediyor. Operasyonel zorluk ise hızdır: Ekiplerin bir kampanya kendi ortamlarına ulaşmadan önce tehdit yayınından teste ve kapatmaya geçiş süresini takip etmesi gerekiyor.
Varlık Bağlamı ve İş Kritikliği: İstismar edilebilir bir güvenlik açığı, kritik iş işlevlerini destekleyen, düzenlenmiş verileri işleyen ya da daha yüksek değerli sistemlere kolay geçiş sağlayan bir varlığı etkilediğinde maddi bir risk haline geliyor. Varlık bağlamı olmadan önceliklendirme tüm varlıkları eşit kabul ediyor; bu da düşük etkili sistemlere dikkat çekilirken kritik öneme sahip varlıkların aynı kuyrukta beklemeye devam etmesine yol açıyor. Bu bağlam zaten çoğu ekibin sahip olduğu araçlarda mevcut: tarayıcılar, CMDB'ler, bulut güvenlik platformları ve kimlik sistemleri. Asıl iş bu verileri birleştirmek ve güncel tutmak.
İstismar Edilebilirlik Modellemesi: EPSS gibi tahmin modelleri, istismar karmaşıklığı, bileşen yaygınlığı ve açıklama-istismar zaman çizelgeleri gibi örüntülere dayanarak bir güvenlik açığının istismar edilme olasılığını tahmin ediyor. Bu modeller tehdit istihbaratını tamamlayarak gizli ve kalıcı riskleri gün yüzüne çıkarıyor; istismarın yaygın biçimde gözlemlenmesinden önce muhtemelen istismar edilecek açıkları belirlemeyi sağlıyor. Ancak istatistiksel olasılık genel dünyayı tanımlıyor, kuruluşun özgün ortamını değil. EPSS bir yerde istismar edilebilecek olanı gösteriyor; neyin şu anda burada istismar edilebileceğini ise yalnızca doğrulama kanıtlıyor.
Güvenlik Kontrol Doğrulaması: Gartner'a göre bu unsur, çoğu programın eksik olduğu noktadır. Güvenlik kontrol doğrulaması her bir açığı halihazırda konuşlandırılmış savunmalara karşı değerlendiriyor: segmentasyon, uç nokta koruması, tespit kapsamı ve kimlik kontrolleri. Kritik görünen bir açık mevcut savunmalar arkasında pratikte erişilemez olabilirken, daha az kritik görünen bir açık kötü izlenen bir varlıkta puanının çok üzerinde risk taşıyabilir. Gartner, kontrol bağlamının göz ardı edilmesinin sistematik risk aşırı tahmiline ve buna bağlı boşa harcanan kapatma çabalarına yol açtığı konusunda uyarıyor.
Picus Platform Bu Döngüyü Nasıl İşletiyor?
Picus Security, dört unsurun tam değerini yalnızca birlikte değerlendirildiğinde ortaya koyduğunu ve çoğu kuruluşun bu noktada zorlandığını belirtiyor. Bunun nedeni, çoğu şirkette tehdit istihbaratının bir ekipte, varlık bağlamının başka bir ekipte, istismar edilebilirlik puanlarının bir tarayıcıda ve kontrol etkinliğinin ise yalnızca periyodik değerlendirmelerde yer alması. Dört girdi dört ayrı yerde olduğunda tek bir karar üretilemiyor.Picus, 2026 Gartner Düşmanca Maruziyet Doğrulaması Pazar Rehberi'nde adı geçen satıcılar arasında yer alıyor. Platform dört unsuru Keşfet, Doğrula, Önceliklendir ve Harekete Geçir adımlarından oluşan sürekli bir döngüde bir araya getiriyor. Picus İhlal ve Saldırı Simülasyonu, Picus Özerk Sızma Testi ve Picus Maruziyet Doğrulaması olmak üzere üç doğrulama yöntemi sunuluyor. Bu yöntemler her açık için tek bir açıklanabilir, kuruluşa özgü derecelendirme üretiyor.
Ölçülebilir Sonuçlar Ne Söylüyor?
Picus'un müşterilerinden gelen verilere göre platformun kullanımından üç ay sonra güvenlik kontrolleri öncekine kıyasla yaklaşık iki kat daha fazla saldırıyı engelliyor ya da tespit ediyor. Yeni tehditlere yanıt süresi yüzde 89 oranında düşüyor. Yüksek ve kritik güvenlik açıklarında kaçırılan kapatma son tarihleri yüzde 92 azalıyor; çünkü kuyruk artık yalnızca istismar edilebilir olduğu kanıtlanmış açıkları barındırıyor. Bir müşteri kritik bilet birikimini yüzde 98 oranında azalttığını bildiriyor. Yeni bir tehdit ya da değişikliğin tespit edilmesinden doğrulanmış bulguların ilgili ekibe ulaşmasına kadar geçen süre ise altı saatin altında kalıyor.Gartner, maruziyet önceliklendirmesini bir risk kararı olarak tanımlıyor. Bu çerçevede tehdit istihbaratı açığın bir saldırgan için önemli olup olmadığını, varlık bağlamı bunun kuruluşa maliyetini, istismar edilebilirlik modellemesi gerçekleşme olasılığını ve güvenlik kontrol doğrulaması ise açığın bu ortamda gerçekten istismar edilip edilemeyeceğini yanıtlıyor.
 Yazılım ve Uygulamalar
 Yazılım ve Uygulamalar
 Yazılım ve Uygulamalar
Yorumlar (0)
Yorum yapmak için giriş yapmalısınız.