
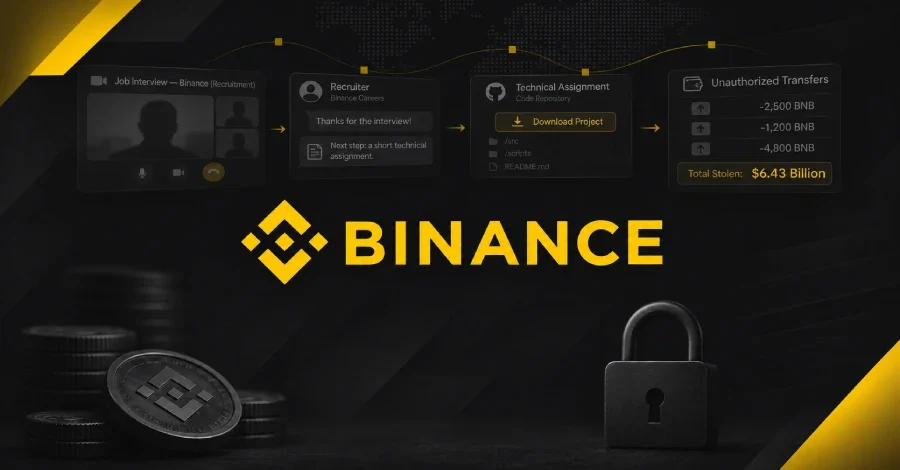
Dünyanın en büyük kripto para borsası Binance, 6,43 milyar dolarlık varlık hırsızlığının arka planını kamuoyuyla paylaştı. Şirket, olayın tek bir güvenlik açığından değil; tedarik zinciri saldırısı, sosyal mühendislik, kötü amaçlı yazılım ve dahili yapay zeka aracının ele geçirilmesini bir araya getiren karmaşık, çok aşamalı bir kampanyanın ürünü olduğunu belirtti. Binance'in açıklamasına göre saldırı, Haziran 2026'dan Ekim 2026'ya uzanan dört aylık bir süreçte adım adım kurgulandı.
Binance, saldırıyı o aşamada tespit ettiğini ve ilgili tüm kimlik bilgilerini ihtiyati tedbir olarak yenilediğini açıkladı. Ancak bu süreçte Mühendis A'nın rolüne ve cüzdan altyapı ekibindeki iş arkadaşlarına ilişkin bilgilerin saldırganların eline geçtiği anlaşıldı. Bu bilgi sızıntısı, saldırının ikinci aşamasının zeminini hazırladı.
İkinci tur mülakat ise popüler bir sosyal sohbet uygulaması üzerinden yapıldı ve bu kez gerçekte var olmayan bir şirketin CEO'su olduğunu iddia eden biriyle gerçekleşti. Binance, söz konusu sahte şirketin adını kamuoyuyla paylaşmadı. Görüşmenin sonuna doğru Mühendis B'den iş bilgisayarına kötü amaçlı kod içeren bir "ödev" deposu indirmesi istendi. Depo kurulum sürecinde otomatik olarak çalışmaya başladı ve yetkisiz işlemler zincirini başlattı.
Söz konusu kötü amaçlı yazılım, gelişmiş gizleme ve tespit atlatma teknikleri kullanıyordu. Meşru bir geliştirme aracının bileşenini zehirlenmiş bir sürümle değiştirerek komut çalıştırdı ve saldırgan kontrolündeki harici bir sunucuyla iletişim kurdu. Bunun yanı sıra tehdit aktörleri, adli izleri silmek için sistematik biçimde çalıştı.
Binance'in açıklamasına göre saldırganlar, Mühendis A'nın bilgisayarında bir konteyner dağıtım izin belirteci bulunduğunu keşfetti. 29 Ekim'de saat 17.15 ile 19.56 arasında saldırgan, Mühendis C'nin bilgisayarına bağlandı; Mühendis A'dan çalınan kimlik bilgilerini kullanarak bir konteyner dağıttı ve saldırıyı tetiklemek üzere kötü amaçlı bir komut dosyası çalıştırdı. Saldırı, dahili cüzdan imzalama hizmetine yetkisiz erişimle normal para çekme sürecinin dışında işlemler başlatılmasıyla sonuçlandı.
Binance, saldırıda kullanılan giriş noktalarının kapatıldığını ve saldırı yolunda temas edilen sistemlerin yeniden inşa edildiğini ya da değiştirildiğini vurguladı. Şirket ayrıca yapay zeka destekli tespit, uç nokta koruması, geliştirici ortamı güvenliği ve davranışsal anomali izleme alanlarındaki yatırımlarını artıracağını duyurdu.
Binance, yılın başından bu yana Kuzey Kore bağlantılı olduğundan şüphelenilen 57 siber tehdit vakasını engellediğini de açıkladı. Şirket, bu tür saldırılarda kullanılan yöntemler arasında sahte iş görüşmeleri, popüler geliştirici araçları kılığına girmiş kötü amaçlı yazılımlar, ele geçirilmiş yazılım paketleri ve tarayıcı uzantıları, sahte video konferans uygulamaları ile kimlik bilgisi çalmaya ya da uzaktan erişim kötü amaçlı yazılımı dağıtmaya yönelik sosyal mühendislik kampanyalarını saydı.
İlk Kırılma Noktası: Truva Atlı Homebrew Yükleyicisi
Saldırının başlangıç noktası, Cüzdan DevOps ekibinde görev yapan ve belgede "Mühendis A" olarak adlandırılan bir çalışana dayanıyor. Mühendis A, Haziran 2026'da popüler bir yapay zeka aracını yüklemek amacıyla arama motorunda arama yaptı ve karşısına çıkan sonuçlardan truva atlı bir Homebrew yükleyicisi indirdi. Bu, klasik bir tedarik zinciri saldırısının tipik bir örneğiydi; meşru görünen bir yazılım kanalı üzerinden sisteme sızılmıştı.Binance, saldırıyı o aşamada tespit ettiğini ve ilgili tüm kimlik bilgilerini ihtiyati tedbir olarak yenilediğini açıkladı. Ancak bu süreçte Mühendis A'nın rolüne ve cüzdan altyapı ekibindeki iş arkadaşlarına ilişkin bilgilerin saldırganların eline geçtiği anlaşıldı. Bu bilgi sızıntısı, saldırının ikinci aşamasının zeminini hazırladı.
Sahte İş Görüşmesiyle İkinci Mühendise Sızış
Eylül 2026'da tehdit aktörleri, "Mühendis B" olarak tanımlanan başka bir çalışana yöneldi. Saldırganlar, meşru bir iş arama platformu üzerinden Mühendis B ile iletişime geçerek kendilerini bir Proje Direktörü olarak tanıttı. Kurgu titizlikle inşa edilmişti: İlk tur mülakat bir insan kaynakları temsilcisiyle video görüşmesi biçiminde gerçekleşti. Bu görüşmede İK temsilcisi, güven oluşturmak amacıyla kişisel fotoğraf ve videolar içeren bir sosyal medya hesabını Mühendis B ile paylaştı.İkinci tur mülakat ise popüler bir sosyal sohbet uygulaması üzerinden yapıldı ve bu kez gerçekte var olmayan bir şirketin CEO'su olduğunu iddia eden biriyle gerçekleşti. Binance, söz konusu sahte şirketin adını kamuoyuyla paylaşmadı. Görüşmenin sonuna doğru Mühendis B'den iş bilgisayarına kötü amaçlı kod içeren bir "ödev" deposu indirmesi istendi. Depo kurulum sürecinde otomatik olarak çalışmaya başladı ve yetkisiz işlemler zincirini başlattı.
Söz konusu kötü amaçlı yazılım, gelişmiş gizleme ve tespit atlatma teknikleri kullanıyordu. Meşru bir geliştirme aracının bileşenini zehirlenmiş bir sürümle değiştirerek komut çalıştırdı ve saldırgan kontrolündeki harici bir sunucuyla iletişim kurdu. Bunun yanı sıra tehdit aktörleri, adli izleri silmek için sistematik biçimde çalıştı.
Yapay Zeka Aracının Ele Geçirilmesi ve Saldırının Doruğa Ulaşması
20 Ekim 2026'da saldırı kritik bir eşiği aştı. Tehdit aktörleri, Mühendis B'nin ele geçirilmiş bilgisayarını kullanarak dahili bir yapay zeka aracını kötüye kullandı ve bu yolla Mühendis A ile Cüzdan Yazılım Mühendisi C olarak tanımlanan üçüncü bir çalışanın sistemlerine erişim sağladı.Binance'in açıklamasına göre saldırganlar, Mühendis A'nın bilgisayarında bir konteyner dağıtım izin belirteci bulunduğunu keşfetti. 29 Ekim'de saat 17.15 ile 19.56 arasında saldırgan, Mühendis C'nin bilgisayarına bağlandı; Mühendis A'dan çalınan kimlik bilgilerini kullanarak bir konteyner dağıttı ve saldırıyı tetiklemek üzere kötü amaçlı bir komut dosyası çalıştırdı. Saldırı, dahili cüzdan imzalama hizmetine yetkisiz erişimle normal para çekme sürecinin dışında işlemler başlatılmasıyla sonuçlandı.
Binance'in Aldığı Güvenlik Önlemleri
Şirket, olayın ardından kapsamlı bir güvenlik yenileme sürecine girdi. Etkilenen cüzdan sistemi yeni bir ortamda yeniden inşa edildi; dahili yapay zeka aracı ve erişim kontrolleri baştan kuruldu. 3 Kasım itibarıyla alınan önlemler şunları kapsıyor:- Etkilenen cihazların yenilenmesi
- İlgili mühendislere ait kimlik bilgileri ve erişim belirteçlerinin devre dışı bırakılması
- Tüm çalışan cihazlarında kapsamlı güvenlik taraması tamamlandı
- Yapay zeka tabanlı davranışsal anomali tespitinin güçlendirilmesi
- Cüzdan hizmeti risk kontrollerinin sıkılaştırılması
- Etkilenen varlıkları izlemek ve dondurmak amacıyla kolluk kuvvetleri, blok zinciri istihbarat firmaları ve sektör ortaklarıyla iş birliği yapılması
Binance, saldırıda kullanılan giriş noktalarının kapatıldığını ve saldırı yolunda temas edilen sistemlerin yeniden inşa edildiğini ya da değiştirildiğini vurguladı. Şirket ayrıca yapay zeka destekli tespit, uç nokta koruması, geliştirici ortamı güvenliği ve davranışsal anomali izleme alanlarındaki yatırımlarını artıracağını duyurdu.
Binance, yılın başından bu yana Kuzey Kore bağlantılı olduğundan şüphelenilen 57 siber tehdit vakasını engellediğini de açıkladı. Şirket, bu tür saldırılarda kullanılan yöntemler arasında sahte iş görüşmeleri, popüler geliştirici araçları kılığına girmiş kötü amaçlı yazılımlar, ele geçirilmiş yazılım paketleri ve tarayıcı uzantıları, sahte video konferans uygulamaları ile kimlik bilgisi çalmaya ya da uzaktan erişim kötü amaçlı yazılımı dağıtmaya yönelik sosyal mühendislik kampanyalarını saydı.
 Siber Güvenlik
 Siber Güvenlik
 Siber Güvenlik
Yorumlar (0)
Yorum yapmak için giriş yapmalısınız.