
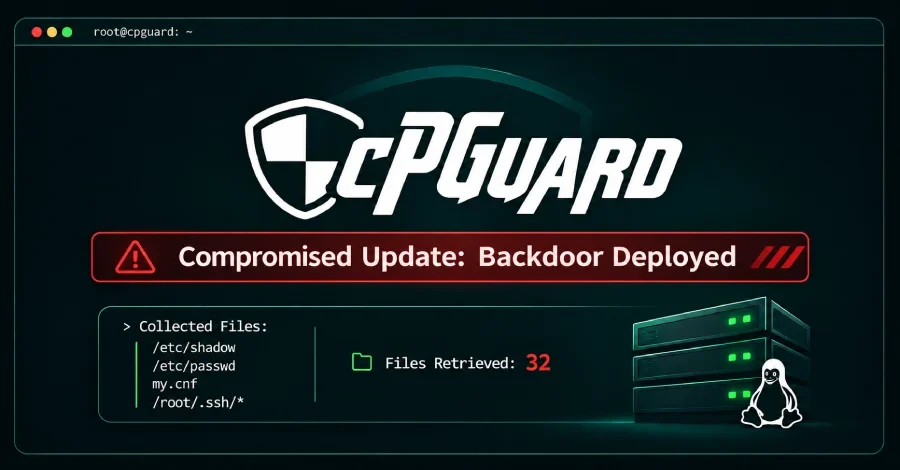
2 Kasım'da kimliği henüz belirlenemeyen bir saldırgan, Linux web sunucularına yönelik güvenlik aracı cPGuard'ın güncelleme altyapısına sızdı ve kötü amaçlı bir betik dağıttı. Betiği çalıştıran sunuculara arka kapı yerleştirildi; parola özetleri, veritabanı yapılandırmaları ve SSH dosyaları gibi hassas veriler toplandı. cPGuard'ın geliştiricisi OPSSHIELD, konuya ilişkin bir güvenlik duyurusu yayımladı.
Betik, topladığı verileri OPSSHIELD'ın kendi işlettiği bir lisanslama sunucusuna, ele geçirilmiş bir hesap aracılığıyla yükledi. Böylece saldırgan bu verileri daha sonra alabildi. OPSSHIELD, söz konusu hesabı o tarihten bu yana güvence altına aldığını belirtti. Şirketin 2 Kasım UTC akşamı itibarıyla yaptığı değerlendirmeye göre saldırgan bu sunucudan 32 dosyayı ele geçirdi; her dosya ayrı bir müşteri sunucusuna aitti. Bu sayının yalnızca ele geçirildiği bilinen dosyaları kapsadığı ve değişebileceği vurgulandı.
/etc/shadow dosyası, tek yönlü parola özetlerini barındırır. Zayıf, yaygın ya da daha önce sızdırılmış parolalar bu özetlerden çevrimdışı tahmin yöntemleriyle kurtarılabilir; güçlü parolaların da sıfırlanması gerektiği belirtildi. Veritabanı yapılandırması veya kabuk geçmişinde yer alabilecek kimlik bilgileri ise bu tür bir korumadan yoksundur.
Yöneticiler, bir sunucunun etkilenen sürümü kurup kurmadığını güncelleme günlüğünde şu komutla kontrol edebilir:
grep 'Successfully updated' /opt/cpguard/logs/install_log
5.88.12 ile 5.88.19 arasında herhangi bir sürüme ait kayıt, o sunucunun etkilenen güncellemeyi yüklediğini gösterir. Ancak bu kayıt tek başına betiğin çalıştığını ya da verinin sunucudan çıktığını kanıtlamaz; yine de sunucu potansiyel olarak ele geçirilmiş kabul edilmelidir. Sunucular belirli aralıklarla güncelleme denetlediğinden, bazıları betiği hiç çalıştırmamış olabilir. Eşleşen kayıt bulunmayan ya da günlüğü eksik veya tamamlanmamış olan sunucularda da betiğin çalışmış olma ihtimali göz ardı edilmemeli; bu durumda OPSSHIELD Destek ekibiyle iletişime geçilmesi öneriliyor.
Betiğin çalıştığı bilinen ya da çalışmış olabileceği düşünülen sunucularda ek adımlar da zorunlu: Güvenilir bir kurtarma ortamından root ve parola kullanan tüm yerel Linux hesaplarının parolaları sıfırlanmalı. Bu parolalar başka sistemlerde de kullanılıyorsa güvenilir bir cihazdan değiştirilmeli. Veritabanı parolaları, S3 erişim anahtarları, DigitalOcean token'ları ve root'un kabuk geçmişinde kayıtlı diğer gizli bilgiler yenilenmeli. /root/.ssh altında saklanan SSH özel anahtarları değiştirilmeli ve eski eşleşen açık anahtarlar bu anahtarlara güvenen tüm sistemlerden kaldırılmalı.
OPSSHIELD, rutin bir adım olarak tam sistem sıfırlaması veya işletim sistemi yeniden kurulumu önermediğini, ancak bu görüşün soruşturma ilerledikçe değişebileceğini belirtti. Başka ele geçirilme belirtisi bulan ya da sunucunun temiz olduğunu doğrulayamayan yöneticiler, duruma özel değerlendirme için OPSSHIELD Destek'e başvurabilir; bu değerlendirme yeniden kurulum kararıyla sonuçlanabilir.
Betiğin bıraktığı dosyalar arasında kötü amaçlı betik (cpguard-v58812-i91511.sh), arka kapı kabuğu (/var/tmp/.cpg91511_sh), betiğin dosyaları topladığı dizin (/var/tmp/.cpg91511) ve hazırlanan arşiv (/var/tmp/.cpg91511/loot.tgz) yer alıyor. Güncelleme bu dosyaları kaldırıyor; dolayısıyla güncellemeden sonra bu dosyaların yokluğu, betiğin çalışmadığını kanıtlamıyor. Veri toplama ve arka kapının ötesinde başka kötü amaçlı etkinlik tespit edilmediğini aktaran OPSSHIELD, bu bulgunun kesin olmadığını da vurguladı.
Saldırı Nasıl Gerçekleşti?
OPSSHIELD'ın açıklamasına göre saldırgan, UTC saatiyle 02:06'da ele geçirilmiş kimlik bilgilerini kullanarak güncelleme sistemine erişim sağladı. Kötü amaçlı betik, cPGuard'ın 5.88.12 ile 5.88.19 arasındaki sürümlerine dahil edilerek sunuculara iletildi. Bu sürümlerin yayımlanmasının ardından saldırı, 12 saat içinde tespit edildi. Şirket, altyapı kimlik bilgilerini sıfırladı ve betiğin daha fazla sunucuya ulaşmasını engelledi. Saldırganın söz konusu kimlik bilgilerini nasıl ele geçirdiği ise soruşturma kapsamında hâlâ araştırılıyor.Betik, topladığı verileri OPSSHIELD'ın kendi işlettiği bir lisanslama sunucusuna, ele geçirilmiş bir hesap aracılığıyla yükledi. Böylece saldırgan bu verileri daha sonra alabildi. OPSSHIELD, söz konusu hesabı o tarihten bu yana güvence altına aldığını belirtti. Şirketin 2 Kasım UTC akşamı itibarıyla yaptığı değerlendirmeye göre saldırgan bu sunucudan 32 dosyayı ele geçirdi; her dosya ayrı bir müşteri sunucusuna aitti. Bu sayının yalnızca ele geçirildiği bilinen dosyaları kapsadığı ve değişebileceği vurgulandı.
Hangi Veriler Toplandı?
OPSSHIELD'ın tespitlerine göre kötü amaçlı betik şu türde verileri derledi: /etc/shadow ve /etc/passwd dosyaları, root kullanıcısına ait MariaDB veya MySQL yapılandırma dosyası (my.cnf), root'un kabuk geçmişi, SSH yetkilendirme dosyası ve bilinen sunucular listesi. Şirket, her dosyanın her sunucudan alınmış olmayabileceğini ve hangi sunucudan hangi verinin çıktığını belirleme çalışmalarının sürdüğünü aktardı./etc/shadow dosyası, tek yönlü parola özetlerini barındırır. Zayıf, yaygın ya da daha önce sızdırılmış parolalar bu özetlerden çevrimdışı tahmin yöntemleriyle kurtarılabilir; güçlü parolaların da sıfırlanması gerektiği belirtildi. Veritabanı yapılandırması veya kabuk geçmişinde yer alabilecek kimlik bilgileri ise bu tür bir korumadan yoksundur.
Etkilenen Sürümler ve Kontrol Yöntemi
cPGuard 5.88.25 ve sonraki sürümler, arka kapıyı ve betiğin bıraktığı dosyaları kaldırıyor. Ancak betiğin kopyaladığı kimlik bilgileri güncelleme sonrasında da geçerliliğini koruyabileceğinden, betiği çalıştırmış olabilecek her sunucuda parolaların ve anahtarların yenilenmesi gerekiyor.Yöneticiler, bir sunucunun etkilenen sürümü kurup kurmadığını güncelleme günlüğünde şu komutla kontrol edebilir:
grep 'Successfully updated' /opt/cpguard/logs/install_log
5.88.12 ile 5.88.19 arasında herhangi bir sürüme ait kayıt, o sunucunun etkilenen güncellemeyi yüklediğini gösterir. Ancak bu kayıt tek başına betiğin çalıştığını ya da verinin sunucudan çıktığını kanıtlamaz; yine de sunucu potansiyel olarak ele geçirilmiş kabul edilmelidir. Sunucular belirli aralıklarla güncelleme denetlediğinden, bazıları betiği hiç çalıştırmamış olabilir. Eşleşen kayıt bulunmayan ya da günlüğü eksik veya tamamlanmamış olan sunucularda da betiğin çalışmış olma ihtimali göz ardı edilmemeli; bu durumda OPSSHIELD Destek ekibiyle iletişime geçilmesi öneriliyor.
Yöneticilerin Atması Gereken Adımlar
OPSSHIELD, tüm yöneticilerden cPGuard'ı derhal güncellemelerini ve sürümün 5.88.25 ya da üzeri olduğunu doğrulamalarını istiyor. Bunun için her sunucuda cpgcli update --start komutu çalıştırılmalı, ardından cpgcli --version ile sürüm kontrol edilmeli. Güncelleme başarısız olursa veya sürüm düşük kalırsa OPSSHIELD Destek birimiyle iletişime geçilmesi gerekiyor.Betiğin çalıştığı bilinen ya da çalışmış olabileceği düşünülen sunucularda ek adımlar da zorunlu: Güvenilir bir kurtarma ortamından root ve parola kullanan tüm yerel Linux hesaplarının parolaları sıfırlanmalı. Bu parolalar başka sistemlerde de kullanılıyorsa güvenilir bir cihazdan değiştirilmeli. Veritabanı parolaları, S3 erişim anahtarları, DigitalOcean token'ları ve root'un kabuk geçmişinde kayıtlı diğer gizli bilgiler yenilenmeli. /root/.ssh altında saklanan SSH özel anahtarları değiştirilmeli ve eski eşleşen açık anahtarlar bu anahtarlara güvenen tüm sistemlerden kaldırılmalı.
OPSSHIELD, rutin bir adım olarak tam sistem sıfırlaması veya işletim sistemi yeniden kurulumu önermediğini, ancak bu görüşün soruşturma ilerledikçe değişebileceğini belirtti. Başka ele geçirilme belirtisi bulan ya da sunucunun temiz olduğunu doğrulayamayan yöneticiler, duruma özel değerlendirme için OPSSHIELD Destek'e başvurabilir; bu değerlendirme yeniden kurulum kararıyla sonuçlanabilir.
Destek Erişim Anahtarları ve Ek Önlem
OPSSHIELD, ihtiyati tedbir olarak ayrı bir güncelleme daha yayımlıyor. Bu güncelleme, daha önce eklenmiş olan destek erişim anahtarlarını cPGuard sunucularından kaldıracak. Destek erişimi, müşterilerin sorun giderme amacıyla OPSSHIELD personeline sunucu erişimi tanımasını sağlayan bir özellik; bu özellik etkinleştirildiğinde OPSSHIELD'a ait bir SSH açık anahtarı root kullanıcısının authorized_keys dosyasına ekleniyor. Şirket, destek erişim anahtarıyla eşleşen özel anahtarın saldırıda açığa çıkıp çıkmadığını henüz açıklamadı.Betiğin bıraktığı dosyalar arasında kötü amaçlı betik (cpguard-v58812-i91511.sh), arka kapı kabuğu (/var/tmp/.cpg91511_sh), betiğin dosyaları topladığı dizin (/var/tmp/.cpg91511) ve hazırlanan arşiv (/var/tmp/.cpg91511/loot.tgz) yer alıyor. Güncelleme bu dosyaları kaldırıyor; dolayısıyla güncellemeden sonra bu dosyaların yokluğu, betiğin çalışmadığını kanıtlamıyor. Veri toplama ve arka kapının ötesinde başka kötü amaçlı etkinlik tespit edilmediğini aktaran OPSSHIELD, bu bulgunun kesin olmadığını da vurguladı.
 Siber Güvenlik
 Siber Güvenlik
 Siber Güvenlik
Yorumlar (0)
Yorum yapmak için giriş yapmalısınız.