
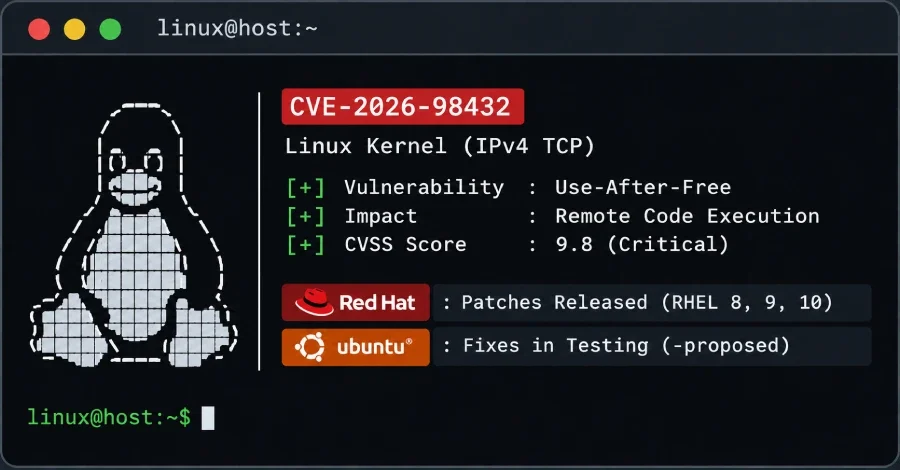
Linux çekirdeğinin IPv4 TCP kodunda bulunan ve CVSS ölçeğinde 9.8 puan alan kritik bir güvenlik açığı için Red Hat Enterprise Linux 8, 9 ve 10 sürümlerine yönelik yamalı çekirdekler kullanıma sunuldu. CVE-2026-98432 koduyla takip edilen açık, kimlik doğrulaması gerektirmeksizin uzak bir saldırganın sisteme uzaktan kod yürütmesine zemin hazırlıyor. Ubuntu'da ise 22.04 LTS, 24.04 LTS ve 26.04 LTS sürümlerine yönelik düzeltmeler, yayın tarihi belirsiz biçimde yalnızca opt-in test kanalında mevcut.
Canonical ise 2 Kasım'da Ubuntu 22.04 LTS (Jammy) için 5.15.0-203.213, Ubuntu 24.04 LTS (Noble) için 6.8.0-149.149 ve Ubuntu 26.04 LTS (Resolute) için 7.0.0-43.43 çekirdek sürümlerini -proposed kanalında yayımladığını duyurdu. Bu kanal, paketlerin otomatik olarak kurulmadığı bir opt-in test ortamı. Canonical, çekirdek güncellemelerini olağan güncelleme kanalına taşımadan önce 2.000'den fazla sertifikalı sunucu ve cihaz üzerinde test ediyor; herhangi bir yayın tarihi açıklanmadı. Ubuntu 20.04, 18.04 ve 16.04 sürümleri için henüz bir düzeltme bulunmuyor; bu eski sürümler Ubuntu Pro aracılığıyla Genişletilmiş Güvenlik Bakımı gerektiriyor.
Düzeltmeyi olağan kanaldan önce almak isteyen Ubuntu yöneticileri -proposed deposunu etkinleştirip çekirdek güncellemesini manuel olarak kurabilir. Sistemin düzeltilmiş bir çekirdeği çalıştırıp çalıştırmadığını doğrulamak için uname -r komutunun çıktısı tablodaki sürümlerle karşılaştırılabilir. Bulut, FIPS ve gerçek zamanlı çekirdek varyantları için Ubuntu CVE sayfasında hedef sürümler belirtilmiş olmakla birlikte Canonical'ın blog gönderisi yalnızca genel çekirdeği kapsıyor.
Açık Nasıl Çalışıyor?
Güvenlik açığı, Linux çekirdeğinin IPv4 TCP bağlantı kurma sürecindeki bir use-after-free hatasından kaynaklanıyor. Bir sunucu gelen IPv4 TCP bağlantı isteğini kabul ettiğinde, çekirdek IP seçeneklerini yeni sokete kopyalamak yerine doğrudan iletiyor. Bu sırada istemci bağlantı isteğini yeniden gönderirse ve bir başka işlemci söz konusu seçenekleri okumaya devam ediyorsa, çekirdek daha önce serbest bırakılmış belleği okuyabiliyor. Saldırgan bu yarış koşulunu tetiklemek için herhangi bir dinleme yapan TCP portuna IPv4 Record Route ya da Timestamp seçenekleri taşıyan bağlantı istekleri göndermesi yeterli; herhangi bir oturum açma bilgisine ihtiyaç duyulmuyor. IPv6, ana yolda bu açıktan etkilenmiyor. Hata Linux 4.4 sürümünden bu yana mevcut olup yukarı akış düzeltmesi Ekim ayında uygulandı.Red Hat ve Ubuntu'nun Yanıtı
Red Hat başlangıçta açığı 5.9 puanla Orta düzey olarak değerlendirmiş, ancak daha sonra puanı 9.8'e yükselterek Kritik olarak yeniden sınıflandırmıştır. Şirket 1 Kasım'da RHEL 8, 9 ve 10 için üç ayrı güvenlik erratası yayımladı. RHEL 8.10 için 4.18.0-553.182.1.el8_10 çekirdeği RHSA-2026:93414, RHEL 9.8 için 5.14.0-687.64.1.el9_8 çekirdeği RHSA-2026:93412 ve RHEL 10.2 için 6.12.0-211.72.1.el10_2 çekirdeği RHSA-2026:93413 erratalarıyla sunuldu. Güncellemenin ardından sistemin yeniden başlatılması gerekiyor.Canonical ise 2 Kasım'da Ubuntu 22.04 LTS (Jammy) için 5.15.0-203.213, Ubuntu 24.04 LTS (Noble) için 6.8.0-149.149 ve Ubuntu 26.04 LTS (Resolute) için 7.0.0-43.43 çekirdek sürümlerini -proposed kanalında yayımladığını duyurdu. Bu kanal, paketlerin otomatik olarak kurulmadığı bir opt-in test ortamı. Canonical, çekirdek güncellemelerini olağan güncelleme kanalına taşımadan önce 2.000'den fazla sertifikalı sunucu ve cihaz üzerinde test ediyor; herhangi bir yayın tarihi açıklanmadı. Ubuntu 20.04, 18.04 ve 16.04 sürümleri için henüz bir düzeltme bulunmuyor; bu eski sürümler Ubuntu Pro aracılığıyla Genişletilmiş Güvenlik Bakımı gerektiriyor.
Düzeltmeyi olağan kanaldan önce almak isteyen Ubuntu yöneticileri -proposed deposunu etkinleştirip çekirdek güncellemesini manuel olarak kurabilir. Sistemin düzeltilmiş bir çekirdeği çalıştırıp çalıştırmadığını doğrulamak için uname -r komutunun çıktısı tablodaki sürümlerle karşılaştırılabilir. Bulut, FIPS ve gerçek zamanlı çekirdek varyantları için Ubuntu CVE sayfasında hedef sürümler belirtilmiş olmakla birlikte Canonical'ın blog gönderisi yalnızca genel çekirdeği kapsıyor.
 Yazılım ve Uygulamalar
 Yazılım ve Uygulamalar
 Yazılım ve Uygulamalar
Yorumlar (0)
Yorum yapmak için giriş yapmalısınız.