
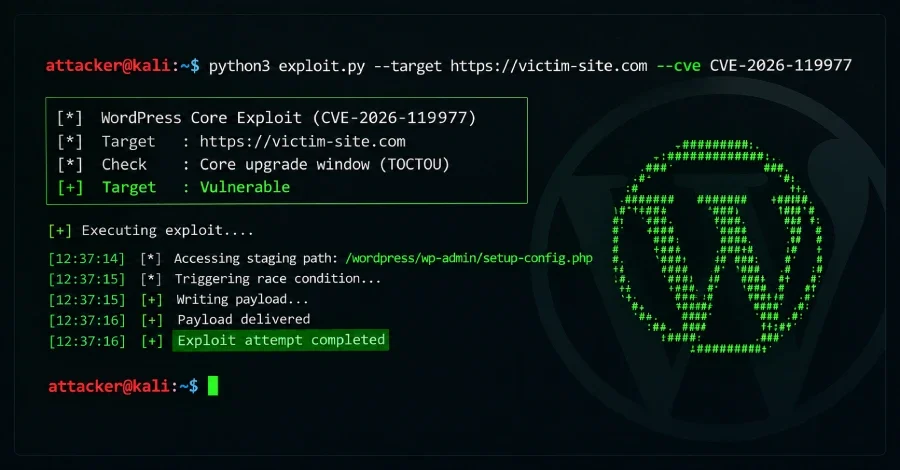
ABD Siber Güvenlik ve Altyapı Güvenliği Ajansı (CISA), WordPress Core'da keşfedilen yüksek önem dereceli bir güvenlik açığını Bilinen İstismar Edilen Güvenlik Açıkları (KEV) kataloğuna ekledi. Ajans, açığın aktif saldırılarda kullanıldığına dair kanıtlara sahip olduğunu açıkladı. CVE-2026-119977 olarak izlenen ve CVSS puanı 8,1 olan bu açık, WordPress'in tam paket çekirdek güncellemeleri sırasında kimlik doğrulaması yapılmamış saldırganların sunucu üzerinde rastgele kod çalıştırmasına olanak sağlıyor.
CISA konuya ilişkin şu ifadeyi kullandı: "WordPress Core, tam paket çekirdek güncellemeleri sırasında kimlik doğrulaması yapılmamış saldırganların sunucuda kod yürütmesine izin verebilecek bir TOCTOU yarış koşulu güvenlik açığı içermektedir. Bu durum, tam paket çekirdek güncellemeleri sırasında kullanılan tahmin edilebilir ve web'den erişilebilir hazırlık yollarından kaynaklanmaktadır."
Wordfence'in aktardığı verilere göre, açığın kamuoyuna duyurulmasının ardından geçen ilk 21 saat içinde hazırlık aşamasındaki "setup-config.php" yükleyici yollarını hedef alan 18.500'den fazla istek kayıt altına alındı. Şirket ayrıca haberin yazıldığı sırada son 24 saat içinde açığı kullanmaya yönelik 12.632 saldırı girişiminin engellendiğini bildirdi.
Açığa yönelik yamalar geçen ayın sonlarında yayımlandı. CISA'nın KEV kataloğuna eklenmesiyle birlikte Federal Sivil Yürütme Organı (FCEB) kurumlarına yamaları uygulamaları için 6 Kasım 2026 tarihine kadar süre tanındı.
Açığın Teknik Yapısı: TOCTOU Yarış Koşulu
Güvenlik açığı, "Time-of-Check Time-of-Use" (TOCTOU) yarış koşulu olarak sınıflandırılıyor. CISA'nın açıklamasına göre sorun, tam paket çekirdek güncellemeleri sırasında kullanılan hazırlık (staging) dizin yollarının tahmin edilebilir ve web üzerinden erişilebilir olmasından kaynaklanıyor. Bu yapı, saldırganların güncelleme penceresi açıkken sisteme müdahale etmesine zemin hazırlıyor.CISA konuya ilişkin şu ifadeyi kullandı: "WordPress Core, tam paket çekirdek güncellemeleri sırasında kimlik doğrulaması yapılmamış saldırganların sunucuda kod yürütmesine izin verebilecek bir TOCTOU yarış koşulu güvenlik açığı içermektedir. Bu durum, tam paket çekirdek güncellemeleri sırasında kullanılan tahmin edilebilir ve web'den erişilebilir hazırlık yollarından kaynaklanmaktadır."
Wordfence Verileri: İlk 21 Saatte 18.500'den Fazla İstek
Açığın teknik ayrıntıları geçen hafta WordPress güvenlik şirketi Wordfence tarafından kamuoyuyla paylaşıldı. Şirket, açığı kullanabilmek için sitede bir hesaba sahip olmanın gerekmediğini, ancak saldırının tam çekirdek güncellemesi sırasında oluşan kısa bir zaman dilimine denk getirilmesi gerektiğini vurguladı.Wordfence'in aktardığı verilere göre, açığın kamuoyuna duyurulmasının ardından geçen ilk 21 saat içinde hazırlık aşamasındaki "setup-config.php" yükleyici yollarını hedef alan 18.500'den fazla istek kayıt altına alındı. Şirket ayrıca haberin yazıldığı sırada son 24 saat içinde açığı kullanmaya yönelik 12.632 saldırı girişiminin engellendiğini bildirdi.
Previdian Tuzak Sunucusundan Gelen Bulgular
Previdian'ın telemetri verilerine göre şirketin bal küpü (honeypot) sensörlerine karşı coğrafi olarak Birleşik Krallık'a konumlandırılmış bir IP adresinden üç ayrı istismar girişimi kaydedildi. Bu istismar olaylarının 30 Ekim 2026 tarihinde gerçekleştiği belirtildi.Açığa yönelik yamalar geçen ayın sonlarında yayımlandı. CISA'nın KEV kataloğuna eklenmesiyle birlikte Federal Sivil Yürütme Organı (FCEB) kurumlarına yamaları uygulamaları için 6 Kasım 2026 tarihine kadar süre tanındı.
 Siber Güvenlik
 Siber Güvenlik
 Siber Güvenlik
Yorumlar (0)
Yorum yapmak için giriş yapmalısınız.