
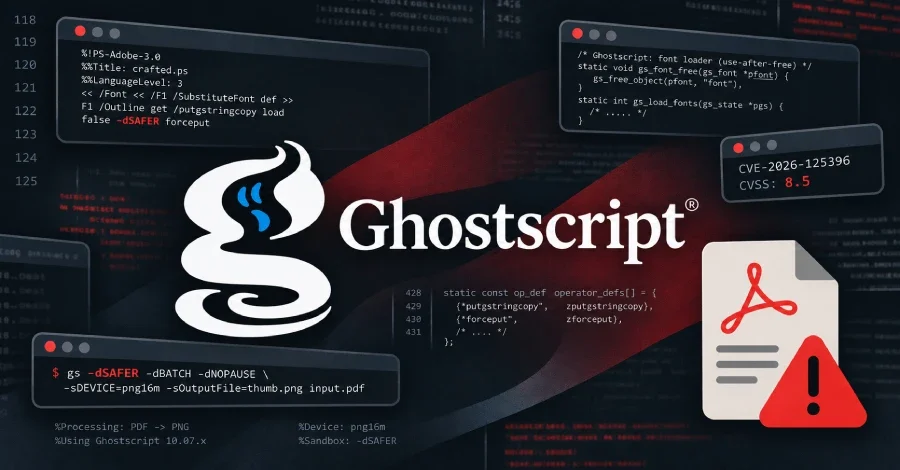
Popüler birçok uygulamada dosya dönüştürme işini sessizce üstlenen Ghostscript yorumlayıcısında, hazırlanmış bir dosyanın güvenlik sandbox'ından kaçıp sunucuda komut çalıştırmasına imkân veren bir açık kapatıldı. CVE-2026-125396 olarak takip edilen hata, 8 Eylül'de yayımlanan 10.08.0 sürümünde düzeltildi ve şimdiye kadar açığın bir saldırıda kullanıldığına dair hiçbir bildirim yok. Ancak güvenlik şirketi pwn.ai bu hafta yayımladığı gösterimle, yaygın uygulamalardaki sıradan yükleme, önizleme ve yazdırma özelliklerinin böyle bir dosyayı Ghostscript'e itebildiğini ortaya koydu.
Ghostscript, birçok Linux sunucusunun yüklenen PDF, PostScript dosyalarını ve görselleri başka biçimlere dönüştürmek için kullandığı yorumlayıcı. Kritik nokta şu: uygulamanın onu doğrudan çağırması gerekmiyor. ImageMagick, Pillow, libvips ya da bir Qt eklentisi gibi yaygın bir görsel veya belge kütüphanesi, dosya adı .png, .jpg ya da .pdf olsa bile içindeki PostScript veya EPS içeriğini Ghostscript'e aktarabiliyor. Yani bir küçük görsel (thumbnail) oluşturma ya da bir resmi kırpma gibi rutin bir işlem, yorumlayıcıyı başlatmaya yeterli. İzlediği tam yol, uygulamanın hangi kütüphaneleri kullandığına bağlı.
İlginç bir ayrıntı var: CVE yerel bir açık olarak sınıflandırılmış olsa da, firmanın testleri yazdırma işleri, e-posta ve web yüklemeleri üzerinden ağdan Ghostscript'e ulaştı. Şirket, her uygulama için test edilen sürümü ve gereken erişim düzeyini bir etki indeksinde yayımladı.
WordPress çekirdeği ise biraz daha fazla şey talep etti: dosya yükleme yetkisine sahip bir hesap gerekti; bu yetki varsayılan olarak Authors ve üzerindeki rollerde zaten bulunuyor.
WordPress de kendi yükleme yolunu daha önce, 12 Ağustos'ta 7.0.4 sürümünde ayrı bir tanımlayıcıyla, CVE-2026-65640 altında kapatmıştı. Ancak bu iki düzeltme zincirin farklı noktalarını kapsıyor; birini güncellemek diğerine olan ihtiyacı ortadan kaldırmıyor.
Linux dağıtımlarındaki kapsam da düzensiz. Geçen hafta itibarıyla firmanın araştırmasına göre birkaç dağıtım hâlâ savunmasız bir Ghostscript gönderiyor ya da düzeltmeyi bekliyordu. Liste, paket durumunu kaydediyor; her sistem için test edilmiş bir saldırı yolu anlamına gelmiyor:
Şirketin yayımladığı bir proof-of-concept dosyası, teknik analizinde anlatıldığı biçimiyle yalnızca çekirdek bellek hilesini gösteriyor: dosya, çalışan yorumlayıcının içinde bir değeri değiştirip geri set ediyor, ama shell komutu çalıştırmıyor ya da ana makinedeki dosyalara dokunmuyor. Yamalı 10.08.0 derlemesinde bu dosya o noktaya bile ulaşamadan başarısız oluyor.
pwn.ai'nin daha geniş araştırması üretim hizmetlerine de uzandı. Bunlardan Google, etkilenen yolu geçen hafta kapattı. Firmanın Dropbox ve adı açıklanmayan diğer hizmetlerdeki benzer sorunlara ilişkin raporları ise ayrı Ghostscript hatalarına işaret ediyor; bunlar bu CVE ile aynı değil.
Ghostscript, birçok Linux sunucusunun yüklenen PDF, PostScript dosyalarını ve görselleri başka biçimlere dönüştürmek için kullandığı yorumlayıcı. Kritik nokta şu: uygulamanın onu doğrudan çağırması gerekmiyor. ImageMagick, Pillow, libvips ya da bir Qt eklentisi gibi yaygın bir görsel veya belge kütüphanesi, dosya adı .png, .jpg ya da .pdf olsa bile içindeki PostScript veya EPS içeriğini Ghostscript'e aktarabiliyor. Yani bir küçük görsel (thumbnail) oluşturma ya da bir resmi kırpma gibi rutin bir işlem, yorumlayıcıyı başlatmaya yeterli. İzlediği tam yol, uygulamanın hangi kütüphaneleri kullandığına bağlı.
Hata -dSAFER Sandbox'ını Nasıl Devre Dışı Bırakıyor?
Açığın temeli, Ghostscript'in yazı tiplerini yükleyen bölümündeki bir use-after-free (serbest bırakıldıktan sonra kullanım) hatası. Hazırlanmış bir belge bu hatayı kullanarak, belgenin komut çalıştırmasını ya da dosyalara ulaşmasını engellemesi gereken -dSAFER sandbox'ındaki kontrolleri kapatıyor. pwn.ai, böyle bir belgeyi yaklaşık on uygulama üzerinden besleyerek sonucu gösterdi ve her seferinde sunucuda bir komutun çalıştığını gözlemledi. Komutlar her durumda, render işlemini yapan düşük yetkili hesap olarak çalıştı.İlginç bir ayrıntı var: CVE yerel bir açık olarak sınıflandırılmış olsa da, firmanın testleri yazdırma işleri, e-posta ve web yüklemeleri üzerinden ağdan Ghostscript'e ulaştı. Şirket, her uygulama için test edilen sürümü ve gereken erişim düzeyini bir etki indeksinde yayımladı.
Giriş Yapmadan Ulaşılan Yollar: Roundcube, Yazdırma Kuyruğu ve WordPress Eklentileri
Test edilen yolların birkaçı için hiçbir oturum açma gerekmedi. Bunlar arasında paylaşılan bir Debian 13 kuyruğuna gönderilen anonim bir yazdırma işi, alıcının iletiyi açtığı anda Roundcube webmail tarafından işlenen e-posta eki ve WordPress eklentileri Forminator ile Essential Addons for Elementor'daki herkese açık yükleme formları yer alıyor.WordPress çekirdeği ise biraz daha fazla şey talep etti: dosya yükleme yetkisine sahip bir hesap gerekti; bu yetki varsayılan olarak Authors ve üzerindeki rollerde zaten bulunuyor.
Yama 10.08.0'da Geldi, Geliştirici 'Eradike Edilmesi Zor' Tanımladı
Ghostscript'i geliştiren Artifex, açığı 8 Eylül'de yayımlanan 10.08.0 sürümünde kapattı ve savunmasız iç adımı daha güvenli bir koda taşıma sürecinde. Düzeltmeyi üstlenen geliştirici Ken Sharp, hata raporunda o adımı "iyi bilinen bir açık olan eski bir kod parçası, ama yok edilmesi zor" diye tanımladı. CVE geçen hafta yayımlandı ve güvenlik duyurusunda 10 üzerinden 8,5 puan aldı.WordPress de kendi yükleme yolunu daha önce, 12 Ağustos'ta 7.0.4 sürümünde ayrı bir tanımlayıcıyla, CVE-2026-65640 altında kapatmıştı. Ancak bu iki düzeltme zincirin farklı noktalarını kapsıyor; birini güncellemek diğerine olan ihtiyacı ortadan kaldırmıyor.
Yamayı Güncellemek Yetmiyor: Kapsayıcılar ve Dağıtım Farkları
Düzeltme, yalnızca uygulamanın gerçekten kullandığı render katmanına ulaştığında işe yarıyor. Ana işletim sistemini güncellemek, bir kapsayıcı imajının ya da uygulamanın içinde paketlenmiş ayrı bir Ghostscript kopyasını güncellemiyor; yani ana sistem paketi değiştirilse bile belge işleyen bir worker eski kodu çalıştırmaya devam edebiliyor.Linux dağıtımlarındaki kapsam da düzensiz. Geçen hafta itibarıyla firmanın araştırmasına göre birkaç dağıtım hâlâ savunmasız bir Ghostscript gönderiyor ya da düzeltmeyi bekliyordu. Liste, paket durumunu kaydediyor; her sistem için test edilmiş bir saldırı yolu anlamına gelmiyor:
- Debian 12 (Bookworm): savunmasız olarak listelendi
- Amazon Linux 2, 2023 ve 2027 Preview: düzeltme beklemede
- SUSE Linux Enterprise 12 SP5 ve 15'in bazı bölümleri: düzeltme devam ediyor
- SUSE Linux Enterprise Server 16.0 ve 16.1: düzeltme devam ediyor
- openSUSE Leap 16.0 ve 16.1: etkilenenler arasında
Yama Gelene Kadar Ne Yapılabilir?
Render katmanı güncellenene kadar açığa maruziyet azaltılabiliyor: yazdırma kuyruklarında kimlik doğrulama zorunlu tutulması ve bir görsel işleyicinin kabul ettiği dosya türlerinin sınırlandırılması bunların başında geliyor. Sistem düzeyindeki kontroller de katkı sağlıyor; firmanın bir testinde bir AppArmor profili, ele geçirilen yorumlayıcının shell başlatmasını engelledi.Şirketin yayımladığı bir proof-of-concept dosyası, teknik analizinde anlatıldığı biçimiyle yalnızca çekirdek bellek hilesini gösteriyor: dosya, çalışan yorumlayıcının içinde bir değeri değiştirip geri set ediyor, ama shell komutu çalıştırmıyor ya da ana makinedeki dosyalara dokunmuyor. Yamalı 10.08.0 derlemesinde bu dosya o noktaya bile ulaşamadan başarısız oluyor.
pwn.ai'nin daha geniş araştırması üretim hizmetlerine de uzandı. Bunlardan Google, etkilenen yolu geçen hafta kapattı. Firmanın Dropbox ve adı açıklanmayan diğer hizmetlerdeki benzer sorunlara ilişkin raporları ise ayrı Ghostscript hatalarına işaret ediyor; bunlar bu CVE ile aynı değil.
 Yazılım ve Uygulamalar
 Yazılım ve Uygulamalar
 Yazılım ve Uygulamalar
Yorumlar (0)
Yorum yapmak için giriş yapmalısınız.