
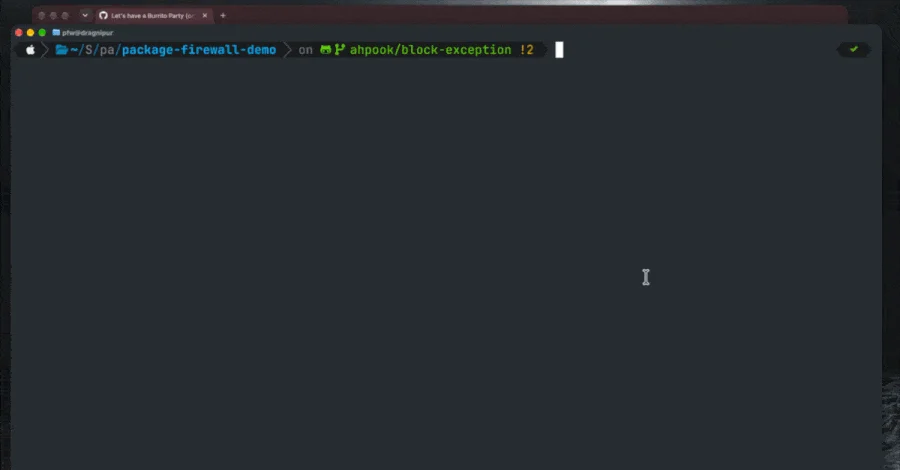
GitHub, yazılım geliştirme süreçlerinde ciddi güvenlik risklerine yol açabilen kötü amaçlı npm paketlerini kurulum anında durdurmak amacıyla yeni bir paket güvenlik duvarı geliştirdi. Şirket, bu özelliği tüm GitHub Enterprise Cloud müşterileri için önizleme olarak erişime açtığını duyurdu.
Özellikle yapay zeka ajanları ve sürekli entegrasyon (CI) çalıştırıcılarının, bir görevi tamamlamak ya da derleme yapmak amacıyla kullanıcının açık onayı olmaksızın bağımlılıkları otomatik olarak yüklediği durumlarda bu tür saldırılar ciddi güvenlik riskleri doğurabiliyor. Güvenlik duvarı, bu noktada devreye girerek söz konusu uç noktaların genel paket depolarına doğrudan bağlanmak yerine kendi üzerinden istek göndermesini sağlıyor.
Bu bağlamda Rust 1.100 da dikkat çekiyor. 12 Kasım 2026'da yayımlanması planlanan bu sürüm, yapılandırılabilir bir asgari yayım yaşı desteği ekleyecek. cargo/config.toml dosyasındaki global-min-publish-age seçeneğiyle tanımlanan bu değer, kullanıcıların gün veya hafta cinsinden asgari yayım yaşı belirlemesine olanak tanıyor. Değer belirtilmediğinde yedi günlük bir bekleme süresi varsayılan olarak uygulanacak.
Güvenlik firması Socket'in konuya ilişkin değerlendirmesine göre bekleme süreleri, saldırganların bir bakıcı hesabını ele geçirerek popüler bir paketin zehirlenmiş sürümünü yayımladığı ve bu sürümün manuel ya da otomatik kurulumlar aracılığıyla hızla yayıldığı senaryolarda sürtünme yaratıp saldırıları yavaşlatıyor. Ancak Socket, bu yaklaşımın sınırlılıklarını da vurguluyor: Meşru düzeltmelerin de beklemek zorunda kaldığını ve kötü amaçlı kodun yaşlanmakla zararsız hale gelmediğini belirterek, tespit edilemeyen bir sürümün soğuma süresini aşabileceğini ifade ediyor. Asıl değerin, araştırmacılara, bakıcılara ve kayıt defterlerine bir sonraki bağımlılık güncellemesinin saldırıyı daha ileri taşımasından önce harekete geçmek için zaman kazandırmak olduğunu aktarıyor.
Güvenlik Duvarı Nasıl Çalışıyor?
GitHub'ın açıklamasına göre güvenlik duvarı, hem meta veri isteklerini hem de paket indirmelerini kötü amaçlı etkinlik belirtileri açısından inceliyor ve kurulum anında bir politika kapısı işlevi görüyor. Sistem, uç noktalar ile dahili kayıt defterlerinin önüne konumlandırılarak genel paket depolarına yönelik istekleri filtreden geçiriyor. Bu sayede paketlerin kurulumu sırasında sistemleri tehlikeye atan kötü amaçlı yazılım saldırılarının önüne geçilmesi hedefleniyor.Özellikle yapay zeka ajanları ve sürekli entegrasyon (CI) çalıştırıcılarının, bir görevi tamamlamak ya da derleme yapmak amacıyla kullanıcının açık onayı olmaksızın bağımlılıkları otomatik olarak yüklediği durumlarda bu tür saldırılar ciddi güvenlik riskleri doğurabiliyor. Güvenlik duvarı, bu noktada devreye girerek söz konusu uç noktaların genel paket depolarına doğrudan bağlanmak yerine kendi üzerinden istek göndermesini sağlıyor.
Yöneticilerin Yapılandırabileceği Politika Kontrolleri
Güvenlik duvarını kullanmak için yöneticilerin belirli politika kontrollerini yapılandırması gerekiyor. GitHub'ın sunduğu seçenekler şu şekilde sıralanıyor:- Bilinen kötü amaçlı yazılımları engelleme: GitHub Advisory Database üzerinden aktif kötü amaçlı yazılım uyarılarına karşı kontrol yapılarak zararlı paketler engelleniyor.
- Güvenlik açığı önemine göre engelleme: İstenen paket sürümünü etkileyen açıklar GitHub Advisory Database'den sorgulanıyor. Varsayılan ayar yalnızca kritik açıkları engelliyor; ancak kullanıcılar bunu yüksek, orta veya herhangi bir önem düzeyine göre özelleştirebiliyor.
- Doğrulama düşürmelerini engelleme: İstenen paket sürümünün doğrulamaları önceki sürümlerle karşılaştırılıyor; istenen sürümde SLSA doğrulaması yoksa indirme durduruluyor.
- Yeni eklenen kurulum betiklerini engelleme: Paketin yakın zamanda ön kurulum veya son kurulum kancaları aracılığıyla çalışan betikler ekleyip eklemediği kontrol ediliyor. Bu betikler hassas verileri çalmak amacıyla kötüye kullanılabiliyor.
- Bekleme süresine göre engelleme: Yapılandırılan asgari yaştan daha yeni olan paket sürümlerinin kurulmasını engelleyen bir soğuma süresi uygulanıyor. Bu değer 1 ile 365 gün arasında ayarlanabiliyor; varsayılan değer 1 gün. Sıfır olarak ayarlanarak devre dışı bırakılabiliyor.
Hatalı Engellemelerde İstisna Süreci
Güvenlik duvarının hatalı biçimde engellediği bir pakete erişmesi gereken kullanıcılar, istisna talebinde bulunabiliyor. Bu talepler kurumsal yöneticiler ve güvenlik yöneticileri tarafından onaylanabiliyor.Ekosistemde Yayılan Bekleme Süresi Uygulamaları
Benzer bekleme süresi yaklaşımları son bir yılda açık kaynak ekosisteminin pek çok alanına yayıldı. npm, Python, Microsoft Visual Studio Code, Ruby, Bun, pnpm ve Yarn bu uygulamayı benimseyen platformlar arasında yer alıyor. Temel amaç, yeni yayımlanan ve henüz incelenmemiş bir sürümün bir derlemeye anında çekilme olasılığını azaltarak yazılım tedarik zinciri güvenliğini güçlendirmek.Bu bağlamda Rust 1.100 da dikkat çekiyor. 12 Kasım 2026'da yayımlanması planlanan bu sürüm, yapılandırılabilir bir asgari yayım yaşı desteği ekleyecek. cargo/config.toml dosyasındaki global-min-publish-age seçeneğiyle tanımlanan bu değer, kullanıcıların gün veya hafta cinsinden asgari yayım yaşı belirlemesine olanak tanıyor. Değer belirtilmediğinde yedi günlük bir bekleme süresi varsayılan olarak uygulanacak.
Güvenlik firması Socket'in konuya ilişkin değerlendirmesine göre bekleme süreleri, saldırganların bir bakıcı hesabını ele geçirerek popüler bir paketin zehirlenmiş sürümünü yayımladığı ve bu sürümün manuel ya da otomatik kurulumlar aracılığıyla hızla yayıldığı senaryolarda sürtünme yaratıp saldırıları yavaşlatıyor. Ancak Socket, bu yaklaşımın sınırlılıklarını da vurguluyor: Meşru düzeltmelerin de beklemek zorunda kaldığını ve kötü amaçlı kodun yaşlanmakla zararsız hale gelmediğini belirterek, tespit edilemeyen bir sürümün soğuma süresini aşabileceğini ifade ediyor. Asıl değerin, araştırmacılara, bakıcılara ve kayıt defterlerine bir sonraki bağımlılık güncellemesinin saldırıyı daha ileri taşımasından önce harekete geçmek için zaman kazandırmak olduğunu aktarıyor.
 Yazılım ve Uygulamalar
 Yazılım ve Uygulamalar
 Yazılım ve Uygulamalar
Yorumlar (0)
Yorum yapmak için giriş yapmalısınız.