
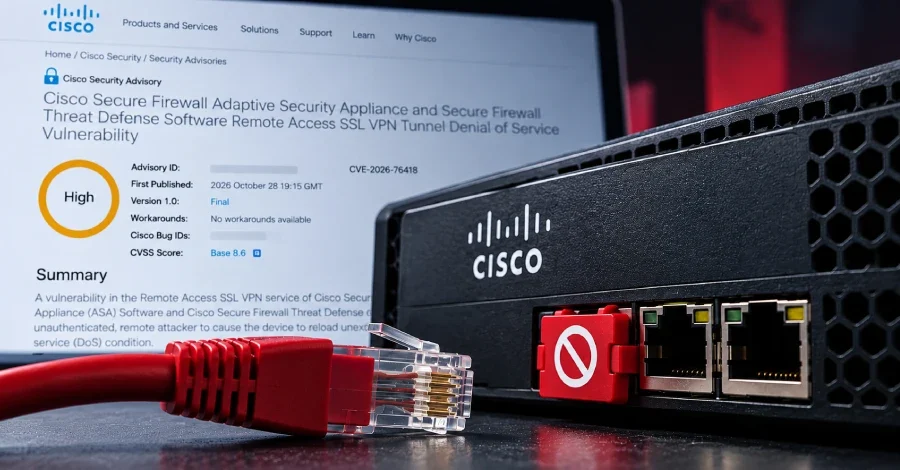
Cisco, Secure Firewall Adaptive Security Appliance (ASA) Yazılımı ve Secure Firewall Threat Defense (FTD) Yazılımı'nda tespit edilen, aktif olarak istismar edildiği doğrulanan yüksek önem dereceli bir güvenlik açığı için yamalar yayımladı. CVE-2026-76418 olarak takip edilen açık, CVSS puanlama sisteminde 8,6 puan aldı ve başarılı bir saldırı durumunda kimliği doğrulanmamış uzak bir saldırganın cihazı beklenmedik biçimde yeniden başlatmasına, dolayısıyla hizmet dışı bırakma (DoS) durumuna neden olmasına imkân tanıyor.
Şirket, açığın üç koşulun aynı anda sağlandığı cihazları etkilediğini belirtti: Cihazın savunmasız bir ASA veya FTD yazılım sürümü çalıştırması, SSL uzaktan erişim VPN giriş hizmetine erişilebilir olması ve tünel grubu kapsamında ikincil kimlik doğrulamanın yapılandırılmış bulunması.
Cisco Secure FTD Yazılımı için ise düzeltmeler şu sürümlerde yer alıyor: 7.0 ve öncesi için 7.0.11, 7.2 için 7.2.13, 7.4 için 7.4.9, 7.6 için 7.6.7, 7.7 için 7.7.14, 10.0 için 10.0.3 ve 10.1 için 10.1.1.
Cisco ayrıca FTD Yazılımı kullanan müşterilere, Cisco Secure FMC veya Cisco Secure FDM üzerinden dağıtılan uzaktan erişim VPN politikasını ve cihazda çalışan yapılandırmayı gözden geçirmelerini tavsiye etti. Şirket, tunnel-group-list enable komutunun yapılandırılmış olup olmadığına bağlı olarak hangi tünel gruplarının denetlenmesi gerektiğine dair ayrıntılı yönlendirme de paylaştı.
Bu açıklamanın aynı dönemde gündeme gelmesi dikkat çekici: Cisco, UAT-11473 olarak takip edilen gelişmiş bir kalıcı tehdit (APT) aktörünün Cisco SD-WAN Catalyst Controller örneklerinde bir kimlik doğrulama atlama açığı olan CVE-2026-20127'yi silah olarak kullandığını da ortaya koydu. Bu faaliyet; uzay ve uydu hizmetleri, savunma ve havacılık teknolojisi ile politika araştırmaları sektörlerini hedef aldı ve Volt Typhoon'un Silent Train gizli ağıyla altyapı örtüşmeleri paylaştığı değerlendirildi.
Cisco Talos'a göre UAT-11473, bu süreçte KeyDrift adını verdikleri özel bir kötü amaçlı yazılım çerçevesi kurdu. PolyFlame ve LittleFilch gibi bileşenlerden oluşan bu çerçeve; hassas anahtar bilgilerini toplamak, arka kapı görevi görmek ve ara komuta-kontrol (C2) ana bilgisayarları olarak işlev yapmak amacıyla tasarlandı. KeyDrift, SD-WAN kontrol düzlemi süreçlerinin içinde çalışarak şifresi çözülmüş kontrol trafiğini kesip kontrol oturumu meta verilerini ve veri düzlemi anahtarlama materyalini çıkarabiliyor; ardından toplanan materyali şifreli kayıtlar aracılığıyla saklıyor ya da iletiyor.
Açığın Teknik Kökeni ve Saldırı Yöntemi
Cisco'nun açıklamasına göre güvenlik açığı, ASA ve FTD yazılımlarının Uzaktan Erişim SSL VPN hizmetinde bulunuyor. Sorun, bir tünel grubunda ikincil kimlik doğrulamanın yapılandırılmış olduğu durumlarda ortaya çıkan mantık hatalarından kaynaklanıyor. Saldırgan, SSL uzaktan erişim VPN'e bağlanırken özel olarak hazırlanmış bir istek göndererek bu hatayı tetikleyebiliyor ve etkilenen cihazın yeniden başlamasına neden olabiliyor. Cisco, başarılı bir VPN girişinin bu saldırı yoluna ulaşmak için gerekli olmadığını da özellikle vurguladı.Şirket, açığın üç koşulun aynı anda sağlandığı cihazları etkilediğini belirtti: Cihazın savunmasız bir ASA veya FTD yazılım sürümü çalıştırması, SSL uzaktan erişim VPN giriş hizmetine erişilebilir olması ve tünel grubu kapsamında ikincil kimlik doğrulamanın yapılandırılmış bulunması.
Etkilenen Sürümler ve Yayımlanan Yamalar
Cisco Secure Firewall ASA Yazılımı için düzeltmeler şu sürümlerde sunuldu: 9.16 ve öncesi için 9.16.4.104, 9.18 için 9.18.4.96, 9.20 için 9.20.4.50, 9.22 için 9.22.3.200, 9.23 için 9.23.1.48 ve 9.24 için 9.24.1.27 ile 9.24.10.1.Cisco Secure FTD Yazılımı için ise düzeltmeler şu sürümlerde yer alıyor: 7.0 ve öncesi için 7.0.11, 7.2 için 7.2.13, 7.4 için 7.4.9, 7.6 için 7.6.7, 7.7 için 7.7.14, 10.0 için 10.0.3 ve 10.1 için 10.1.1.
Geçici Hafifletme Önerileri
Yamaları henüz uygulayamayan müşteriler için Cisco, geçici çözüm olarak şunları öneriyor: DefaultWEBVPNGroup varsayılan tünel grubu ikincil kimlik doğrulama kullanmıyorsa tünel grubu listesinin devre dışı bırakılması; ya da kullanıcı tarafından yapılandırılmış herhangi bir tünel grubu listesinde veya DefaultWEBVPNGroup varsayılan tünel grubunda ikincil kimlik doğrulamanın kapatılması.Cisco ayrıca FTD Yazılımı kullanan müşterilere, Cisco Secure FMC veya Cisco Secure FDM üzerinden dağıtılan uzaktan erişim VPN politikasını ve cihazda çalışan yapılandırmayı gözden geçirmelerini tavsiye etti. Şirket, tunnel-group-list enable komutunun yapılandırılmış olup olmadığına bağlı olarak hangi tünel gruplarının denetlenmesi gerektiğine dair ayrıntılı yönlendirme de paylaştı.
Aktif İstismar ve UAT-11473 Bağlantısı
Cisco, bu açığa yönelik aktif istismarın Ekim 2026'da farkına vardığını belirtti; ancak saldırıların ne zaman başladığı, arkasında kimin olduğu ve ne ölçekte sürdürüldüğüne ilişkin herhangi bir ayrıntı paylaşmadı.Bu açıklamanın aynı dönemde gündeme gelmesi dikkat çekici: Cisco, UAT-11473 olarak takip edilen gelişmiş bir kalıcı tehdit (APT) aktörünün Cisco SD-WAN Catalyst Controller örneklerinde bir kimlik doğrulama atlama açığı olan CVE-2026-20127'yi silah olarak kullandığını da ortaya koydu. Bu faaliyet; uzay ve uydu hizmetleri, savunma ve havacılık teknolojisi ile politika araştırmaları sektörlerini hedef aldı ve Volt Typhoon'un Silent Train gizli ağıyla altyapı örtüşmeleri paylaştığı değerlendirildi.
Cisco Talos'a göre UAT-11473, bu süreçte KeyDrift adını verdikleri özel bir kötü amaçlı yazılım çerçevesi kurdu. PolyFlame ve LittleFilch gibi bileşenlerden oluşan bu çerçeve; hassas anahtar bilgilerini toplamak, arka kapı görevi görmek ve ara komuta-kontrol (C2) ana bilgisayarları olarak işlev yapmak amacıyla tasarlandı. KeyDrift, SD-WAN kontrol düzlemi süreçlerinin içinde çalışarak şifresi çözülmüş kontrol trafiğini kesip kontrol oturumu meta verilerini ve veri düzlemi anahtarlama materyalini çıkarabiliyor; ardından toplanan materyali şifreli kayıtlar aracılığıyla saklıyor ya da iletiyor.
 Yazılım ve Uygulamalar
 Yazılım ve Uygulamalar
 Yazılım ve Uygulamalar
Yorumlar (0)
Yorum yapmak için giriş yapmalısınız.