
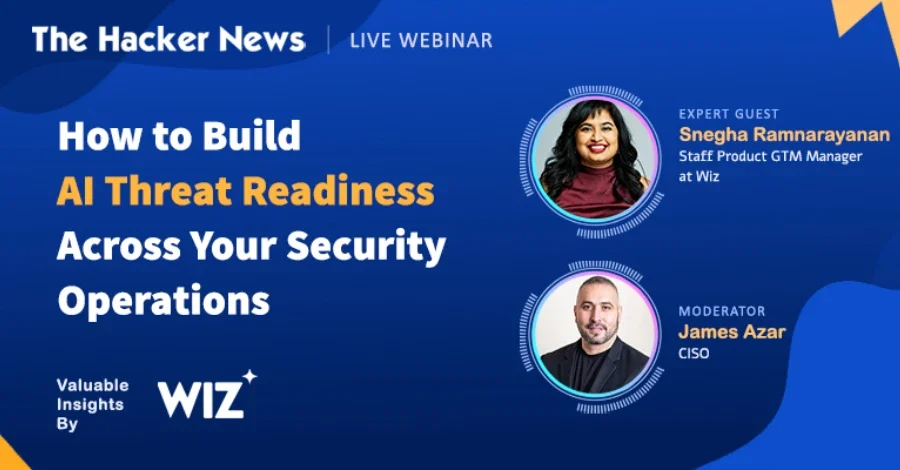
Yapay zeka, siber saldırıların hızını ve karmaşıklığını kökten değiştiriyor. Gelişmiş yapay zeka modelleri artık saldırganlara güvenlik açıklarını keşfetme, istismar kodu üretme ve sistemler arasında geleneksel güvenlik süreçlerinin yanıt veremeyeceği bir hızla hareket etme imkânı sunuyor. Bu değişen tehdit ortamına yanıt vermek amacıyla Wiz, güvenlik operasyonlarının yapay zeka çağına nasıl uyum sağlayabileceğini ele alan bir webinar düzenliyor.
Çoğu güvenlik ekibinin elinde zaten yeterli veri bulunuyor: güvenlik açığı bulguları, bulut uyarıları, kimlik sinyalleri, uygulama telemetrisi ve tehdit tespitleri. Asıl sorun, bu sinyalleri eyleme dönüştürecek soruları yanıtlamak için yeterince hızlı bir araya getirememek. Bu güvenlik açığına ulaşılabilir mi? Açığa çıkan varlık hassas veri içeriyor mu? Bir saldırgan buradan daha kritik bir sisteme geçebilir mi? Etkilenen sistemin sahibi kim? Önce ne düzeltilmeli? Bu soruların yanıtları farklı araçlara ve farklı ekiplere dağıldığında soruşturmalar yavaşlıyor; saldırganlar ise bu gecikmeyi kendi avantajlarına kullanabiliyor.
Webinarda bir Wiz uzmanı, kuruluşların acil tehdidi arka plan gürültüsünden ayırt etmek, saldırı yollarını anlamak ve soruşturma ile düzeltme iş akışlarına güvenlik ajanlarını dahil etmek için birleşik güvenlik bağlamını nasıl kullanabileceğini anlatacak.
Hedef, her güvenlik kararını otomatikleştirmek değil; parçalı araçlardan, tekrarlayan soruşturmalardan ve belirsiz sahiplikten kaynaklanan gecikmeleri ortadan kaldırmak. Webinara katılanların, mevcut güvenlik operasyonlarının daha hızlı ve yapay zeka destekli saldırılara hazır olup olmadığını değerlendirmek için bir çerçeveyle ayrılması bekleniyor.
Sorun Artık Yalnızca Açık Bulmak Değil
Güvenlik ekipleri yıllardır tehditleri daha hızlı tespit etmeye odaklanıyor. Ancak asıl zorluk artık bu değil. Esas mesele, savunucuların harekete geçmek için ne kadar zamanlarının kaldığını bilmek. Yapay zeka destekli saldırılar, keşif ve istismar süreçlerini otomatikleştirebildiğinden geleneksel güvenlik süreçleri bu hıza yetişmekte güçlük çekiyor.Çoğu güvenlik ekibinin elinde zaten yeterli veri bulunuyor: güvenlik açığı bulguları, bulut uyarıları, kimlik sinyalleri, uygulama telemetrisi ve tehdit tespitleri. Asıl sorun, bu sinyalleri eyleme dönüştürecek soruları yanıtlamak için yeterince hızlı bir araya getirememek. Bu güvenlik açığına ulaşılabilir mi? Açığa çıkan varlık hassas veri içeriyor mu? Bir saldırgan buradan daha kritik bir sisteme geçebilir mi? Etkilenen sistemin sahibi kim? Önce ne düzeltilmeli? Bu soruların yanıtları farklı araçlara ve farklı ekiplere dağıldığında soruşturmalar yavaşlıyor; saldırganlar ise bu gecikmeyi kendi avantajlarına kullanabiliyor.
Webinarın İki Temel Odak Noktası
Wiz'in düzenlediği webinar iki pratik ihtiyaç üzerine kuruluyor: geniş görünürlük ve daha hızlı müdahale. Güvenlik ekiplerinin bulut altyapısı, kod, kimlikler, SaaS, yapay zeka hizmetleri ve yazılım tedarik zinciri genelinde riski anlayabilmek için yeterli bağlama ihtiyacı duyduğu vurgulanıyor. Bunun yanı sıra ekiplerin, her seferinde aynı bağlamı yeniden oluşturmak zorunda kalmadan istismar edilebilir yolları belirleyebilmesi, şüpheli faaliyetleri soruşturabilmesi ve düzeltme görevini doğru sahibine iletebilmesi gerekiyor.Webinarda bir Wiz uzmanı, kuruluşların acil tehdidi arka plan gürültüsünden ayırt etmek, saldırı yollarını anlamak ve soruşturma ile düzeltme iş akışlarına güvenlik ajanlarını dahil etmek için birleşik güvenlik bağlamını nasıl kullanabileceğini anlatacak.
SOC, Güvenlik Açığı Yönetimi ve Bulut Mühendisliği Ekiplerine Katkısı
Webinarın hedef kitlesi yalnızca belirli bir ekiple sınırlı değil. Güvenlik operasyon merkezi (SOC) ekipleri için bu yaklaşım, bağlamı manuel olarak bir araya getirmek için harcanan süreyi azaltmak anlamına geliyor. Güvenlik açığı yönetimi ekipleri için hangi bulguların acil ilgi gerektirdiğini bilmek demek. Bulut ve güvenlik mühendisliği ekipleri içinse riski gerçekten düzeltebilecek kişi ve sistemlerle ilişkilendirmek anlamına geliyor.Hedef, her güvenlik kararını otomatikleştirmek değil; parçalı araçlardan, tekrarlayan soruşturmalardan ve belirsiz sahiplikten kaynaklanan gecikmeleri ortadan kaldırmak. Webinara katılanların, mevcut güvenlik operasyonlarının daha hızlı ve yapay zeka destekli saldırılara hazır olup olmadığını değerlendirmek için bir çerçeveyle ayrılması bekleniyor.
 Yazılım ve Uygulamalar
 Yazılım ve Uygulamalar
 Yazılım ve Uygulamalar
Yorumlar (0)
Yorum yapmak için giriş yapmalısınız.