
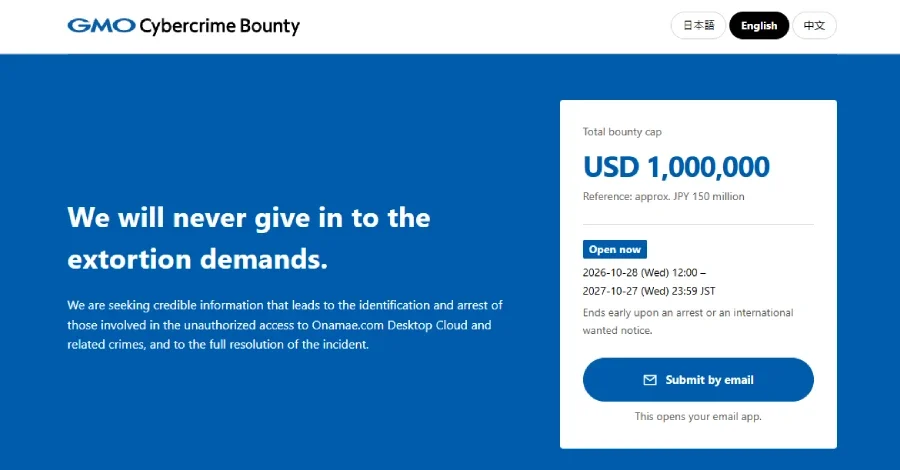
Japonya'nın önde gelen teknoloji şirketlerinden GMO Internet Group, Onamae.com Desktop Cloud hizmetine düzenlenen siber saldırının arkasındaki kişileri yakalatmaya yardımcı olacak ipuçları için 28 Ekim'den itibaren geçerli olmak üzere toplam 1 milyon dolara kadar ödül programı başlattı. Şirket, saldırganların yaklaşık 50 milyon dolar (yaklaşık 8 milyar Japon yeni) fidye talebini reddettikten sonra bu yola başvurdu.
Desktop Cloud, forex (döviz) işlemleri için kullanılan Windows masaüstü bilgisayarları barındıran bir bulut hizmetidir. Saldırganlar müşteri bilgilerini ele geçirdi; bir forex aracı kurumu ise bazı müşteri hesaplarında gerçekleştirilen yetkisiz işlemleri, bu hizmetten sızdırıldığına inandığı giriş bilgileriyle ilişkilendirdi.
24 Ekim'de GMO, hizmet sistemlerinde güvenlik açığı bulunduğunu, yetkisiz erişim gerçekleştiğini ve müşteri bilgilerinin şirketten dışarı çıkarıldığını doğruladı. Sunucularda depolanan her türlü verinin görüntülenmiş olabileceği belirtildi; MetaTrader 4 ve MetaTrader 5 (MT4/MT5) gibi işlem yazılımlarına kaydedilmiş giriş bilgileri de bu kapsamda değerlendiriliyor. Öte yandan şirket, ödeme kartı bilgilerini söz konusu sunucularda tutmadığını açıkladı.
Saldırganlar, 21 Ekim'de şirkete yaklaşık 50 milyon dolarlık fidye talebi iletti. Tehditlerin kapsamı oldukça genişti: 70'ten fazla menkul kıymet ve forex firmasındaki müşteri hesaplarını manipüle etmeye devam edeceklerini, müşteri bilgilerini ve GMO sistemlerine ilişkin ayrıntıları yayımlayacaklarını, ayrıca müşterilerin bilgisayarlarına fidye yazılımı bulaştıracaklarını duyurdular. 27 Ekim öğleni yayımlama ve fidye yazılımı saldırısı için son tarih olarak belirlendi. Ancak 27 Ekim saat 13:55 itibarıyla herhangi bir fidye yazılımı saldırısı doğrulanmadı.
Saldırganlar 27 Ekim'de web sitelerinde bir müşteriye ait olduğunu öne sürdükleri kişisel bilgileri yayımladı. GMO, bu materyali aynı gün incelemeye aldı. Söz konusu sitenin alan adı ile ayna siteleri 28 Ekim sabahı Japonya saatiyle yaklaşık 04:00'te kapatıldı; şirket, yeni bir sitenin açılması durumunda harekete geçeceğini bildirdi.
Bir diğer aracı kurum FXTF ise 22 Ekim'de, VPS sunucusu kullanan bazı müşterilerin giriş bilgilerinin başka bir şirkete ait VPS sunucularını hedef alan bir saldırıda çalınmış olabileceği konusunda uyarıda bulundu. FXTF, Desktop Cloud'a bağlanan müşterilere, daha önce bu hizmete hiç bağlanmamış bir cihazdan FXTF şifrelerini değiştirmelerini tavsiye etti.
Şirket, saldırı, gasp veya para hareketleriyle bağlantılı kişileri, sunucuları, alan adlarını, IP adreslerini, hesapları veya kripto para adreslerini ortaya koyan bilgilerle suçların nasıl işlendiğine dair kanıtlar arıyor. Yalnızca tahminden ibaret bilgiler, desteksiz suçlamalar ve kamuya açık bilgilerin paylaşılması kural olarak ödüle hak kazandırmıyor.
Ödeme yalnızca bir tutuklama ya da Interpol Kırmızı Bülteni gibi uluslararası bir arama kararıyla sonuçlanan ipuçları için yapılacak. GMO, her ipucunun katkısına kendisi karar verecek; tek bir ihbarcı 1 milyon doların tamamını alabilecek ya da toplam tutar birden fazla kişi arasında bölünebilecek. Ödeme öncesinde ihbarcıların kimliklerini kanıtlamaları gerekiyor. Suça karışanlar, bilgileri yasadışı yollarla elde edenler ve GMO çalışanları programa başvuramıyor.
GMO, ihbarcılara sistemlere izinsiz girmemelerini, saldırganlarla müzakere etmemelerini, fidye ödememelerini ve sızdırılmış veri, kimlik bilgisi ya da kötü amaçlı yazılım göndermemelerini hatırlatıyor. Toplanan ipuçları gerektiğinde Japonya'daki ve yurt dışındaki polis ile yetkili makamlarla paylaşılacak. Şirket, tehditlere ilişkin iletişim kayıtları da dahil olmak üzere elindeki tüm delilleri polise ilettiğini açıkladı.
Saldırganlar ise kendi web sitelerinde tüm sunucularda tek bir yönetici hesabının ortak kullanıldığını ve müşterilerin PC sürücülerinin bağlantı kurulduğunda sunuculardan varsayılan olarak görünür olduğunu öne sürdü; ayrıca hizmetteki bir açığı kullanarak müşterilerin kendi bilgisayarlarına eriştiklerini iddia etti. GMO bu iddiaları kamuoyu önünde ne doğruladı ne de yalanladı.
GMO, 26 Ekim'den itibaren inceleme için gönüllü müşterilerden bilgisayar toplamaya başladı. 27 Ekim sabahı 11:59 itibarıyla incelenen bilgisayarlarda fidye yazılımı dahil herhangi bir kötü amaçlı yazılıma rastlanmadı; ancak bu durum tüm müşteri cihazlarının güvenli olduğu anlamına gelmiyor ve analizler sürüyor.
GMO Internet, tüm mevcut kullanıcılara 5.000 Japon yeni ödeyeceğini; ihlalden kaynaklandığı doğrulanan yetkisiz işlemlerden doğan gerçek ticari kayıpları ve ücretleri karşılayacağını duyurdu. Bilgilerinin yayımlandığı doğrulanan müşteriler ise açığa çıkan her bilgi türü için 10.000 ile 25.000 Japon yeni arasında ek tazminat alacak. Şirket, ihlal yaşanan sistemlerde hizmeti yeniden başlatmayacak; Windows masaüstü isteyen müşterilere ise onayları alınarak altı ay ücretsiz ayrı bir hizmete geçiş imkânı sunulacak, ayrıntıların 30 Ekim'e kadar açıklanması planlanıyor.
Desktop Cloud, forex (döviz) işlemleri için kullanılan Windows masaüstü bilgisayarları barındıran bir bulut hizmetidir. Saldırganlar müşteri bilgilerini ele geçirdi; bir forex aracı kurumu ise bazı müşteri hesaplarında gerçekleştirilen yetkisiz işlemleri, bu hizmetten sızdırıldığına inandığı giriş bilgileriyle ilişkilendirdi.
Saldırının Kronolojisi ve Şirketin Tespitleri
GMO Internet, 20 Ekim'de bazı müşteri sunucularına üçüncü bir tarafın kötü amaçlı yazılım yüklediğini fark etti ve 21 Ekim'den itibaren tüm planlardaki sunucuları kapattı. Şirket, 26.739 sunucunun potansiyel olarak etkilendiğini açıkladı; ancak bu rakamın kesinleşmiş ihlal veya veri hırsızlığı sayısını değil, risk altındaki sunucu adedini yansıttığını vurguladı.24 Ekim'de GMO, hizmet sistemlerinde güvenlik açığı bulunduğunu, yetkisiz erişim gerçekleştiğini ve müşteri bilgilerinin şirketten dışarı çıkarıldığını doğruladı. Sunucularda depolanan her türlü verinin görüntülenmiş olabileceği belirtildi; MetaTrader 4 ve MetaTrader 5 (MT4/MT5) gibi işlem yazılımlarına kaydedilmiş giriş bilgileri de bu kapsamda değerlendiriliyor. Öte yandan şirket, ödeme kartı bilgilerini söz konusu sunucularda tutmadığını açıkladı.
Saldırganlar, 21 Ekim'de şirkete yaklaşık 50 milyon dolarlık fidye talebi iletti. Tehditlerin kapsamı oldukça genişti: 70'ten fazla menkul kıymet ve forex firmasındaki müşteri hesaplarını manipüle etmeye devam edeceklerini, müşteri bilgilerini ve GMO sistemlerine ilişkin ayrıntıları yayımlayacaklarını, ayrıca müşterilerin bilgisayarlarına fidye yazılımı bulaştıracaklarını duyurdular. 27 Ekim öğleni yayımlama ve fidye yazılımı saldırısı için son tarih olarak belirlendi. Ancak 27 Ekim saat 13:55 itibarıyla herhangi bir fidye yazılımı saldırısı doğrulanmadı.
Saldırganlar 27 Ekim'de web sitelerinde bir müşteriye ait olduğunu öne sürdükleri kişisel bilgileri yayımladı. GMO, bu materyali aynı gün incelemeye aldı. Söz konusu sitenin alan adı ile ayna siteleri 28 Ekim sabahı Japonya saatiyle yaklaşık 04:00'te kapatıldı; şirket, yeni bir sitenin açılması durumunda harekete geçeceğini bildirdi.
Forex Hesaplarındaki Yetkisiz İşlemler
Müşteriler, 21 Ekim'den itibaren tanımadıkları işlemleri raporlamaya başladı. Aracı kurum OANDA Japan, GMO sunucularından sızdırıldığına inandığı kimlik ve şifre çiftleri kullanılarak bazı müşteri hesaplarına yetkisiz erişim sağlandığını ve bu hesaplarda işlem yapıldığını doğruladı. OANDA Japan, etkilenmiş olabileceğini değerlendirdiği hesaplarda işlemleri kısıtladı; 26 Ekim itibarıyla kendi temel sistemlerinde bir ihlal veya veri sızıntısı tespit edilmediğini açıkladı.Bir diğer aracı kurum FXTF ise 22 Ekim'de, VPS sunucusu kullanan bazı müşterilerin giriş bilgilerinin başka bir şirkete ait VPS sunucularını hedef alan bir saldırıda çalınmış olabileceği konusunda uyarıda bulundu. FXTF, Desktop Cloud'a bağlanan müşterilere, daha önce bu hizmete hiç bağlanmamış bir cihazdan FXTF şifrelerini değiştirmelerini tavsiye etti.
GMO Siber Suç Ödül Programı Nasıl İşliyor?
GMO Cybercrime Bounty adıyla başlatılan program, GMO Internet Group tarafından yürütülüyor ve finanse ediliyor. İpuçları, programa özel web sitesinde belirtilen e-posta adresine Japonca, İngilizce veya Çince olarak iletilebiliyor; anonim başvurular da kabul ediliyor. Program; bir tutuklama, uluslararası arama kararı ya da 27 Ekim 2027 tarihlerinden hangisi önce gelirse o tarihte sona erecek.Şirket, saldırı, gasp veya para hareketleriyle bağlantılı kişileri, sunucuları, alan adlarını, IP adreslerini, hesapları veya kripto para adreslerini ortaya koyan bilgilerle suçların nasıl işlendiğine dair kanıtlar arıyor. Yalnızca tahminden ibaret bilgiler, desteksiz suçlamalar ve kamuya açık bilgilerin paylaşılması kural olarak ödüle hak kazandırmıyor.
Ödeme yalnızca bir tutuklama ya da Interpol Kırmızı Bülteni gibi uluslararası bir arama kararıyla sonuçlanan ipuçları için yapılacak. GMO, her ipucunun katkısına kendisi karar verecek; tek bir ihbarcı 1 milyon doların tamamını alabilecek ya da toplam tutar birden fazla kişi arasında bölünebilecek. Ödeme öncesinde ihbarcıların kimliklerini kanıtlamaları gerekiyor. Suça karışanlar, bilgileri yasadışı yollarla elde edenler ve GMO çalışanları programa başvuramıyor.
GMO, ihbarcılara sistemlere izinsiz girmemelerini, saldırganlarla müzakere etmemelerini, fidye ödememelerini ve sızdırılmış veri, kimlik bilgisi ya da kötü amaçlı yazılım göndermemelerini hatırlatıyor. Toplanan ipuçları gerektiğinde Japonya'daki ve yurt dışındaki polis ile yetkili makamlarla paylaşılacak. Şirket, tehditlere ilişkin iletişim kayıtları da dahil olmak üzere elindeki tüm delilleri polise ilettiğini açıkladı.
Saldırganların Sisteme Nasıl Girdiği Sorusu Yanıtsız
28 Ekim itibarıyla GMO, saldırganların sisteme nasıl sızdığını kamuoyuyla paylaşmadı. GMO Internet Group'un başındaki Masatoshi Kumagai, 25 Ekim tarihli bir blog yazısında şirketin kendi bünyesindeki beyaz şapkalı (etik) hackerların hizmeti yürüten ekibi önceden uyardığını yazdı. Kumagai, bu uyarılara verilen yanıtın yeterince hızlı ve kapsamlı olmadığını ve saldırganların bu açıktan yararlandığını belirtti.Saldırganlar ise kendi web sitelerinde tüm sunucularda tek bir yönetici hesabının ortak kullanıldığını ve müşterilerin PC sürücülerinin bağlantı kurulduğunda sunuculardan varsayılan olarak görünür olduğunu öne sürdü; ayrıca hizmetteki bir açığı kullanarak müşterilerin kendi bilgisayarlarına eriştiklerini iddia etti. GMO bu iddiaları kamuoyu önünde ne doğruladı ne de yalanladı.
GMO, 26 Ekim'den itibaren inceleme için gönüllü müşterilerden bilgisayar toplamaya başladı. 27 Ekim sabahı 11:59 itibarıyla incelenen bilgisayarlarda fidye yazılımı dahil herhangi bir kötü amaçlı yazılıma rastlanmadı; ancak bu durum tüm müşteri cihazlarının güvenli olduğu anlamına gelmiyor ve analizler sürüyor.
Müşterilere Yapılan Uyarılar ve Tazminat Planı
GMO, Desktop Cloud müşterilerine şu adımları atmasını tavsiye etti: İşlem hesabı ve yazılım şifrelerini forex işlemi yapılmayan bir cihazdan (örneğin telefon) değiştirmek; gerekirse aracı kurum aracılığıyla tüm oturumları sonlandırmak; işlem geçmişini ve bakiyeleri kontrol edip tanınmayan işlemleri aracı kuruma bildirmek; mümkün olan her yerde iki faktörlü kimlik doğrulamayı etkinleştirmek; diğer hizmetlerde tekrar kullanılan veya tarayıcıya kaydedilen şifreleri değiştirmek; bağlantı kurulan cihazlarda tam antivirüs taraması yapmak ve verileri yedeklemek. Şirket ayrıca saldırının arkasında olduğunu iddia eden kişilerin mesajlarına yanıt verilmemesini, bağlantı veya dosyalarının açılmamasını ve ücret karşılığında kayıp parayı geri kazandırma tekliflerinin dikkate alınmamasını istedi.GMO Internet, tüm mevcut kullanıcılara 5.000 Japon yeni ödeyeceğini; ihlalden kaynaklandığı doğrulanan yetkisiz işlemlerden doğan gerçek ticari kayıpları ve ücretleri karşılayacağını duyurdu. Bilgilerinin yayımlandığı doğrulanan müşteriler ise açığa çıkan her bilgi türü için 10.000 ile 25.000 Japon yeni arasında ek tazminat alacak. Şirket, ihlal yaşanan sistemlerde hizmeti yeniden başlatmayacak; Windows masaüstü isteyen müşterilere ise onayları alınarak altı ay ücretsiz ayrı bir hizmete geçiş imkânı sunulacak, ayrıntıların 30 Ekim'e kadar açıklanması planlanıyor.
 Siber Güvenlik
 Siber Güvenlik
 Siber Güvenlik
Yorumlar (0)
Yorum yapmak için giriş yapmalısınız.