
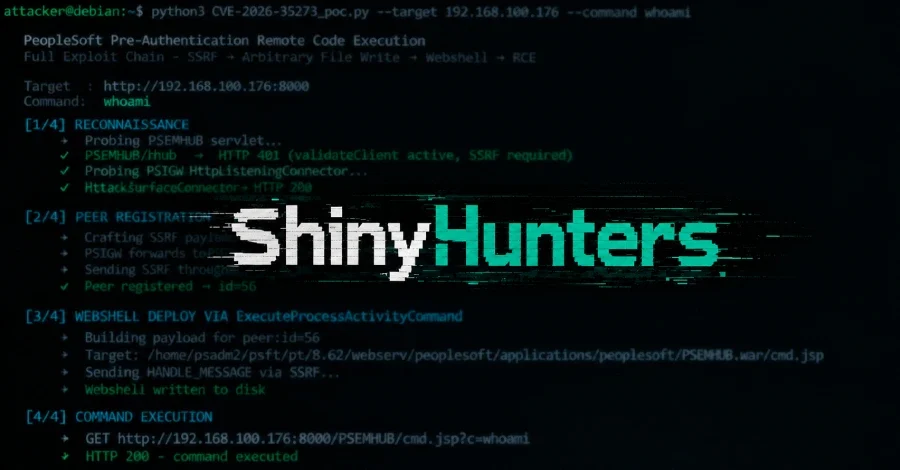
Oracle PeopleSoft'ta Mayıs ayından bu yana aktif biçimde kullanılan kritik güvenlik açığının aslında birbirini izleyen üç ayrı zafiyetten oluştuğu, bu haftaki teknik analizle gün yüzüne çıktı. Zero Day Initiative (ZDI) bünyesindeki Bobby Gould liderliğindeki ekip, açığı Oracle'a bildiren taraf olarak yaptıkları açıklamada, Oracle'ın Haziran ayında tek bir tanımlayıcı altında kapattığı bu sorunun gerçekte iki farklı PeopleSoft bileşenini kapsayan üç ayrı güvenlik açığından meydana geldiğini belirtti. CVE-2026-35273 olarak kayıtlara geçen bu açık, CVSS puanı 9,8 ile kritik düzeyde değerlendiriliyor ve PeopleTools 8.61 ile 8.62 sürümlerini etkiliyor.
İkinci halka burada devreye giriyor. Sistemin iç yönetim arayüzü olan Environment Management Hub (PSEMHUB), güvenilir konakları belirlemek için allowedhosts.properties adlı bir dosyaya başvuruyor. Bu dosya varsayılan olarak yerel geri döngü adresi olan 127.0.0.1'i güvenilir liste içinde barındırıyor. Saldırgan SSRF açığını kullanarak isteği 127.0.0.1 adresine yönlendirdiğinde, istek makinenin kendisinden geliyormuş gibi görünüyor ve güven denetimi geçiliyor. Böylece dışarıdan erişilmesi tasarım gereği engellenmiş olan iç yönetim arayüzü, dış dünyaya açık hale geliyor.
ZDI, bu erişimin koda dönüştürülmesinin iki farklı yolu olduğunu aktardı. Birincisi, PSEMHUB'ın günlük kaydı yazmak için kullanılan bir komutunun kötüye kullanılması: saldırgan hem dosya içeriğini hem de disk üzerindeki tam yolu denetleyebildiğinden uygulama dizinine bir web kabuğu yerleştirip PeopleSoft servis hesabı üzerinden komut çalıştırabiliyor. İkinci yöntemde ise servis bir sonraki başlatılışında Java'nın XMLDecoder mekanizmasıyla okunan kötü amaçlı bir XML dosyası yazılıyor; bu yol web kabuğu bırakmadığından standart tespit araçlarının gözünden kaçmaya daha yatkın.
Mandiant'ın Eylül ayında yayımladığı takip raporunda ise eğitim sektörünün ötesine geçen daha kapsamlı bir saldırı dalgası belgelendi. Bu ikinci dalgada teknoloji, BT hizmetleri, sağlık, tarım, ulaşım ve kamu sektörü hedef alındı; dünya genelinde düzinelerce sistem etkilendi. Mandiant ayrıca saldırganların /PSEMHUB/ yolunu engelleyen web uygulama güvenlik duvarı (WAF) kurallarını, tek bir karakteri URL kodlamasıyla /%50SEMHUB/ biçiminde yazarak devre dışı bıraktığını saptadı. Pek çok WAF kuralı yolu düz metin olarak eşleştirirken PeopleSoft sunucusu kodu çözümleyip sayfayı sunuyor.
Sistemin ele geçirilmiş olabileceğinden şüphelenilmesi durumunda Mandiant, web kabuğu bulunan her konağın ele geçirilmiş sayılmasını, delillerin korunmasını ve PeopleSoft katmanından erişilebilen tüm kimlik bilgilerinin yenilenmesini tavsiye ediyor. ShinyHunters'ın veri çalıp ardından ödeme talep ettiği bilindiğinden, etkilenen kuruluşların gasp senaryosuna hazırlıklı olması gerekiyor. Kaynakların yanıt vermediği tek nokta ise yamanın halihazırda kazanılmış erişimi ortadan kaldırıp kaldırmadığı: Oracle'ın uyarısı bu konuyu ele almıyor; Mandiant'ın kimlik bilgilerini yenileme ve web kabukları için tarama yapma yönündeki tavsiyeleri, yamanın bunu tek başına çözmediğini ima ediyor.
Açık Nasıl Çalışıyor: SSRF'den Kod Çalıştırmaya Giden Yol
Zafiyetin temelinde, PeopleSoft'un Integration Gateway (PSIGW) bileşeninde bulunan bir sunucu tarafı istek sahteciliği (SSRF) açığı yatıyor. ZDI'nin analizine göre saldırgan, PSIGW'nin dinleme konektörüne bir istek göndererek hem yönlendirme adresini hem de gönderilen yükü tam anlamıyla kontrol edebiliyor; bileşen bu noktada hedefin meşru olup olmadığını denetlemiyor.İkinci halka burada devreye giriyor. Sistemin iç yönetim arayüzü olan Environment Management Hub (PSEMHUB), güvenilir konakları belirlemek için allowedhosts.properties adlı bir dosyaya başvuruyor. Bu dosya varsayılan olarak yerel geri döngü adresi olan 127.0.0.1'i güvenilir liste içinde barındırıyor. Saldırgan SSRF açığını kullanarak isteği 127.0.0.1 adresine yönlendirdiğinde, istek makinenin kendisinden geliyormuş gibi görünüyor ve güven denetimi geçiliyor. Böylece dışarıdan erişilmesi tasarım gereği engellenmiş olan iç yönetim arayüzü, dış dünyaya açık hale geliyor.
ZDI, bu erişimin koda dönüştürülmesinin iki farklı yolu olduğunu aktardı. Birincisi, PSEMHUB'ın günlük kaydı yazmak için kullanılan bir komutunun kötüye kullanılması: saldırgan hem dosya içeriğini hem de disk üzerindeki tam yolu denetleyebildiğinden uygulama dizinine bir web kabuğu yerleştirip PeopleSoft servis hesabı üzerinden komut çalıştırabiliyor. İkinci yöntemde ise servis bir sonraki başlatılışında Java'nın XMLDecoder mekanizmasıyla okunan kötü amaçlı bir XML dosyası yazılıyor; bu yol web kabuğu bırakmadığından standart tespit araçlarının gözünden kaçmaya daha yatkın.
Saldırı Zaman Çizelgesi: Sıfır Gün Döneminden Küresel Yayılıma
Mandiant ve Google Threat Intelligence Group (GTIG), CVE-2026-35273'ü UNC6240 olarak izledikleri ve kamuoyunda ShinyHunters adıyla bilinen gruba bağladı. Grup, Oracle'ın 10 Haziran'da yayımladığı bant dışı güvenlik uyarısından önce, 27 Mayıs ile 9 Haziran tarihleri arasında açığı ağırlıklı olarak üniversitelere yönelik saldırılarda kullandı. Yamanın çıkışından önce gerçekleşen bu faaliyet, açığın tüm bu süre boyunca sıfır gün olarak kaldığı anlamına geliyor. Açık, CISA'nın Bilinen İstismar Edilen Güvenlik Açıkları kataloğuna da alındı.Mandiant'ın Eylül ayında yayımladığı takip raporunda ise eğitim sektörünün ötesine geçen daha kapsamlı bir saldırı dalgası belgelendi. Bu ikinci dalgada teknoloji, BT hizmetleri, sağlık, tarım, ulaşım ve kamu sektörü hedef alındı; dünya genelinde düzinelerce sistem etkilendi. Mandiant ayrıca saldırganların /PSEMHUB/ yolunu engelleyen web uygulama güvenlik duvarı (WAF) kurallarını, tek bir karakteri URL kodlamasıyla /%50SEMHUB/ biçiminde yazarak devre dışı bıraktığını saptadı. Pek çok WAF kuralı yolu düz metin olarak eşleştirirken PeopleSoft sunucusu kodu çözümleyip sayfayı sunuyor.
Yamayı Bekleyenler İçin Geçici Önlemler
Oracle, CVE-2026-35273 için düzeltmeyi 10 Haziran'da yayımladı. Mandiant, yol tabanlı WAF engellemesinin yamayı uygulamanın yerini tutmadığını açıkça vurguluyor. Henüz yama uygulayamayanlar için Oracle'ın güvenlik uyarısı, çok sunuculu yapılarda Environment Management Hub servisinin devre dışı bırakılmasını, tek sunuculu yapılarda ise PSEMHUB uygulamasının kaldırılmasını öneriyor. Bu yönetim uç noktalarının kısıtlanmasının normal kullanıcı oturumlarını etkilemediği belirtiliyor.Sistemin ele geçirilmiş olabileceğinden şüphelenilmesi durumunda Mandiant, web kabuğu bulunan her konağın ele geçirilmiş sayılmasını, delillerin korunmasını ve PeopleSoft katmanından erişilebilen tüm kimlik bilgilerinin yenilenmesini tavsiye ediyor. ShinyHunters'ın veri çalıp ardından ödeme talep ettiği bilindiğinden, etkilenen kuruluşların gasp senaryosuna hazırlıklı olması gerekiyor. Kaynakların yanıt vermediği tek nokta ise yamanın halihazırda kazanılmış erişimi ortadan kaldırıp kaldırmadığı: Oracle'ın uyarısı bu konuyu ele almıyor; Mandiant'ın kimlik bilgilerini yenileme ve web kabukları için tarama yapma yönündeki tavsiyeleri, yamanın bunu tek başına çözmediğini ima ediyor.
 Yazılım ve Uygulamalar
 Yazılım ve Uygulamalar
 Yazılım ve Uygulamalar
Yorumlar (0)
Yorum yapmak için giriş yapmalısınız.