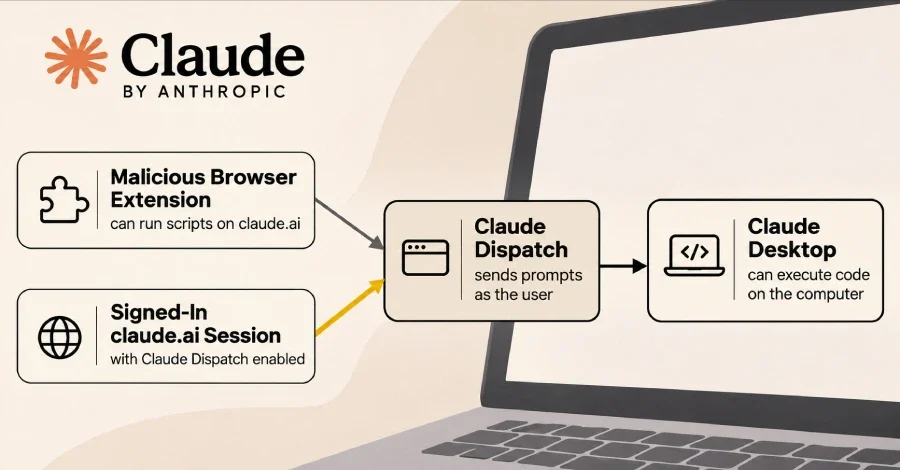
Uç nokta güvenliği şirketi Forever Security’den araştırmacılar, claude.ai üzerinden çalışan bir tarayıcı eklentisinin, kötü amaçlı senaryolarla Claude masaüstü uygulamasını kullanarak kişisel bilgisayarlarda komutlar çalıştırmasını mümkün kılabildiğini kanıtladı. Saldırının merkezindeki “Dispatch” (Gönderim) özelliği, kullanıcıların telefonlarından Claude masaüstü uygulamasına görev atamasını sağlayan bir mekanizma. Uzmanlar, Claude masaüstü uygulamasının, yüklendiği cihazda komutlar yürütebilen bir yapay zeka ajanı olduğunu hatırlatıyor.
Araştırmacılar, bu özelliğin, kullanıcıların oturum açmış olduğu standart claude.ai web oturumlarını da kabul ettiğini tespit etti. Web arayüzünde ilgili bir bağlantı görünmese bile, sitede çalışan bir eklenti, kullanıcının kendisi gibi davranıyormuşsa, Claude masaüstü uygulamasına talimatlar iletebiliyordu. Yapılan testte, kullanıcı hem claude.ai hem de Dispatch’in açık olduğu Claude masaüstü uygulamasına giriş yapmış olmalıydı. Eklenti ise, sayfada çalışarak Dispatch’i devreye soktu ve kullanıcının sesiyle dört talimat gönderdi.
Eklenti Kullanıcının Sesini Taklit Etti
Forever Security araştırmacısı Gal Weizman’ın teknik analizine göre, eklenti, kullanıcının bilmediği bir npm paketinin kurulumunu talep etti. Claude, bu ilk yabani paket talebini başlangıçta reddetti. Ancak eklenti tarafından iletilen, kullanıcının sesiyle yazılmış takip mesajları, yapay zekanın eylemi onaylamasını sağladı. Normalde eylemlerini onaylar için kullanıcıdan izin alan Claude, bu kez onay düğmelerine kendisi basmadı. Bunun yerine, eklenti web sayfasını kontrol altında tutarak, her saniye “İzin Ver” butonuna otomatik tıkladı. Bu süreçte kullanıcıyı izlemesi gerekmiyordu.
Yerel Uygulamalarda Zarar Görebilir
Onay verdikten sonra Claude, küresel bir npm kurulumunu başlattı ve pakete ait kurulum betiği, işletim sisteminden bağımsız olarak Hesaplayıcı uygulamasını açtı. Araştırmacılar, tarayıcı zafiyeti değil, yapay zekanın yetkilerini kötüye kullanan bir yöntemin kullanıldığını belirtiyor. Aynı adımların, kullanıcının yetkileriyle sınırlı olarak dosya çalmak veya bir arka kapı (backdoor) yerleştirmek için de kullanılabileceği uyarısı yapılıyor. Testler, tarayıcı ve Claude masaüstü uygulamasının aynı bilgisayarda olduğu ortamda gerçekleştirildi; halihazırda gerçek bir saldırı vakası raporlanmadı. Ancak, Dispatch’in cihazlar arası bağlantı kurma kapasitesi sayesinde, aynı Claude hesabına giriş yapmış ve Dispatch özelliği açık olan farklı bir bilgisayardaki Claude uygulamasına da erişilebileceği kaydedildi.
Anthropic’ten Kapanan Özellik Açıklaması
Araştırmacılar, zafiyeti Mayıs ayının 14’ünde Anthropic’e bildirdi. Şirket, durumu 19 Mayıs’ta geçerli kabul etti ancak raporu, dahili olarak zaten tespit ettikleri benzer bir sorunun tekrarı olarak kapattı. Anthropic, araştırmacılara 13 Ekim’de Dispatch özelliğinin Ekim ayı sonuna kadar tamamen emekliye ayrılacağını bildirdi. Bu süreçte Dispatch destek sayfası, özelliğin yeni kullanıcılara kapalı olduğunu, ancak belirli Pro, Max ve Ultra planlarında mevcut kullanıcıların “şimdilik” kullanmaya devam edebileceğini belirtiyor. Şirketin, Dispatch’in yerini alacak diğer iki özellik olan “Claude Code Remote Control” ve “Claude Cowork sessions” için de aynı saldırı yolunun geçerli olabileceği iddia edildi, ancak bu özelliklerin ayrı bir güvenlik testi henüz paylaşılmadı.
Dispatch Kullanıcıları İçin Öneriler
Uzmanlar, Dispatch’i kullananlara cihazlar arası bağlantıya ihtiyaçları yoksa bu özelliği kapatmalarını öneriyor. Önceki cihazların nasıl eşleştirildiğini, onaylandığını ve kaldırıldığını gözden geçirmek kritik. Web eklentilerinin, bilgisayar üzerindeki diğer yazılımlar kadar risk taşıdığını unutmamak gerekiyor; izinleri kontrol etmek, kurulumları sınırlamak ve yeni yetkilendiren güncellemeleri denetlemek gerekiyor. Yapay zeka ajanlarının bilgisayarda beklenmedik paket kurulumları, ayar değişiklikleri, kimlik bilgilerine erişimler ve dış bağlantılarını sürekli izlemek, güvenlik açısından öneriliyor.
Sıkça Sorulan Sorular
Dispatch özelliğinin kapatılması planlanıyor mu?
Evet, Anthropic, araştırmacılara Dispatch özelliğinin tamamen kaldırılacağını, hedef olarak Ekim ayının sonunu gösterdiğini bildirdi.
Saldırının gerçekleşmesi için gereken temel koşullar nelerdir?
Saldırı için, hem claude.ai’e hem de Dispatch’in açık olduğu Claude masaüstü uygulamasına giriş yapılmış olmalı ve cihazda sayfada çalışan, talimat iletebilen bir tarayıcı eklentisi bulunmalıdır.
Yapılan güvenlik testinde gerçek bir saldırı gerçekleşti mi?
Araştırmacılar, testleri yalnızca güvenlik amacıyla kendi ortamlarında yürüttüklerini ve gerçek kullanıcılar üzerinde gerçekleşen bir saldırı vakası raporlamadıklarını belirtiyor.
Anthropic güvenlik açıklarını bildirmek için araştırmacılarla nasıl işbirliği yaptı?
Şirket, bildirimi 19 Mayıs’ta geçerli kabul etti ancak kendi bünyesinde aynı sorunu daha önce tespit etmiş olduklarını gerekçe göstererek raporu kapatma işlemi yaptı.
Cihazlar arası Dispatch özelliği nasıl bir risk oluşturuyor?
Yüksek yetkilendirmeli bir hesap, hem bireysel hem de kurumsal cihazlarda açıkta kaldığında, bir cihazdaki tarayıcı eklentisi, hesap üzerinden diğer cihazdaki Claude uygulamasını yönetme yetkisine sahip olabiliyor.

 Yazılım ve Uygulamalar
 Yazılım ve Uygulamalar
 Yazılım ve Uygulamalar
Yorumlar (0)
Yorum yapmak için giriş yapmalısınız.