
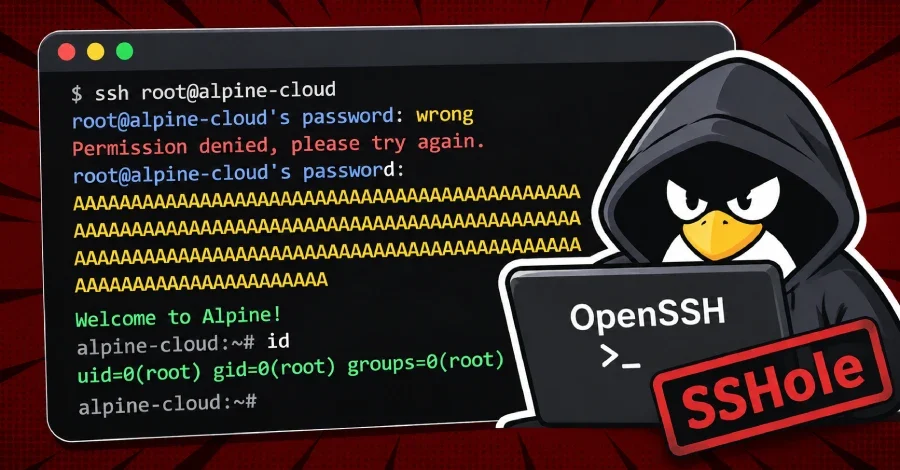
Uzmanlar, son günlerde ifşa edilen ve OpenSSH üzerinden parolasız hesaplara izinsiz erişime kapı açan güvenlik zafiyetiyle ilgili kritik bir gelişmeyi rapor etti. CVE-2026-123158 numarasıyla takip edilen ve güvenlik camiasında SSHole kod adıyla anılan bu açık, müdahale gerektiren yüksek aciliyet taşıyor. Tehdit aktörleri, açıklanan güvenlik boşluğunu değerlendirmek için harekete geçtikten kısa süre sonra bir arı sistem (honeypot) üzerinde kök erişimi sağlamayı başardı. Bu süreçte 10.6p2 sürümüyle düzeltilen zafiyet, özellikle musl C kitaplığı kullanan Linux sistemlerde faaliyet gösteren ve PAM (Pluggable Authentication Modules) devre dışı bırakılmış OpenSSH sunucularını hedef alıyor. Bu durum, Alpine Linux'un varsayılan OpenSSH sunucu yapılandırmasını doğrudan etkiliyor.
Telemetri verileri, ilk istismar denemesinin CVE duyurusundan yaklaşık dokuz saat sonra gerçekleştiğini ortaya koydu. Japonya'da konumlandırılan 89.116.89[.]18 IP adresinden gelen sekiz ayrı istismar denemesi tespit edildi. Bu IP, aşırı boyutlu parolalarla kimlik doğrulamayı atlayarak, etkileşimsiz SSH oturumları üzerinden id, uname ve hostname gibi keşif komutlarını çalıştırdığı belirlendi.
Açığın Çalışma Prensibi ve Etki Kapsamı
Güvenlik araştırmacısı Ozgun Kultekin tarafından keşfedilen bu sorun, 2016 yılında kullanıcı adı keşfini önlemek için hazırlanan bir yamadan kaynaklanan temel bir yapısal hataya dayanıyor. Belirli koşullar altında OpenSSH'in parola işleme davranışı, başarısız bir parola karma işlemi sonucu elde edilen değeri başarılı bir kimlik doğrulama olarak yanlış yorumluyor. Bir saldırgan, 257 ile 1.024 bayt arasında değişen aşırı boyutlu bir şifre göndererek bu hata durumunu tetikleyebiliyor. Karşı sistem, bu işlemi tamamladığında hesapta sistem düzeyinde parolasız olarak tanımlanan hesaplarda kullanılan yıldırt işaretiyle aynı değeri üretiyor. Sonuç olarak, saldırgan kendi seçtiği rastgele bir parolayı kullanarak bu hesaplara giriş yapabiliyor.Ağ Geçitleri ve Saldırgan Eylemi
Bu açıklığın başarıyla istismar edilebilmesi için sistemde en az bir hesabın parola alanının yıldırt işareti ile dolu olması gerekiyor. Bu durum, geçerli parola karmalarına sahip hesaplar için bir kimlik doğrulama atlaması sunmuyor. Safe Security'den yapılan açıklamaya göre başarılı bir SSHole saldırısı, yalnızca ele geçirilen hesabın mevcut izinleriyle eşdeğer erişim sağlıyor. Ancak işletmeler açısından bu, dağıtım kimlik bilgileri, uygulama sırları ve bağlı altyapılara erişim anlamına gelebiliyor. Bu durum, sınıra yayılım ve hizmet kesintisi riskini beraberinde getiriyor. Zafiyet, Dropbear, glibc tabanlı Linux dağıtımları, Linux dışı sistemler ve PAM üzerinden parola kontrolü yapan sistemleri etkilemiyor.Telemetri verileri, ilk istismar denemesinin CVE duyurusundan yaklaşık dokuz saat sonra gerçekleştiğini ortaya koydu. Japonya'da konumlandırılan 89.116.89[.]18 IP adresinden gelen sekiz ayrı istismar denemesi tespit edildi. Bu IP, aşırı boyutlu parolalarla kimlik doğrulamayı atlayarak, etkileşimsiz SSH oturumları üzerinden id, uname ve hostname gibi keşif komutlarını çalıştırdığı belirlendi.
 Yazılım ve Uygulamalar
 Yazılım ve Uygulamalar
 Yazılım ve Uygulamalar
Yorumlar (0)
Yorum yapmak için giriş yapmalısınız.