
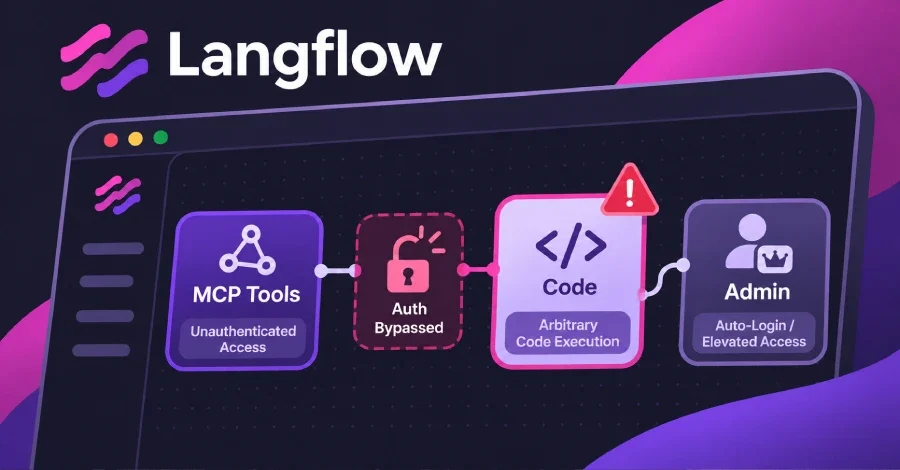
IBM, yapay zeka iş akışları ve ajan geliştirme aracı Langflow'da iki kritik güvenlik açığı tespit ettiğini açıkladı. Her ikisi de 9.8 CVSS puanıyla kritik olarak derecelendirilen bu açıklar, hesabı olmayan uzak saldırganların kimlik doğrulamayı atlamasına ya da sunucu üzerinde istedikleri kodu çalıştırmasına imkân verebiliyor. Açıktan etkilenen sürüm aralığı 1.0.0'dan 1.12.8'e kadar uzanıyor ve IBM'in yayımladığı bültene göre tek geçerli çözüm 1.13.0 sürümüne yükseltme yapmak.
CVE-2026-93680 numaralı açık, hatalı kimlik doğrulama nedeniyle güvenlik kısıtlamalarının atlatılmasına yol açıyor ve hesap gerektirmiyor. CVE-2026-110186 ise kod üretiminin hatalı denetimi sonucunda rastgele kod çalıştırılmasına olanak tanıyor; bu açık da herhangi bir hesap gerektirmiyor. Yüksek önem derecesindeki CVE-2026-110193, düşük ayrıcalıklı bir hesapla Agentic Assistant'ın sunucuda işletim sistemi komutları çalıştıran bileşen kodu üretmesine ya da göndermesine neden olabiliyor. Orta düzeydeki CVE-2026-110192 ise yetersiz korunan kimlik bilgilerinden hassas bilgilerin ele geçirilmesine olanak veriyor.
IBM'e göre açıklardan biri, "model bağlam protokolü araç numaralandırması aracılığıyla istismar edilebilen kimliği doğrulanmamış uzaktan kod yürütme" niteliği taşıyor. Langflow, Model Bağlam Protokolü (MCP) üzerinden akışlarını MCP destekli yapay zeka uygulamalarına araç olarak sunabiliyor; bu da saldırı yüzeyini genişletiyor.
IBM, dört açıktan birini ayrıca "otomatik giriş güvenlik denetiminin eksik giderilmesi" olarak tanımlıyor. Bülten, otomatik girişin kapalı olduğu sunucuların bu açıklara karşı savunmasız olup olmadığını açıklamıyor.
Kamuya açık Metasploit Framework'te kimlik doğrulama atlama açığı CVE-2026-93680'i referans alan bir modül zaten mevcut. Bu modül kimlik bilgisi olmadan bir Langflow sunucusunun MCP uç noktasına bağlanıyor, oturum başlatıyor ve sunucunun sunduğu araçları listeliyor; ancak sunucuda kod ya da komut çalıştırmıyor. Modülün yazarı etkilenen sürüm aralığını 1.5.0-1.11.4 olarak belirtirken IBM daha geniş bir aralık olan 1.0.0-1.12.8'i işaret ediyor. Modül, otomatik giriş açık hâldeyken Langflow 1.8.4 üzerinde test edilmiş.
IBM, 29 Ekim'de Langflow'a ait 29 ek güvenlik açığı için de CVE kayıtları yayımladı. Bu kayıtlarda 1.12.4 ve 1.12.5 sürümleri düzeltme olarak gösteriliyor. Söz konusu 29 açıktan CVE-2026-104339 numaralı olanı da hesabı olmayan bir saldırganın rastgele kod çalıştırmasına imkân tanıyabiliyor ve IBM bu açığa da 9.8 puan veriyor. Bültende yer alan 33 kaydın hiçbiri 1.13.0 sürümünü etkilenen sürüm olarak listelemiyor.
Güncelleme sürecinde önce veritabanı, gizli anahtar ve yüklenen dosyaların yedeklenmesi gerekiyor. Sunucu otomatik giriş kullanıyorsa Langflow'un yükseltme kılavuzunda açıklandığı şekilde mevcut hesabın parola ile girişe hazırlanması şart. Ardından Python paketi pip install --upgrade "langflow==1.13.0" komutuyla güncellenebiliyor. Docker kullananlar için langflowai/langflow:1.13.0 imajına geçilmesi ve dağıtımın kalıcı verilerinin korunması gerekiyor. Yükseltme sonrasında oturum açılamıyorsa aynı kılavuzun bağlantı verdiği kurtarma adımlarının izlenmesi öneriliyor. Langflow'un belgelerine göre akışların kalıcı olarak silinmesine yol açabileceğinden, erişimi yeniden kazanmak için Langflow'u silip yeniden yüklemekten kaçınmak gerekiyor.
Dört Güvenlik Açığı, İkisi Kritik Düzeyde
IBM'in 28 Ekim'de yayımladığı ve ertesi gün güncellediği bültende toplam dört Langflow güvenlik açığı yer alıyor. Bunlardan ikisi kritik (CVSS 9.8), biri yüksek (CVSS 8.8) ve biri orta (CVSS 6.5) olarak sınıflandırılmış.CVE-2026-93680 numaralı açık, hatalı kimlik doğrulama nedeniyle güvenlik kısıtlamalarının atlatılmasına yol açıyor ve hesap gerektirmiyor. CVE-2026-110186 ise kod üretiminin hatalı denetimi sonucunda rastgele kod çalıştırılmasına olanak tanıyor; bu açık da herhangi bir hesap gerektirmiyor. Yüksek önem derecesindeki CVE-2026-110193, düşük ayrıcalıklı bir hesapla Agentic Assistant'ın sunucuda işletim sistemi komutları çalıştıran bileşen kodu üretmesine ya da göndermesine neden olabiliyor. Orta düzeydeki CVE-2026-110192 ise yetersiz korunan kimlik bilgilerinden hassas bilgilerin ele geçirilmesine olanak veriyor.
IBM'e göre açıklardan biri, "model bağlam protokolü araç numaralandırması aracılığıyla istismar edilebilen kimliği doğrulanmamış uzaktan kod yürütme" niteliği taşıyor. Langflow, Model Bağlam Protokolü (MCP) üzerinden akışlarını MCP destekli yapay zeka uygulamalarına araç olarak sunabiliyor; bu da saldırı yüzeyini genişletiyor.
Otomatik Giriş Özelliği Güvenlik Riskini Artırıyor
Açıkların arka planında Langflow'un otomatik giriş özelliği önemli bir rol oynuyor. Otomatik giriş etkinleştirildiğinde Langflow, kullanıcıları oturum açmaya zorlamadan süper kullanıcı olarak sisteme alıyor. LANGFLOW_AUTO_LOGIN ayarı, Langflow 1.12.8'de varsayılan olarak etkin geliyor. Kodun kendi açıklaması bu ayarın "kimlik doğrulamayı atladığını ve yalnızca geliştirme ortamlarında kullanılması gerektiğini" belirtiyor.IBM, dört açıktan birini ayrıca "otomatik giriş güvenlik denetiminin eksik giderilmesi" olarak tanımlıyor. Bülten, otomatik girişin kapalı olduğu sunucuların bu açıklara karşı savunmasız olup olmadığını açıklamıyor.
Kamuya açık Metasploit Framework'te kimlik doğrulama atlama açığı CVE-2026-93680'i referans alan bir modül zaten mevcut. Bu modül kimlik bilgisi olmadan bir Langflow sunucusunun MCP uç noktasına bağlanıyor, oturum başlatıyor ve sunucunun sunduğu araçları listeliyor; ancak sunucuda kod ya da komut çalıştırmıyor. Modülün yazarı etkilenen sürüm aralığını 1.5.0-1.11.4 olarak belirtirken IBM daha geniş bir aralık olan 1.0.0-1.12.8'i işaret ediyor. Modül, otomatik giriş açık hâldeyken Langflow 1.8.4 üzerinde test edilmiş.
Bilinen Açıklar Kataloğu ve Geçmiş Kayıtlar
30 Ekim itibarıyla güncellenen CISA Bilinen İstismar Edilen Güvenlik Açıkları kataloğunda bu iki kritik açığın henüz yer almadığı görülüyor. Buna karşın katalogda Langflow'a ait altı başka açık bulunuyor; en son eklenen CVE-2026-9198, Ağustos ayında listeye girmiş.IBM, 29 Ekim'de Langflow'a ait 29 ek güvenlik açığı için de CVE kayıtları yayımladı. Bu kayıtlarda 1.12.4 ve 1.12.5 sürümleri düzeltme olarak gösteriliyor. Söz konusu 29 açıktan CVE-2026-104339 numaralı olanı da hesabı olmayan bir saldırganın rastgele kod çalıştırmasına imkân tanıyabiliyor ve IBM bu açığa da 9.8 puan veriyor. Bültende yer alan 33 kaydın hiçbiri 1.13.0 sürümünü etkilenen sürüm olarak listelemiyor.
Güncelleme Adımları ve Dikkat Edilmesi Gerekenler
Langflow 1.13.0, 22 Ekim'de yayımlandı. Aynı gün çıkan 1.12.8 sürümü açıkları hâlâ barındırıyor; 2 Kasım itibarıyla PyPI'da daha yeni bir 1.12 sürümü de bulunmuyor. IBM, henüz yükseltme yapamayan sunucular için herhangi bir geçici çözüm önermiyor. 1.13.0 sürümüyle birlikte otomatik giriş özelliği varsayılan olarak kapalı hâle geliyor.Güncelleme sürecinde önce veritabanı, gizli anahtar ve yüklenen dosyaların yedeklenmesi gerekiyor. Sunucu otomatik giriş kullanıyorsa Langflow'un yükseltme kılavuzunda açıklandığı şekilde mevcut hesabın parola ile girişe hazırlanması şart. Ardından Python paketi pip install --upgrade "langflow==1.13.0" komutuyla güncellenebiliyor. Docker kullananlar için langflowai/langflow:1.13.0 imajına geçilmesi ve dağıtımın kalıcı verilerinin korunması gerekiyor. Yükseltme sonrasında oturum açılamıyorsa aynı kılavuzun bağlantı verdiği kurtarma adımlarının izlenmesi öneriliyor. Langflow'un belgelerine göre akışların kalıcı olarak silinmesine yol açabileceğinden, erişimi yeniden kazanmak için Langflow'u silip yeniden yüklemekten kaçınmak gerekiyor.
 Yazılım ve Uygulamalar
 Yazılım ve Uygulamalar
 Yazılım ve Uygulamalar
Yorumlar (0)
Yorum yapmak için giriş yapmalısınız.