
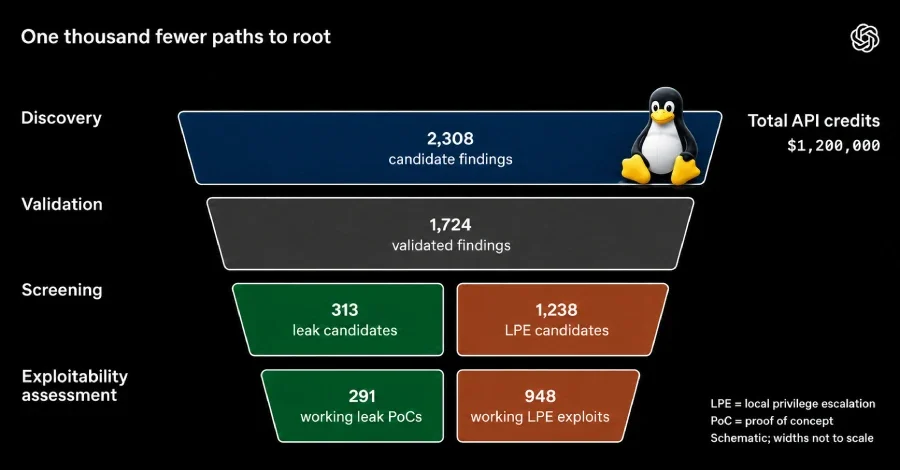
OpenAI, Ekim 2026 ortasında gerçekleştirdiği bir test çalışmasında siber güvenlik alanına yönelik geliştirdiği yeni yapay zeka modelini kullanan beş aşamalı bir boru hattının sonuçlarını kamuoyuyla paylaştı. Şirkete göre bu boru hattı, 30 saatlik bir koşu süresinde 2.308 aday Linux çekirdeği bulgusunu inceledi, bunların 1.724'ünü dinamik olarak yeniden üretti ve 948 adet çalışan yerel ayrıcalık yükseltme (LPE) istismarı oluşturdu. Söz konusu istismarlar, düşük ayrıcalıklı yerel bir kullanıcının sistemde root erişimi elde etmesine olanak tanıyabilecek nitelikte. Tüm çalışmanın API maliyeti 1.213.430 dolar olarak açıklandı; bu rakam, üretilen her LPE istismarı başına yaklaşık 1.279 dolara karşılık geliyor.
Boru hattı bu koşuda 291 bilgi sızıntısı güvenlik açığı için de PoC üretirken 948 çalışan LPE istismarını yaygın kullanılan bir Linux dağıtımı üzerinde başarıyla oluşturdu. OpenAI ayrıca bu boru hattındaki ajanların en az 10 yeni Linux istismar tekniği keşfedip kullandığını belirtti.
VulnCheck'in geçen ay yayımladığı bir raporda ise yapay zeka destekli güvenlik açığı keşfi, acemi saldırganları güçlendiren ve büyüyen bir risk kategorisi olarak tanımlandı. Google Tehdit İstihbarat Grubu'nun (GTIG) verilerine göre aylık olarak açıklanan güvenlik açığı sayısı Ocak 2026'daki 5.045'ten Ağustos 2026'da 10.740'a yükseldi. Yüksek riskli olarak sınıflandırılan açıkların sayısı ise aynı dönemde 131'den 350'ye çıkarak yüzde 167 oranında arttı. NCSC, kuruluşların bu yeni keşif hızına ayak uydurabilmek için iç yama ve test süreçlerini geliştirmeleri gerektiğinin altını çizdi.
Beş Aşamalı Boru Hattı Nasıl Çalışıyor?
OpenAI'nin açıkladığı prototip, birbirini izleyen beş aşamadan oluşuyor. İlk aşamada yapay zeka ajanları, güvenlik açısından kritik ve düşük ayrıcalıklı kullanıcılar tarafından erişilebilir kod bölümlerini tespit ederek yüksek değerli denetim hedeflerini belirliyor. İkinci aşamada bu adaylar korumalı bir ortamda yeniden üretilmeye çalışılıyor ve çalışma zamanı kanıtları saklanıyor. Üçüncü aşamada doğrulanan açıkların bilgi ifşası veya ayrıcalık yükseltmesine yol açıp açamayacağı sınanıyor ve kavram kanıtı (PoC) istismarları geliştiriliyor. Dördüncü aşamada ajanlar tespit edilen her açık için yama üretiyor. Son aşamada ise insan güvenlik araştırmacıları istismarı, yamayı ve önerilen ciddiyet düzeyini gözden geçirerek bulguyu yazılım geliştiricilerine bildiriyor.Boru hattı bu koşuda 291 bilgi sızıntısı güvenlik açığı için de PoC üretirken 948 çalışan LPE istismarını yaygın kullanılan bir Linux dağıtımı üzerinde başarıyla oluşturdu. OpenAI ayrıca bu boru hattındaki ajanların en az 10 yeni Linux istismar tekniği keşfedip kullandığını belirtti.
Keşfedilen Yeni İstismar Teknikleri
OpenAI'nin açıklamasına göre boru hattının ortaya koyduğu yeni teknikler şu kategorilerde yer alıyor: Hedef çekirdek önbelleğine nesne yerleştirmek için kullanılan iki yeni kalıcı esnek nesne; istismar güvenilirliğini artırmaya yönelik iki yeni sayfa gruplama tekniği; doğrudan ya da rastgele yazma yoluyla ayrıcalık yükseltme sağlayan beş yeni yalnızca veri tekniği ve rastgele tür karışıklığını içeren bir teknik. Şirket, bu bulguların Haziran 2026'da GPT-5.5-Cyber modeliyle duyurduğu 24 LPE istismarının üzerine inşa edildiğini vurguladı.OpenAI: Yama Üretimi Keşif Hızıyla Eşleşmeli
OpenAI, araştırma bulgularını değerlendirirken yapay zekanın güvenlik açığı keşif hızının otomatik yama üretimiyle dengelenmesi gerektiğini savundu. Şirkete göre insan uzman rehberliğiyle yapılan yinelemeler sayesinde yapay zeka tarafından üretilen yamalar işlevsel açıdan doğru, mevcut kodlama stillerine uyumlu ve saldırı varyantlarına karşı dayanıklı hale getirilebilir. OpenAI ayrıca son yamalarla güncelleştirilmemiş bir işletim sisteminde düşük ayrıcalıklı bir hesaba sahip olmanın, iyi kaynaklara sahip bir tehdit aktörü için root erişimiyle işlevsel olarak eşdeğer sayılması gerektiği uyarısında bulundu.Sektörden Uyarılar: Saldırganlar da Aynı Araçları Kullanıyor
OpenAI'nin açıklamasıyla eş zamanlı olarak İngiltere Ulusal Siber Güvenlik Merkezi (NCSC), yapay zeka destekli siber araçların sıfır gün güvenlik açıklarının keşfini önemli ölçüde artırdığını belirten bir değerlendirme yayımladı. NCSC, savunma amaçlı yapay zeka araçlarının bir güvenlik açığının sıfır günden N-gün statüsüne geçiş süresini kısalttığını ve yama süreçlerini hızlandırdığını kabul ederken bu teknolojinin doğru ve yaygın biçimde yapılandırılmadığı durumlarda pek çok sistemin savunmasız kalmaya devam ettiğini vurguladı. Merkez ayrıca saldırganların bir erişimi kaybetme konusundaki çekincelerinin azaldığını, çünkü bu erişimi yeniden edinmenin maliyetinin düştüğünü ifade etti.VulnCheck'in geçen ay yayımladığı bir raporda ise yapay zeka destekli güvenlik açığı keşfi, acemi saldırganları güçlendiren ve büyüyen bir risk kategorisi olarak tanımlandı. Google Tehdit İstihbarat Grubu'nun (GTIG) verilerine göre aylık olarak açıklanan güvenlik açığı sayısı Ocak 2026'daki 5.045'ten Ağustos 2026'da 10.740'a yükseldi. Yüksek riskli olarak sınıflandırılan açıkların sayısı ise aynı dönemde 131'den 350'ye çıkarak yüzde 167 oranında arttı. NCSC, kuruluşların bu yeni keşif hızına ayak uydurabilmek için iç yama ve test süreçlerini geliştirmeleri gerektiğinin altını çizdi.
 Yazılım ve Uygulamalar
 Yazılım ve Uygulamalar
 Yazılım ve Uygulamalar
Yorumlar (0)
Yorum yapmak için giriş yapmalısınız.