
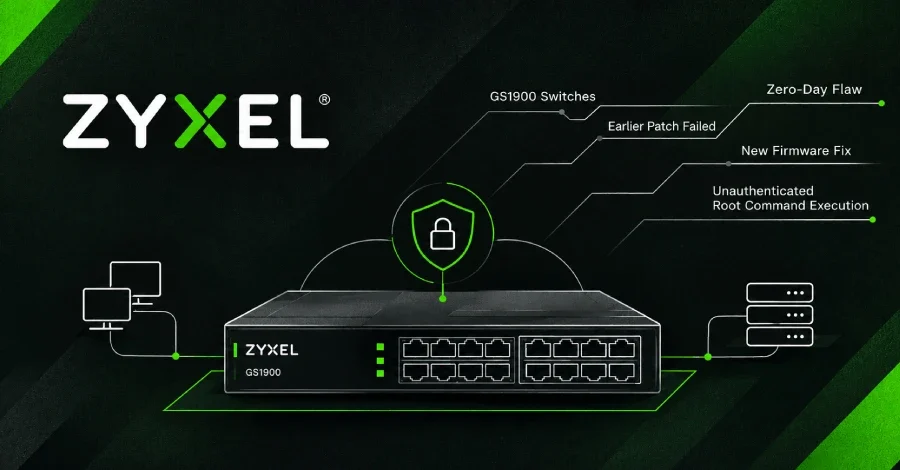
Zyxel'in GS1900 serisi ağ anahtarlarına yönelik daha önce yayımlanan güvenlik güncellemesinin, araştırmacıların aktif olarak kullanıldığını tespit ettiği açığı kapatmadığı ortaya çıktı. Binarly bünyesindeki araştırmacılar, söz konusu yamayı atlatarak cihazın web yönetim arayüzüne erişebilen herhangi birinin oturum açmadan komut çalıştırabildiğini kanıtladı. Zyxel, açığı gideren yeni firmware'i 10 GS1900 modeli için yayımladı.
Saldırı şu şekilde işliyor: 140. parametre olarak gereğinden büyük bir veri gönderildiğinde, bu veri ayrılan bellek alanının sınırını aşıyor ve programın parametre sayacının üzerine yazıyor. Böylece bir sonraki parametre ayrılan alanın dışına yazılıyor; saldırgan bu yolla programın çağırmak üzere olduğu işlevi kendi seçtiği bir işlevle değiştirerek komut çalıştırabiliyor. Patch 2 ile sayaca bir denetim eklendi; ancak bu denetim, büyük boyutlu parametre kopyalandıktan sonra devreye giriyor. O noktada sayaç zaten saldırganın yazdığı değeri taşıdığından denetim işlevsiz kalıyor. Araştırmacılar, saldırının Patch 2'ye karşı herhangi bir değişiklik yapılmadan çalıştığını hem öykünülmüş firmware üzerinde hem de gerçek donanımda doğruladı.
Zyxel, araştırmacılara CVE-2026-7273'ün yalnızca eksik sayaç denetimini kapsadığını, eksik boyut denetiminin ise ayrı bir açık olarak ele alındığını bildirdi. Bu yeni açık CVE-2026-107441 olarak tanımlandı. Patch 3 kodunda sayaç, parametre kopyalanmadan önce denetleniyor ve kopyanın boyutu sınırlandırılıyor. Araştırmacılar bu düzenlemenin açığı kapattığını doğruladı.
Binarly araştırmacıları, söz konusu açığı 17 Eylül'de bir sunucudaki açık klasörde keşfetti. Aynı sunucu, JITTERLY adlı bir arka kapı için komuta-kontrol sunucusu olarak da kullanılıyordu. Acronis, JITTERLY'yi daha önce Gitea sunucularını hedef alan bir kampanyada Çince konuşan bir grup olarak nitelendirdiği Red Heron adlı tehdit aktörüyle ilişkilendirmişti. Araştırmacılar, saldırganların Patch 2 firmware'ini çalıştıran anahtarları hedef alıp almadığını doğrulamadı; Zyxel'in duyurusu da yeni açığın istismar edilip edilmediğini açıklamıyor.
Araştırmacılar açığı 29 Eylül'de Zyxel'e bildirdi. Saldırganların o tarihe kadar çalışan bir istismar koduna sahip olduğu bilindiğinden araştırmacılar bu açığı sıfır gün olarak nitelendiriyor. CISA, CVE-2026-7273'ü 21 Eylül'de Bilinen İstismar Edilen Güvenlik Açıkları kataloğuna ekleyerek federal kurumlara 24 Eylül'e kadar Patch 2 güncellemesini uygulama zorunluluğu getirdi. CVE-2026-107441 ise CISA'nın kataloğuna henüz eklenmedi.
Yeni firmware, 23 Ekim'de firmware sürüm notlarıyla birlikte yayımlandı. Zyxel'in duyurusunda güncelleme yapamayacak kullanıcılar için herhangi bir geçici çözüm önerilmiyor. Duyuru ayrıca güncellemenin saldırganın elde etmiş olabileceği erişimi kaldırıp kaldırmadığını ya da anahtarın ele geçirilmiş olabileceğine dair hangi belirtilere bakılması gerektiğini de belirtmiyor.
Araştırmacılar, açığın CVSS ağırlık puanını 9,8 olarak değerlendiriyor; Zyxel'in CVE kaydındaki puan ise 8,8. Binarly'e göre saldırganın komutları root yetkileriyle çalışıyor. Araştırmacılar ayrıca yakın zamanda istismar kodunun küçültülmüş bir kavram kanıtı sürümünü yayımlamayı planladıklarını açıkladı.
İlk Yama Neden İşe Yaramadı?
Haziran 16'da yayımlanan bir güvenlik duyurusunda CVE-2026-7273 olarak kayıt altına alınan açık için Zyxel, 2.90 Patch 2 firmware güncellemesini çıkarmıştı. Ancak Binarly araştırmacıları, bu yamanın açığı tam anlamıyla kapatmadığını teknik analizle gösterdi. Sorun, web isteklerini işleyen programın belleğe veri yazma biçiminde yatıyor: program, her istek parametresini en fazla 140 parametre alabilen sabit bir alana kaydediyor. İlk yamadan önce bu alan ne parametre boyutunu ne de parametre sayısını denetliyordu.Saldırı şu şekilde işliyor: 140. parametre olarak gereğinden büyük bir veri gönderildiğinde, bu veri ayrılan bellek alanının sınırını aşıyor ve programın parametre sayacının üzerine yazıyor. Böylece bir sonraki parametre ayrılan alanın dışına yazılıyor; saldırgan bu yolla programın çağırmak üzere olduğu işlevi kendi seçtiği bir işlevle değiştirerek komut çalıştırabiliyor. Patch 2 ile sayaca bir denetim eklendi; ancak bu denetim, büyük boyutlu parametre kopyalandıktan sonra devreye giriyor. O noktada sayaç zaten saldırganın yazdığı değeri taşıdığından denetim işlevsiz kalıyor. Araştırmacılar, saldırının Patch 2'ye karşı herhangi bir değişiklik yapılmadan çalıştığını hem öykünülmüş firmware üzerinde hem de gerçek donanımda doğruladı.
Zyxel, araştırmacılara CVE-2026-7273'ün yalnızca eksik sayaç denetimini kapsadığını, eksik boyut denetiminin ise ayrı bir açık olarak ele alındığını bildirdi. Bu yeni açık CVE-2026-107441 olarak tanımlandı. Patch 3 kodunda sayaç, parametre kopyalanmadan önce denetleniyor ve kopyanın boyutu sınırlandırılıyor. Araştırmacılar bu düzenlemenin açığı kapattığını doğruladı.
Saldırıların Boyutu ve Tehdit Aktörü
Saldırı trafiğini sensör ağı üzerinden izleyen GreyNoise, 21 Eylül'de saldırganların yaklaşık 17 Ağustos'ta 996 GS1900 anahtarından veri çektiğini raporladı. Saldırılarda kullanılan yöntemin CVE-2026-7273 ile ilişkili olduğunu belirten GreyNoise'a göre bu anahtarların 564'ü fabrika varsayılan kimlik bilgileriyle çalışıyordu. Saldırganlar, anahtarlara veri toplama betiği yükleyerek anahtar yapılandırmaları, karma hâle getirilmiş root kimlik bilgileri ve ağ bilgilerini topladı; ardından bu verileri uzaktan alınmak üzere bıraktı.Binarly araştırmacıları, söz konusu açığı 17 Eylül'de bir sunucudaki açık klasörde keşfetti. Aynı sunucu, JITTERLY adlı bir arka kapı için komuta-kontrol sunucusu olarak da kullanılıyordu. Acronis, JITTERLY'yi daha önce Gitea sunucularını hedef alan bir kampanyada Çince konuşan bir grup olarak nitelendirdiği Red Heron adlı tehdit aktörüyle ilişkilendirmişti. Araştırmacılar, saldırganların Patch 2 firmware'ini çalıştıran anahtarları hedef alıp almadığını doğrulamadı; Zyxel'in duyurusu da yeni açığın istismar edilip edilmediğini açıklamıyor.
Araştırmacılar açığı 29 Eylül'de Zyxel'e bildirdi. Saldırganların o tarihe kadar çalışan bir istismar koduna sahip olduğu bilindiğinden araştırmacılar bu açığı sıfır gün olarak nitelendiriyor. CISA, CVE-2026-7273'ü 21 Eylül'de Bilinen İstismar Edilen Güvenlik Açıkları kataloğuna ekleyerek federal kurumlara 24 Eylül'e kadar Patch 2 güncellemesini uygulama zorunluluğu getirdi. CVE-2026-107441 ise CISA'nın kataloğuna henüz eklenmedi.
Hangi Modeller Etkileniyor, Yeni Firmware Nerede?
Zyxel'in güvenlik duyurusu, 10 GS1900 modeli için etkilenen ve düzeltilmiş firmware sürümlerini listeliyor. Patch 2 veya daha eski sürümleri çalıştıran tüm anahtarlar için ilgili modelin Patch 3 derlemesine geçiş yapılması gerekiyor. Etkilenen modeller şunlar:- GS1900-8: 2.90(AAHH.2)C0 ve öncesi → 2.90(AAHH.3)C0
- GS1900-8HP: 2.90(AAHI.2)C0 ve öncesi → 2.90(AAHI.3)C0
- GS1900-10HP: 2.90(AAZI.2)C0 ve öncesi → 2.90(AAZI.3)C0
- GS1900-16: 2.90(AAHJ.2)C0 ve öncesi → 2.90(AAHJ.3)C0
- GS1900-24: 2.90(AAHL.2)C0 ve öncesi → 2.90(AAHL.3)C0
- GS1900-24E: 2.90(AAHK.2)C0 ve öncesi → 2.90(AAHK.3)C0
- GS1900-24EP: 2.90(ABTO.2)C0 ve öncesi → 2.90(ABTO.3)C0
- GS1900-24HPv2: 2.90(ABTP.2)C0 ve öncesi → 2.90(ABTP.3)C0
- GS1900-48: 2.90(AAHN.2)C0 ve öncesi → 2.90(AAHN.3)C0
- GS1900-48HPv2: 2.90(ABTQ.2)C0 ve öncesi → 2.90(ABTQ.3)C0
Yeni firmware, 23 Ekim'de firmware sürüm notlarıyla birlikte yayımlandı. Zyxel'in duyurusunda güncelleme yapamayacak kullanıcılar için herhangi bir geçici çözüm önerilmiyor. Duyuru ayrıca güncellemenin saldırganın elde etmiş olabileceği erişimi kaldırıp kaldırmadığını ya da anahtarın ele geçirilmiş olabileceğine dair hangi belirtilere bakılması gerektiğini de belirtmiyor.
Araştırmacılar, açığın CVSS ağırlık puanını 9,8 olarak değerlendiriyor; Zyxel'in CVE kaydındaki puan ise 8,8. Binarly'e göre saldırganın komutları root yetkileriyle çalışıyor. Araştırmacılar ayrıca yakın zamanda istismar kodunun küçültülmüş bir kavram kanıtı sürümünü yayımlamayı planladıklarını açıkladı.
 Yazılım ve Uygulamalar
 Yazılım ve Uygulamalar
 Yazılım ve Uygulamalar
Yorumlar (0)
Yorum yapmak için giriş yapmalısınız.