
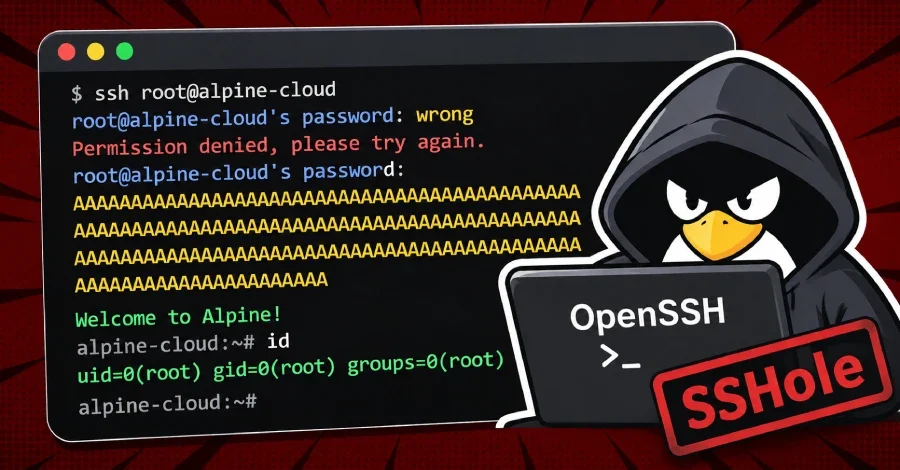
Bilgi güvenliği firması Previdian, OpenSSH altyapısında bulunan ve SSHole (CVE-2026-123158) kod adı verilen yüksek riskli bir güvenlik açığının, tespit edilmesinden saatler içinde saldırganlar tarafından istismara yönelik denemelerin hedef alındığını duyurdu. İlk istismar girişiminin açık yayınlandıktan hemen sonra gerçekleştirildiği gözlemlenirken, bir can ağına (honeypot) root yetkisiyle erişim sağlandığı doğrulandı.
Yetkili olmayan bir saldırganın, şifre doğrulamasını atlatarak hesabın mevcut yetkileriyle oturum açmasına izin veren bu açık, özellikle musl C kütüphanesi üzerinde çalışan ve Pluggable Authentication Modules (PAM) devre dışı bırakılmış Linux sistemlerini hedef alıyor. Bu yapılandırmanın tipik örneklerinden biri, varsayılan OpenSSH sunucu ayarına sahip olan Alpine Linux'tur. Uzmanlar, sorununun temelinde 2016 yılında CVE-2016-6210 olarak bilinen bir kullanıcı adı ifşa açığını gidermek için yapılmış bir yamanın, şifre işlemesi sırasında gizli bir hatalı mantık bırakmış olabileceğine dikkat çekiyor.
Açığın istismarı, sadece hedef hesaptaki şifre alanının yıldız (*) karakteriyle boş veya devre dışı bırakılmış durumda olması gerektiğini gerektiriyor. Geçerli bir şifre dolumu bulunan hesaplarda şifre kontrolü atlatmak mümkün değildir. Safe Security'nin yaptığı değerlendirmeye göre, başarılı bir saldırı saldırgana şifrelenen hesaptaki yetkileri verecektir. Kurumsal ağlarda bu durum, dağıtım kimlik bilgilerine, uygulama sırlarına ve bağlı altyapılara erişim sağlayarak yatay hareket için bir zemin oluşturabilir veya servis kesintilerine yol açabilir.
Bilgi güvenliği topluluğundan gelen bilgilere göre bu açık, Dropbear, glibc tabanlı Linux dağıtımları, Linux dışındaki sistemler ve şifreleri PAM ile doğrulayan kurulumları etkilemiyor. Yine de, özellikle varsayılan yapılandırması nedeniyle Alpine Linux kullanan kurumların derhal aksiyon alması gerektiği ifade ediliyor.
Alpine Linux yetkilileri, şifreleri devre dışı bırakılmış veya yalnızca anahtar kullanan hesaplar (örneğin alpine, root) üzerinden gelen bu tip log kayıtlarının incelendiğini belirtti. Uzmanlar, şüpheli bir sunucuya erişimin dışarıdan kapatılamadığı durumlarda makinelerin kesinlikle ele geçirilmiş olarak ele alınması gerektiğinin altını çizdi. Ayrıca, son dönemde oluşturulan kullanıcılar, yetkilendirilmiş anahtarlar (authorized keys) ve doas aracının kullanım geçmiçlerinin de detaylı bir şekilde kontrol edilmesi önerilmektedir.
Yetkili olmayan bir saldırganın, şifre doğrulamasını atlatarak hesabın mevcut yetkileriyle oturum açmasına izin veren bu açık, özellikle musl C kütüphanesi üzerinde çalışan ve Pluggable Authentication Modules (PAM) devre dışı bırakılmış Linux sistemlerini hedef alıyor. Bu yapılandırmanın tipik örneklerinden biri, varsayılan OpenSSH sunucu ayarına sahip olan Alpine Linux'tur. Uzmanlar, sorununun temelinde 2016 yılında CVE-2016-6210 olarak bilinen bir kullanıcı adı ifşa açığını gidermek için yapılmış bir yamanın, şifre işlemesi sırasında gizli bir hatalı mantık bırakmış olabileceğine dikkat çekiyor.
Teknik İşleyiş ve Etki Alanı
Güvenlik araştırmacısı Ozgun Kultekin tarafından keşfedilen ve CVSS puanı 8.1 olarak belirlenen bu açıklama, sistemindeki hesaplar için kasıtlı olarak şifre atanmamış kullanıcıların şifre alanı boş bırakılarak veya belirli bir değere ayarlanarak hedeflenmesine izin veriyor. Bir saldırgan, 257 ile 1.024 bayt uzunluğundaki aşırı boyutlu bir şifreyi sisteme girdiğinde, şifre işleme mekanizması çöküyor ve başarılı bir dolum işlemi yerine hata veriyor. Hata sonucunda üretilen değer, sistemde şifresi devre dışı bırakılmış hesaplarda depolanan yıldız (*) sembolüyle eşleşiyor. Sunucudaki sshd hizmeti bu eşleşmeyi doğru bir giriş olarak algılayıp başarılı bir oturum başlatıyor.Açığın istismarı, sadece hedef hesaptaki şifre alanının yıldız (*) karakteriyle boş veya devre dışı bırakılmış durumda olması gerektiğini gerektiriyor. Geçerli bir şifre dolumu bulunan hesaplarda şifre kontrolü atlatmak mümkün değildir. Safe Security'nin yaptığı değerlendirmeye göre, başarılı bir saldırı saldırgana şifrelenen hesaptaki yetkileri verecektir. Kurumsal ağlarda bu durum, dağıtım kimlik bilgilerine, uygulama sırlarına ve bağlı altyapılara erişim sağlayarak yatay hareket için bir zemin oluşturabilir veya servis kesintilerine yol açabilir.
Bilgi güvenliği topluluğundan gelen bilgilere göre bu açık, Dropbear, glibc tabanlı Linux dağıtımları, Linux dışındaki sistemler ve şifreleri PAM ile doğrulayan kurulumları etkilemiyor. Yine de, özellikle varsayılan yapılandırması nedeniyle Alpine Linux kullanan kurumların derhal aksiyon alması gerektiği ifade ediliyor.
Can Ağı Üzerinde Doğrulanan İstismar
Previdian, olayın yayımlanmasının ardından Japon merkezli bir IP adresinden 8 ayrı istismar girişimi gözlendiğini rapor etti. Gözlem yapan yetkili kurum, 89.116.89[.]18 IP adresi üzerinden aşırı boyutlu şifreleme yöntemlerinin kullanılarak kimlik doğrulamanın atlatıldığını ve etkileşimsiz SSH oturumları üzerinden keşif komutları (id, uname ve hostname) çalıştırıldığını doğruladı. Kurum, bu saldırının neticesinde bir Alpine Linux tabanlı can ağına root erişiminin sağlandığını resmi olarak teyit etti. Bu durum, açığın teorik bir risk olarak kalmadığını, aktif siber tehdit aktörleri tarafından kullanıldığını somut bir veriyle ortaya koyuyor.Önerilen Tedbirler ve Adımlar
Previdian ve dağıtım yetkilileri, etkilenen kullanıcıların sunucularında OpenSSH 10.6p2 sürümüne veya dağıtım tarafından sağlanan yamalı güvenlik paketlerine güncelleme yapmalarını ve sonrasında sshd hizmetini yeniden başlatmalarını tavsiye ediyor. Güncelleme yapılan makinelerde, sistem loglarının incelenerek geçersiz erişimlerin tespit edilmesi büyük önem taşıyor. Özellikle bir hesabın şifreli oturum açabilmesine izin verilmemesine rağmen /var/log/messages içinde 'Accepted password for' satırının geçtiği durumlara odaklanılması gerekiyor.Alpine Linux yetkilileri, şifreleri devre dışı bırakılmış veya yalnızca anahtar kullanan hesaplar (örneğin alpine, root) üzerinden gelen bu tip log kayıtlarının incelendiğini belirtti. Uzmanlar, şüpheli bir sunucuya erişimin dışarıdan kapatılamadığı durumlarda makinelerin kesinlikle ele geçirilmiş olarak ele alınması gerektiğinin altını çizdi. Ayrıca, son dönemde oluşturulan kullanıcılar, yetkilendirilmiş anahtarlar (authorized keys) ve doas aracının kullanım geçmiçlerinin de detaylı bir şekilde kontrol edilmesi önerilmektedir.
 Siber Güvenlik
 Siber Güvenlik
 Siber Güvenlik
Yorumlar (0)
Yorum yapmak için giriş yapmalısınız.