
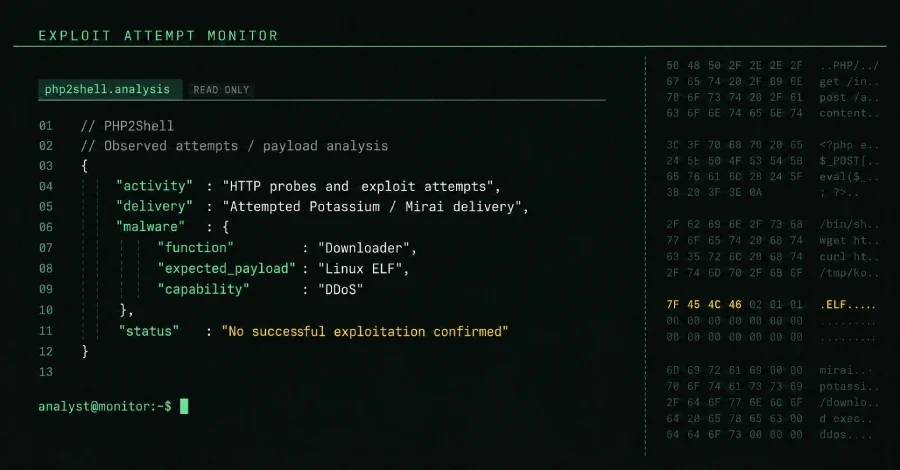
Siber güvenlik araştırmacıları, yeni keşfedilen PHP2Shell açıklarını hedef alan geniş çaplı saldırı girişimlerini belgeledi. CVE-2026-109618 ve CVE-2026-109619 olarak kayıtlara geçen ve CVSS puanları 9.2 olan bu açıklar, özel olarak hazırlanmış HTTP istekleri aracılığıyla kimlik doğrulaması gerektirmeyen uzaktan kod yürütme (RCE) saldırılarına kapı aralıyor. Açıklar PHP 8.5.12, 8.4.27, 8.3.36 ve 8.2.35 sürümlerinde yamalandı; ancak milyonlarca sistemin hâlâ risk altında olduğu değerlendiriliyor.
Teknik analizde zararlı yazılımın, şifrelenmiş sabit kodlu bir komuta-kontrol (C2) adresi çözümlediği, 134.199.154[.]64 adresine TCP bağlantısı kurduğu ve bir HTTP isteği gönderdiği belirlendi. Yazılım ardından HTTP 200 yanıt kodunu kontrol ediyor ve gelen yükün ELF sihirli baytları olan 7F 45 4C 46 ile başladığını doğruluyor; bu durum, yazılımın bir Linux ELF ikili dosyası beklediğine işaret ediyor. Sophos'a göre çözümleme işlevi IPv4 adreslerini ve ana bilgisayar adı çözümlemesini destekliyor; yedek çözümleme mantığı ise 8.8.8.8, 1.1.1.1 ve 1.0.0.1 gibi sabit kodlanmış genel DNS sunucularını içeriyor.
Botnet izleme platformu Synthient, Potassium'u ilk kez Mart 2026'da işaretledi. Nokia Deepfield araştırmacıları ise zararlı yazılımı; statik yapılandırma tablosu için ChaCha20 şifrelemesi kullanan, kablo üzerindeki her şey için tek bir statik bayt (0xED) kullanan, saldırı komutlarıyla aynı kanal üzerinde adlandırılmış bir ters kabuk protokolü (SHELL / SHOUT) kullanan ve çözümlenen her A kaydının iki 16 bitlik yarısını bağlantıdan önce yer değiştiren bir DNS yanlış yönlendirme şeması içeren bir Mirai çatalı olarak tanımladı.
Arctic Wolf'un paylaştığı ek ayrıntılara göre botnet, ICMP, TCP, UDP ve OpenVPN protokolleri üzerinden taşkın saldırılarını kolaylaştırmak amacıyla 24 komutu destekliyor. ARM ve x86 mimarileri için derlenen her iki yapı da Ethereum Name Service (ENS) aracılığıyla C2 altyapısını çözümlemeye yönelik yapılandırma içeriyor. Şirkete göre ENS çözümlemesi her iki örnekte de devre dışı bırakılmış; bu, özelliğin mevcut olduğu ancak etkin olmadığına işaret ediyor.
SOCRadar'a göre merkezi dosya olan aslr_exploit.py, operatörün PHP 8.4.26 için Apache mod_php altında çalışan "tek tıklamalı" bir PHP2Shell açığı olarak nitelendirdiği Python tabanlı bir istismar aracı. Araç yalnızca sıradan HTTP istekleri üzerinden üç geniş adımda çalışıyor: hedefin PHP çalışan sürecini yeniden kullanıyor, Adres Alanı Düzeni Rastgeleleştirmesini (ASLR) atlatmak için oturum çerezi aracılığıyla bellek adreslerini sızdırıyor ve ardından bir kabuk komutu çalıştırmak için PHP'nin oturum yükleme ilerleme işleme mekanizmasını istismar ediyor. Üç yardımcı betik ise sırasıyla yaklaşık 20 siteden PHP sürümü ve sunucu kurulumunu okuyor, 11 sitede istismar ön koşullarını araştırıyor ve beş WordPress sitesinde kullanıcı ile eklenti numaralandırması gerçekleştiriyor.
VulnCheck'te istismar geliştirme direktörü Spencer McIntyre, ekiplerinin iki açığı zincirleyen, ASLR'yi atlatmak için bellek sızıntısını kullanan ve PHP'nin önerilen üretim hata görüntüleme ayarıyla bile x86-64 sistemlerde uzaktan kod yürütme sağlayan yeni bir teknik geliştirdiğini açıkladı. McIntyre, "Aynı koşullar altında bunu başaran başka bir kamuya açık veya ticari istismar tespit etmedik" dedi ve başarılı bir istismarın web uygulamasının izinleriyle kod yürütülmesine, API anahtarlarına, veritabanı bağlantılarına ve uygulamanın erişebildiği diğer iç hizmetlere olası erişim sağladığını vurguladı.
Previdian'ın telemetri verileri, CVE-2026-109618'i hedef alan yüzlerce istismar girişimini onlarca IP adresinden kaydetti; CVE-2026-109619 ise daha sınırlı ölçüde hedef alındı. CVE-2026-109618'e yönelik ilk istismar olayı 21 Ekim 2026 saat 13:05 UTC'de kayıt altına alındı. Şirket, bal küpü sistemlerinde çok sayıda PHP2Shell taraması ve istismar girişimi gözlemlediklerini ancak başarılı bir uzaktan kod yürütme ya da bırakılmış PHP dosyası tespit etmediklerini açıkladı. Sophos da başarılı bir saldırının gerçekleşmemiş olmasının, tehdit aktörlerinin güvenilir istismarlar üretmekte "zorlandığına" işaret ettiğini belirtti. Bu değerlendirme Beelzebub, Dataminr ve Wordfence tarafından da paylaşıldı; gözlemlenen faaliyet şu ana kadar tarama, parmak izi alma ve komut yürütmeyi doğrulamaya yönelik girişimlerle sınırlı kaldı.
Sysdig Tehdit Araştırma Ekibi, açıkların PHP 5.4'e, yani 2012'de yayımlanan bir sürüme kadar uzanan kodda bulunduğunu ve hataların herhangi bir uygulamada değil PHP motorunun kendisinde yer aldığını vurguladı. Bu nedenle temiz uygulama koduna sahip her WordPress, Drupal veya Joomla sitesinin de risk altında olduğu belirtildi. Dataminr ise web sunucuları ve benzeri bileşenlere sahip birçok uygulamanın, ilgili satıcılar yamalarını yayımlayana kadar savunmasız kalmaya devam edeceğini ve pek çok kuruluşun yönetilen uygulamalara yamalar doğrudan uygulandığında olacağından çok daha uzun süre risk altında kalabileceğini ifade etti. Açıkların Log4Shell benzeri uzun bir etki kuyruğuna sahip olması bekleniyor. Öte yandan Birleşik Krallık hükümeti, 32 dijital hizmetin kullanılamaz durumda olduğunu ve dördünün kısmen erişilemez hale geldiğini doğruladı; Ulusal Siber Güvenlik Merkezi (NCSC) ise işletmelere ve kuruluşlara yaklaşık 50.000 uyarı gönderdi.
Potassium: Mirai'nin Genişletilmiş Bir Türevi
Sophos'un analizine göre saldırılar, Potassium adıyla bilinen ve Mirai tabanlı bir botnet varyantını sistemlere bulaştırmayı hedefliyor. Şirket, incelenen örneğin "2026'nın başında tespit edilen Mirai türevi botnet varyantının güncellenmiş ve önemli ölçüde genişletilmiş bir sürümü" olduğunu vurguladı. Örnek, indirici ve ağ kesinti işlevleri barındırıyor.Teknik analizde zararlı yazılımın, şifrelenmiş sabit kodlu bir komuta-kontrol (C2) adresi çözümlediği, 134.199.154[.]64 adresine TCP bağlantısı kurduğu ve bir HTTP isteği gönderdiği belirlendi. Yazılım ardından HTTP 200 yanıt kodunu kontrol ediyor ve gelen yükün ELF sihirli baytları olan 7F 45 4C 46 ile başladığını doğruluyor; bu durum, yazılımın bir Linux ELF ikili dosyası beklediğine işaret ediyor. Sophos'a göre çözümleme işlevi IPv4 adreslerini ve ana bilgisayar adı çözümlemesini destekliyor; yedek çözümleme mantığı ise 8.8.8.8, 1.1.1.1 ve 1.0.0.1 gibi sabit kodlanmış genel DNS sunucularını içeriyor.
Botnet izleme platformu Synthient, Potassium'u ilk kez Mart 2026'da işaretledi. Nokia Deepfield araştırmacıları ise zararlı yazılımı; statik yapılandırma tablosu için ChaCha20 şifrelemesi kullanan, kablo üzerindeki her şey için tek bir statik bayt (0xED) kullanan, saldırı komutlarıyla aynı kanal üzerinde adlandırılmış bir ters kabuk protokolü (SHELL / SHOUT) kullanan ve çözümlenen her A kaydının iki 16 bitlik yarısını bağlantıdan önce yer değiştiren bir DNS yanlış yönlendirme şeması içeren bir Mirai çatalı olarak tanımladı.
Saldırıların Teknik Altyapısı ve Hedefleri
Saldırıların üç IP adresinden kaynaklandığı tespit edildi: 85.11.167[.]243, 217.60.242[.]76 ve 45.198.224[.]169. Bu saldırı kaynakları, bir yükleyici almak için 92.118.112[.]100 adresine bağlanıyor; söz konusu yükleyici Mirai botnet varyantını devreye sokmakla görevli. Ağ yalıtımlı bir sandbox ortamında yapılan analize göre botnet, thunder.godofthunder[.]st için DNS sorgusu gönderiyor, bunu 134.199.154[.]64 adresine çözümlüyor ve TCP 50792 portu üzerinden C2 kanalı kuruyor. Nihai hedef ise tek bir Ukrayna ağı içinde yer alan iki komşu hosta, 45.88.138[.]0 ve 45.88.138[.]44'e yönelik sürekli hacimsel taşkın saldırıları başlatmak.Arctic Wolf'un paylaştığı ek ayrıntılara göre botnet, ICMP, TCP, UDP ve OpenVPN protokolleri üzerinden taşkın saldırılarını kolaylaştırmak amacıyla 24 komutu destekliyor. ARM ve x86 mimarileri için derlenen her iki yapı da Ethereum Name Service (ENS) aracılığıyla C2 altyapısını çözümlemeye yönelik yapılandırma içeriyor. Şirkete göre ENS çözümlemesi her iki örnekte de devre dışı bırakılmış; bu, özelliğin mevcut olduğu ancak etkin olmadığına işaret ediyor.
Saldırı Araçları ve ASLR Bypass Tekniği
SOCRadar, saldırganların kontrolündeki açık bir sunucuda (206.188.197[.]105:9999) PHP 8.4.26 için PHP2Shell istismar araçlarını ve üç tarama betiğini keşfetti. Bu betikler, PHP2Shell zincirinin bağımlı olduğu ön koşullar açısından canlı web sitelerini kontrol ediyor; Kanada, Çin, Finlandiya, Fransa, Polonya, Birleşik Krallık ve ABD'deki yaklaşık 20 genel web sitesini tarıyor.SOCRadar'a göre merkezi dosya olan aslr_exploit.py, operatörün PHP 8.4.26 için Apache mod_php altında çalışan "tek tıklamalı" bir PHP2Shell açığı olarak nitelendirdiği Python tabanlı bir istismar aracı. Araç yalnızca sıradan HTTP istekleri üzerinden üç geniş adımda çalışıyor: hedefin PHP çalışan sürecini yeniden kullanıyor, Adres Alanı Düzeni Rastgeleleştirmesini (ASLR) atlatmak için oturum çerezi aracılığıyla bellek adreslerini sızdırıyor ve ardından bir kabuk komutu çalıştırmak için PHP'nin oturum yükleme ilerleme işleme mekanizmasını istismar ediyor. Üç yardımcı betik ise sırasıyla yaklaşık 20 siteden PHP sürümü ve sunucu kurulumunu okuyor, 11 sitede istismar ön koşullarını araştırıyor ve beş WordPress sitesinde kullanıcı ile eklenti numaralandırması gerçekleştiriyor.
VulnCheck'te istismar geliştirme direktörü Spencer McIntyre, ekiplerinin iki açığı zincirleyen, ASLR'yi atlatmak için bellek sızıntısını kullanan ve PHP'nin önerilen üretim hata görüntüleme ayarıyla bile x86-64 sistemlerde uzaktan kod yürütme sağlayan yeni bir teknik geliştirdiğini açıkladı. McIntyre, "Aynı koşullar altında bunu başaran başka bir kamuya açık veya ticari istismar tespit etmedik" dedi ve başarılı bir istismarın web uygulamasının izinleriyle kod yürütülmesine, API anahtarlarına, veritabanı bağlantılarına ve uygulamanın erişebildiği diğer iç hizmetlere olası erişim sağladığını vurguladı.
Milyonlarca Girişim, Sıfır Başarı
Cloudflare, açıkların kamuoyuna duyurulmasından 45 dakika sonra onlarca bin istismar girişimi gözlemlediğini, 2 saat içinde bu sayının yüz binlere ulaştığını ve 22 Ekim 2026'nın başı itibarıyla milyonları aştığını bildirdi. Cisco Talos ise faaliyetin büyük bölümünün tarama ve koordinasyonsuz yük iletme girişimlerinden oluştuğunu belirterek bunun beklenen bir durum olduğunu, çünkü kamuya açık kavram kanıtı koduyla tarama veya temel istismarın bir açığı aktörün kendi araçlarına entegre etmekten çok daha az çaba gerektirdiğini ifade etti.Previdian'ın telemetri verileri, CVE-2026-109618'i hedef alan yüzlerce istismar girişimini onlarca IP adresinden kaydetti; CVE-2026-109619 ise daha sınırlı ölçüde hedef alındı. CVE-2026-109618'e yönelik ilk istismar olayı 21 Ekim 2026 saat 13:05 UTC'de kayıt altına alındı. Şirket, bal küpü sistemlerinde çok sayıda PHP2Shell taraması ve istismar girişimi gözlemlediklerini ancak başarılı bir uzaktan kod yürütme ya da bırakılmış PHP dosyası tespit etmediklerini açıkladı. Sophos da başarılı bir saldırının gerçekleşmemiş olmasının, tehdit aktörlerinin güvenilir istismarlar üretmekte "zorlandığına" işaret ettiğini belirtti. Bu değerlendirme Beelzebub, Dataminr ve Wordfence tarafından da paylaşıldı; gözlemlenen faaliyet şu ana kadar tarama, parmak izi alma ve komut yürütmeyi doğrulamaya yönelik girişimlerle sınırlı kaldı.
Geniş Saldırı Yüzeyi ve Uzun Vadeli Risk
Saldırı yüzeyi yönetim platformu Censys, şu anda 3,08 milyonun üzerinde ana bilgisayar ve 56,6 milyon web özelliğinin PHP çalıştırdığını tespit ettiğini açıkladı. Bu sistemlerin 34,4 milyondan fazlasının 23 Ekim 2026 itibarıyla hâlâ savunmasız olduğu değerlendiriliyor. VirusTotal verilerine göre yaklaşık 272.000 ana bilgisayar desteklenen bir PHP dalı çalıştırıyor. PHP 7.4, 8.0 veya 8.1 kullanan kuruluşların desteklenen bir dala geçmeleri ya da dağıtım backport kullanmaları öneriliyor.Sysdig Tehdit Araştırma Ekibi, açıkların PHP 5.4'e, yani 2012'de yayımlanan bir sürüme kadar uzanan kodda bulunduğunu ve hataların herhangi bir uygulamada değil PHP motorunun kendisinde yer aldığını vurguladı. Bu nedenle temiz uygulama koduna sahip her WordPress, Drupal veya Joomla sitesinin de risk altında olduğu belirtildi. Dataminr ise web sunucuları ve benzeri bileşenlere sahip birçok uygulamanın, ilgili satıcılar yamalarını yayımlayana kadar savunmasız kalmaya devam edeceğini ve pek çok kuruluşun yönetilen uygulamalara yamalar doğrudan uygulandığında olacağından çok daha uzun süre risk altında kalabileceğini ifade etti. Açıkların Log4Shell benzeri uzun bir etki kuyruğuna sahip olması bekleniyor. Öte yandan Birleşik Krallık hükümeti, 32 dijital hizmetin kullanılamaz durumda olduğunu ve dördünün kısmen erişilemez hale geldiğini doğruladı; Ulusal Siber Güvenlik Merkezi (NCSC) ise işletmelere ve kuruluşlara yaklaşık 50.000 uyarı gönderdi.
 Siber Güvenlik
 Siber Güvenlik
 Siber Güvenlik
Yorumlar (0)
Yorum yapmak için giriş yapmalısınız.