
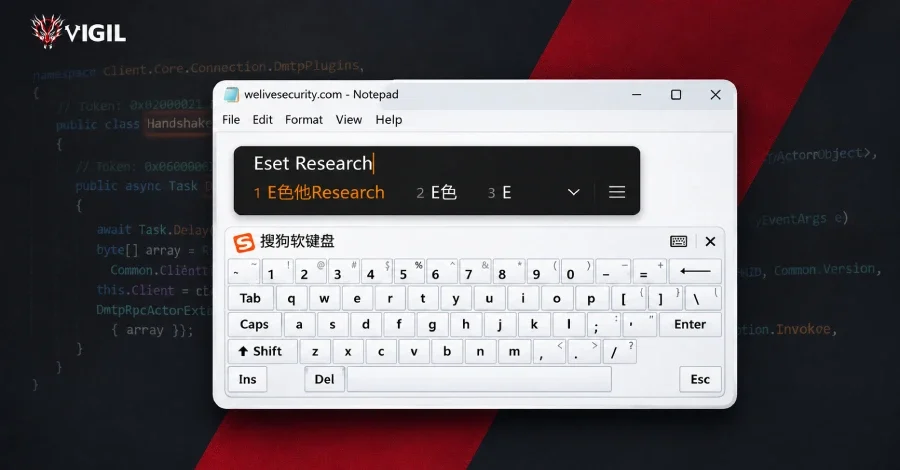
Çin çıkarlarına hizmet ettiği değerlendirilen SlippyNunchucks adlı tehdit grubu, Tencent'in geliştirdiği popüler Çince klavye uygulaması Sogou Input Method'un Windows sürümündeki güvensiz HTTP iletişimini kötüye kullanarak kapsamlı bir DNS ele geçirme operasyonu yürüttü. ESET'in paylaştığı araştırmaya göre saldırının amacı, DarkVigil (diğer adıyla FDMTP) olarak bilinen bir arka kapı yazılımını hedef sistemlere yerleştirmekti.
1 Temmuz 2026'da başladığı tespit edilen kampanya; Hong Kong, Tayland, Japonya, Vietnam, Umman ve Sri Lanka'daki kuruluşları ile Çince konuşan bireyleri hedef aldı. ESET araştırmacısı Anh Ho, konuya ilişkin değerlendirmesinde DarkVigil implantlarının genel olarak popüler Çin uygulamaları aracılığıyla dağıtıldığını belirterek grubun bu yöntemle Asya ve Avrupa'daki Çince konuşan kullanıcılara ulaşabildiğini vurguladı.
Bu saldırılar; DarkVigil'i ve 20'den fazla eklentiyi barındıran modüler bir .NET çerçevesinin konuşlandırılmasıyla sonuçlandı. Arka kapının daha önce Mustang Panda ile ilişkilendirilmiş olmasına karşın ESET, kendi telemetrisinde iki aktör arasında taktiksel bir örtüşme bulamadığını ve bu nedenle SlippyNunchucks'ı ayrı bir tehdit kümesi olarak sınıflandırdığını açıkladı.
Fortinet'in FortiGuard Olay Müdahale Ekibi, bu yılın Ağustos ayında grubun QuickFox VPN ve ağ hızlandırma aracının tedarik zincirini tehlikeye atarak DarkVigil'i dağıttığını ayrıntılı biçimde ortaya koymuştu. ESET'e göre saldırganlar, QuickFox'un temiz bir sürümünü yayımlamasından yalnızca üç gün sonra Sogou Input Method'u yeni bir dağıtım vektörü olarak kullanmaya başladı.
Sahte sunucular, zararlı bir yapılandırmayla yanıt verdi. Bu yapılandırma, SGTool.exe'ye sogou-cdn[.]com'dan iki ek yük indirmesini ve DLL yan yüklemesi yoluyla zararlı yazılımı başlatmasını emretti. İndirilen dosyalar arasında meşru bir Adobe yürütülebilir dosyası (biz_helper.exe) ile DarkVigil'i içeren sahte bir DLL (libcef.dll) bulunuyordu.
Tencent, sorumlu açıklama sürecinin ardından güvenlik açığını CVE-2026-120422 koduyla kayıt altına aldı ve 29 Ekim 2026'da yayımlanan 16.10 sürümünde etkilenen HTTP isteklerini HTTPS'e taşıyarak açığı kapattı.
Sogou Input Method'un bu tür saldırılarda kullanılması ilk kez yaşanmıyor. Gen Digital, Eylül 2026'da aynı uygulamadaki başka bir güvenlik açığının (CVE-2026-51990) UNC3569 tarafından istismar edildiğini ve bu yolla GRAYRABBIT adlı bir arka kapının özel hazırlanmış bir bağlantı aracılığıyla dağıtıldığını açıkladı. Gen Digital'e göre bu açık, uygulamanın sgbiz: özel protokol işleyicisindeki doğrulanmamış komut satırı argüman enjeksiyonu, CEF tabanlı WebView'daki kısıtsız URL yönlendirmesi ve güncel olmayan, korumasız Chromium tarayıcı motorunun (CVE-2021-38003'e karşı savunmasız) bir arada zincirlendiği tek tıklamalık bir istismar içeriyordu.
1 Temmuz 2026'da başladığı tespit edilen kampanya; Hong Kong, Tayland, Japonya, Vietnam, Umman ve Sri Lanka'daki kuruluşları ile Çince konuşan bireyleri hedef aldı. ESET araştırmacısı Anh Ho, konuya ilişkin değerlendirmesinde DarkVigil implantlarının genel olarak popüler Çin uygulamaları aracılığıyla dağıtıldığını belirterek grubun bu yöntemle Asya ve Avrupa'daki Çince konuşan kullanıcılara ulaşabildiğini vurguladı.
Saldırıda Kullanılan Uygulamalar ve Grubun Geçmişi
SlippyNunchucks'ın kötüye kullandığı uygulamalar arasında Sogou Input Method'un yanı sıra QuickFox, QingTalk, MiYunChat, SoftCam ve tawk.to da yer alıyor. En az 15 Eylül 2023'ten bu yana aktif olduğu bilinen grup, Güney ve Doğu Asya'daki kuruluşları ile Çince konuşan bireyleri hedef almakla tanınıyor.Bu saldırılar; DarkVigil'i ve 20'den fazla eklentiyi barındıran modüler bir .NET çerçevesinin konuşlandırılmasıyla sonuçlandı. Arka kapının daha önce Mustang Panda ile ilişkilendirilmiş olmasına karşın ESET, kendi telemetrisinde iki aktör arasında taktiksel bir örtüşme bulamadığını ve bu nedenle SlippyNunchucks'ı ayrı bir tehdit kümesi olarak sınıflandırdığını açıkladı.
Fortinet'in FortiGuard Olay Müdahale Ekibi, bu yılın Ağustos ayında grubun QuickFox VPN ve ağ hızlandırma aracının tedarik zincirini tehlikeye atarak DarkVigil'i dağıttığını ayrıntılı biçimde ortaya koymuştu. ESET'e göre saldırganlar, QuickFox'un temiz bir sürümünü yayımlamasından yalnızca üç gün sonra Sogou Input Method'u yeni bir dağıtım vektörü olarak kullanmaya başladı.
DNS Ele Geçirme Nasıl İşliyor?
Saldırının teknik boyutunda Sogou Input Method'un markalı kelime dağarcığı güncelleme mekanizması hedef alındı. Normal koşullarda uygulamanın SGTool.exe bileşeni, config.pinyin.sogou[.]com/api/brandScd/getBrandScd.php adresine bir HTTP isteği göndererek yapılandırma bilgisi çeker. Ancak ESET'in keşfettiği saldırıda bu alan adının DNS çözümlemesi manipüle edilerek istekler iki farklı sahte sunucuya yönlendirildi: 47.239.250[.]102 (sogou-cdn[.]com) ve 47.237.122[.]175 (dev.soft-png-cdn.com).Sahte sunucular, zararlı bir yapılandırmayla yanıt verdi. Bu yapılandırma, SGTool.exe'ye sogou-cdn[.]com'dan iki ek yük indirmesini ve DLL yan yüklemesi yoluyla zararlı yazılımı başlatmasını emretti. İndirilen dosyalar arasında meşru bir Adobe yürütülebilir dosyası (biz_helper.exe) ile DarkVigil'i içeren sahte bir DLL (libcef.dll) bulunuyordu.
DarkVigil'in Teknik Özellikleri
DarkVigil, komuta ve kontrol (C2) iletişimi için Duplex Message Transport Protocol (DMTP) kullandığıyla dikkat çekiyor. Bu protokol sayesinde istemci, saldırgan kontrolündeki bir sunucudan aldığı eklentileri çalıştırıp yönetebiliyor; kalıcılık sağlama ve veri toplama işlemleri bu yolla gerçekleştiriliyor.Tencent, sorumlu açıklama sürecinin ardından güvenlik açığını CVE-2026-120422 koduyla kayıt altına aldı ve 29 Ekim 2026'da yayımlanan 16.10 sürümünde etkilenen HTTP isteklerini HTTPS'e taşıyarak açığı kapattı.
Sri Lanka'daki Kumarhane Operatörlerine Yönelik Gözetim
ESET, SlippyNunchucks'ın birden fazla sektördeki kuruluşları ve bireyleri hedef aldığını, ancak Sri Lanka, Hong Kong ve Filipinler'de Çince çevrimiçi bahis platformları işleten bir kuruluşa yönelik kayda değer bir gözetim faaliyeti tespit ettiğini bildirdi. Araştırmacılar bu hedeflemenin, Çin'in kumarhane faaliyetlerine getirdiği kısıtlamalar ve Çin vatandaşlarını yurt dışında kumar oynamaya yönlendirmeye karşı uygulanan cezai yaptırımlar göz önüne alındığında özellikle dikkat çekici olduğunu vurguladı.Sogou Input Method'un bu tür saldırılarda kullanılması ilk kez yaşanmıyor. Gen Digital, Eylül 2026'da aynı uygulamadaki başka bir güvenlik açığının (CVE-2026-51990) UNC3569 tarafından istismar edildiğini ve bu yolla GRAYRABBIT adlı bir arka kapının özel hazırlanmış bir bağlantı aracılığıyla dağıtıldığını açıkladı. Gen Digital'e göre bu açık, uygulamanın sgbiz: özel protokol işleyicisindeki doğrulanmamış komut satırı argüman enjeksiyonu, CEF tabanlı WebView'daki kısıtsız URL yönlendirmesi ve güncel olmayan, korumasız Chromium tarayıcı motorunun (CVE-2021-38003'e karşı savunmasız) bir arada zincirlendiği tek tıklamalık bir istismar içeriyordu.
 Yazılım ve Uygulamalar
 Yazılım ve Uygulamalar
 Yazılım ve Uygulamalar
Yorumlar (0)
Yorum yapmak için giriş yapmalısınız.