
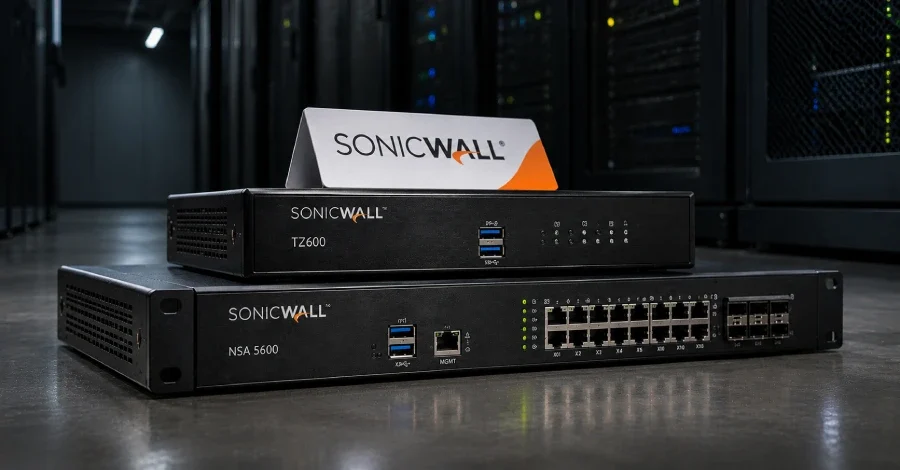
Ağ güvenliği şirketi SonicWall, Generation 6 (Gen 6) güvenlik duvarlarını halen kullanımda tutan tüm müşterilere yönelik acil bir uyarı yayımladı. Şirket, artık aktif olarak desteklenmeyen ve kritik güvenlik açıklarında dahi yama almayan bu cihazların bir an önce emekliye ayrılması ve değiştirilmesi, ayrıca internetin dış hattında açılmamaları çağrısında bulundu. SonicWall, saldırganların otomasyon ve yapay zekayı kullanarak desteklenmeyen uç cihazları her zamankinden daha hızlı biçimde bulup istismar ettiği gerekçesiyle, internete açık Gen 6 güvenlik duvarlarının aktif olarak hedef alınmasını beklediğini açıkladı.
Üst segmentte ise NSa 2650, NSa 3650, NSa 4650, NSa 5650 ve NSa 6650 ile NSa 9250, NSa 9450 ve NSa 9650 modelleri etkileniyor. Gen 6 sanal sürümü olan NSv 10'dan NSv 1600'e kadar olan sürümler, SuperMassive 9200, 9400, 9600 ve 9800 ile NSsp 12800 ve NSsp 12400 modelleri de bu kapsamda. SonicWall, bu cihazların desteklenmiş bir SonicOS 8 işletim sistemi çalıştıran Gen 8 güvenlik duvarlarıyla değiştirilmesini öneriyor.
Bu gelişmenin somut bir göstergesi, Google Mandiant'ın Mart 2026'da yayımladığı M-Trends raporunda yer aldı. Rapora göre bir güvenlik açığının istismar edilmesine kadar geçen ortalama süre negatif bölgeye düştü ve tahmini olarak eksi 7 güne ulaştı. Bu, istismarın ortalama olarak yamanın yayımlanmasından yedi gün önce başladığı anlamına geliyor. Süre, 2018'de 63 gün iken 2024'te eksi 1 güe inmişti.
Google, bu eğilimin tehdit aktörlerinin güvenlik cihazlarına ve ağ altyapısına duyduğu artan ilgiyle birleştiğini vurguluyor. Şirketin değerlendirmesinde, bu varlıkların veri giriş ve çıkış noktalarındaki kritik incelemeyi üstlendiği, dolayısıyla erişim elde edenlere önemli görünürlük ve yetkiler tanıdığı belirtiliyor.
Talos, bu bulgunun ABD Siber Güvenlik ve Altyapı Güvenliği Ajansının (CISA) Bilinen İstismar Edilen Güvenlik Açıkları (KEV) kataloğundaki gerçek dünya eğilimleriyle örtüştüğünü vurguluyor. Katalogdaki verilere göre istismar tutarlı biçimde uç cihazları tercih ediyor; çünkü bu cihazlar internete açık, yama süreçlerinde geride kalabiliyor ve ele geçirildiklerinde doğrudan operasyonel üstünlük sağlıyor.
Hangi Cihazlar Etkileniyor?
Uyarı, SonicOS 6.x işletim sistemini çalıştıran geniş bir ürün yelpazesini kapsıyor. Etkilenen ürünler arasında TZ350, TZ350W, TZ500, TZ500W, TZ400, TZ400W, TZ600, TZ600P, TZ300, TZ300W ve TZ300P dahil olmak üzere TZ serisinin çok sayıda modeli bulunuyor. Küçük ofis segmentindeki SOHO, SOHO W, SOHO 250 ve SOHO 250W ile NSA 2600, NSA 3600, NSA 4600, NSA 5600 ve NSA 6600 modelleri de listede yer alıyor.Üst segmentte ise NSa 2650, NSa 3650, NSa 4650, NSa 5650 ve NSa 6650 ile NSa 9250, NSa 9450 ve NSa 9650 modelleri etkileniyor. Gen 6 sanal sürümü olan NSv 10'dan NSv 1600'e kadar olan sürümler, SuperMassive 9200, 9400, 9600 ve 9800 ile NSsp 12800 ve NSsp 12400 modelleri de bu kapsamda. SonicWall, bu cihazların desteklenmiş bir SonicOS 8 işletim sistemi çalıştıran Gen 8 güvenlik duvarlarıyla değiştirilmesini öneriyor.
Yapay Zeka Destekli Saldırılar İstismar Süresini Eksiye Çekti
SonicWall'ın uyarısının arkasında, uç cihazlara yönelik tehdit ortamındaki hızlı bozulma yatıyor. Son yıllarda tehdit aktörleri, ilk erişim noktası olarak ağ uç cihazlarını giderek daha sık hedef alıyor. Şirkete göre bu tabloyu belirgin biçimde kötüleştiren unsur, saldırganların otomasyon ve yapay zekayı kullanarak interneti desteklenmeyen cihazlar için taraması, yamaları ve güvenlik açığı duyurularını analiz etmesi ve çalışan saldırı kodlarını daha hızlı geliştirmesi.Bu gelişmenin somut bir göstergesi, Google Mandiant'ın Mart 2026'da yayımladığı M-Trends raporunda yer aldı. Rapora göre bir güvenlik açığının istismar edilmesine kadar geçen ortalama süre negatif bölgeye düştü ve tahmini olarak eksi 7 güne ulaştı. Bu, istismarın ortalama olarak yamanın yayımlanmasından yedi gün önce başladığı anlamına geliyor. Süre, 2018'de 63 gün iken 2024'te eksi 1 güe inmişti.
Google, bu eğilimin tehdit aktörlerinin güvenlik cihazlarına ve ağ altyapısına duyduğu artan ilgiyle birleştiğini vurguluyor. Şirketin değerlendirmesinde, bu varlıkların veri giriş ve çıkış noktalarındaki kritik incelemeyi üstlendiği, dolayısıyla erişim elde edenlere önemli görünürlük ve yetkiler tanıdığı belirtiliyor.
Cisco Talos ve CISA Verileri de Aynı Tabloyu Gösteriyor
Cisco Talos'un 2025 Yıl Sonu Değerlendirmesi raporu da uç cihazlara yönelik baskının boyutunu sayılarla ortaya koyuyor. Rapora göre 2025'te keşfedilen CVE'lerin yüzde 23'ü doğrudan VPN cihazları, yeni nesil güvenlik duvarları, yük dengeleyiciler ve yönlendiriciler gibi ağ cihazlarını etkiliyor. Talos, bu sistemlerin kurumsal ortamların çevresinde konumlandığını ve ele geçirilmelerinin kritik ağlara doğrudan erişim sağlayabileceğini belirtiyor.Talos, bu bulgunun ABD Siber Güvenlik ve Altyapı Güvenliği Ajansının (CISA) Bilinen İstismar Edilen Güvenlik Açıkları (KEV) kataloğundaki gerçek dünya eğilimleriyle örtüştüğünü vurguluyor. Katalogdaki verilere göre istismar tutarlı biçimde uç cihazları tercih ediyor; çünkü bu cihazlar internete açık, yama süreçlerinde geride kalabiliyor ve ele geçirildiklerinde doğrudan operasyonel üstünlük sağlıyor.
SonicWall'ın Önerdiği Adımlar: Önce Envanter, Sonra Göç
Gen 6'nın artık aktif destek ve yama almadığı bir ortamda, SonicWall kullanıcıların herhangi bir gecikme yapmaması gerektiğini belirterek bir yol haritası öneriyor. Şirketin ilk önerisi, üretim ortamındaki her Gen 6 güvenlik duvarının envanterlenmesi ve emekliye ayrılması. Bu süreçte internete açık veya uzaktan erişim sağlayan ünitelerin önceliklendirilmesi isteniyor. İkinci adım, bu cihazların SonicOS 8 çalıştıran bir Gen 8 güvenlik duvarıyla değiştirilmesi. Son olarak da kullanıcıların göç planlaması için yetkili bir SonicWall ortağıyla iletişime geçmesi tavsiye ediliyor.Cihaz Değiştirilene Kadar Alınabilecek Önlemler
Güvenlik duvarının değiştirilmesine kadar geçen sürede maruziyeti azaltmak için SonicWall bir dizi ara önlem listeliyor:- WAN yönetiminin devre dışı bırakılması (WAN arayüzlerinde HTTPS, SSH ve SNMP).
- SSL VPN'in kapatılması ya da bilinen kaynak adresleriyle sınırlandırılması.
- Kalan tüm uzaktan erişim ve yönetici hesaplarında çok faktörlü kimlik doğrulamanın zorunlu hale getirilmesi ve yerel parolaların sıfırlanması.
- Kullanılmayan hizmetlerin ve arayüzlerin devre dışı bırakılması.
- Logların yakından izlenmesi; olağandışı oturum açmaları, yapılandırma değişiklikleri ve trafiklere karşı dikkatli olunması.
 Yazılım ve Uygulamalar
 Yazılım ve Uygulamalar
 Yazılım ve Uygulamalar
Yorumlar (0)
Yorum yapmak için giriş yapmalısınız.