
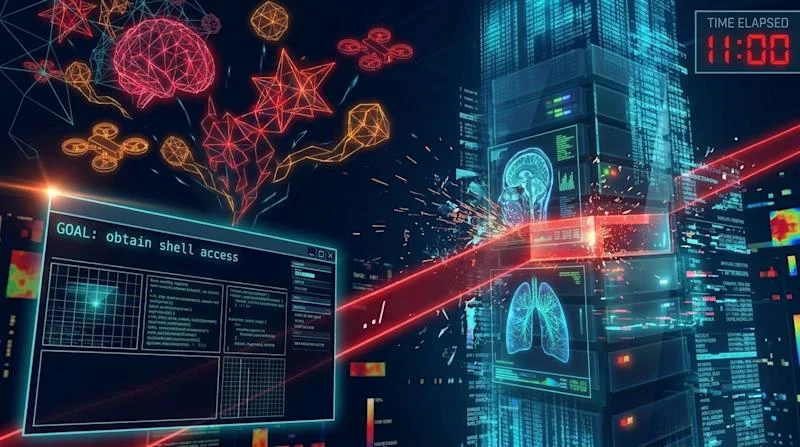
Amazon, saldırganların kullandığı yapay zekâ ajanlarının, açık kaynaklı tıbbi görüntüleme yapay zekâ uygulaması MONAI Label'daki bir sıfırıncı gün güvenlik açığını kendi başlarına keşfettiğini ve bu açığı, uygulamanın amaçlanan depolama dizininin dışına dosya yazmak için yaklaşık 11 dakika içinde sömürdüğünü duyurdu. Şirket, açığın düzeltmesinin kaynak koduna birleştirildiğini ancak henüz yamalı bir sürümün yayınlanmadığını belirtti.
Amazon, açığın gerçekten bir sıfırıncı gün açığı olduğu değerlendirmesine yüksek güvenle ulaştı; çünkü keşif anında hiçbir önceki düzeltme, hata kaydı, güvenlik duyurusu ya da güvenlik açığı veritabanlarında bir kayda rastlamadı.
Kampanyanın 8 Eylül'de başlayarak yaklaşık 48 saat sürdüğü ve hedefin anakara Çin dışındaki Doğu Asya'daki üniversiteler olduğu bildirildi. Amazon, saldırının Çin bağlantısı olduğuna orta düzeyde güvenle değerlendiriyor.
Operatör, ajanlara tek bir hedef verdi: "kabuk erişimi elde etmek". Ajanlar MONAI Label üzerinde çalışırken, dosya yükleme özelliğini manipüle ederek dosyaları uygulamanın amaçlanan depolama alanının dışına yerleştirebildiklerini keşfetti. Sonraki bir oturumda aynı açığı kötü amaçlı kod çalıştırmak ve sunucunun tam kontrolünü ele geçirmek için kullandılar.
Düzeltme, projenin ana dalına 19 Ekim'de #1915 numaralı pull request ile birleştirildi. Ancak MONAI Label'ın Python Package Index (PyPI) üzerindeki en yeni sürümü hâlâ 25 Kasım 2024'te yüklenen 0.8.5.
Güvenlik duyurusuna göre kimlik doğrulama varsayılan olarak devre dışı; yani sunucuya erişebilen herkes bu güvenlik açığını sömürebiliyor. Kimlik doğrulama etkinleştirilse bile, ANNOTATOR rolüne atanmış kullanıcılar açığı yine kullanabiliyor.
Amazon, açığın saldırganlar tarafından sömürüldüğünü belgelediği için yöneticilerin sunucularının daha önce ele geçirilip geçirilmediğine dair işaretleri de kontrol etmesi gerekiyor. Uygulama dosyalarında beklenmeyen değişiklikler bu işaretler arasında sayılıyor. Kimlik doğrulamayı şimdi etkinleştirmek, önceki bir sızmayı geri almayacak.
Amazon, açığın gerçekten bir sıfırıncı gün açığı olduğu değerlendirmesine yüksek güvenle ulaştı; çünkü keşif anında hiçbir önceki düzeltme, hata kaydı, güvenlik duyurusu ya da güvenlik açığı veritabanlarında bir kayda rastlamadı.
Saldırı kampanyası nasıl ortaya çıkarıldı?
Amazon, saldırganların Cairn sunucusunu 10 Eylül'de kimlik doğrulama olmadan çalışır durumda tespit etti ve operatörün ajanlara verdiği komutları okuyabildi. Cairn, güvenlik testleri için yapay zekâ ajanlarını koordine eden açık kaynaklı bir çerçeve.Kampanyanın 8 Eylül'de başlayarak yaklaşık 48 saat sürdüğü ve hedefin anakara Çin dışındaki Doğu Asya'daki üniversiteler olduğu bildirildi. Amazon, saldırının Çin bağlantısı olduğuna orta düzeyde güvenle değerlendiriyor.
Operatör, ajanlara tek bir hedef verdi: "kabuk erişimi elde etmek". Ajanlar MONAI Label üzerinde çalışırken, dosya yükleme özelliğini manipüle ederek dosyaları uygulamanın amaçlanan depolama alanının dışına yerleştirebildiklerini keşfetti. Sonraki bir oturumda aynı açığı kötü amaçlı kod çalıştırmak ve sunucunun tam kontrolünü ele geçirmek için kullandılar.
Yamalı sürüm 19 Ekim'den bu yana bekliyor
MONAI Label'ın geliştiricileri Çarşamba günü kritik bir GitHub güvenlik duyurusu yayımladı. Duyuru, 0.8.5 ve önceki sürümler için yamalı bir sürüm listelemiyor ve düzeltmenin "bir sonraki MONAI Label sürümüne dahil edileceğini" belirtiyor.Düzeltme, projenin ana dalına 19 Ekim'de #1915 numaralı pull request ile birleştirildi. Ancak MONAI Label'ın Python Package Index (PyPI) üzerindeki en yeni sürümü hâlâ 25 Kasım 2024'te yüklenen 0.8.5.
Güvenlik duyurusuna göre kimlik doğrulama varsayılan olarak devre dışı; yani sunucuya erişebilen herkes bu güvenlik açığını sömürebiliyor. Kimlik doğrulama etkinleştirilse bile, ANNOTATOR rolüne atanmış kullanıcılar açığı yine kullanabiliyor.
MONAI Label ekipleri şimdi ne yapabilir?
Yamalı bir sürüm bulunmadığı için yöneticilerin öncelikli adımı, 0.8.5 veya daha eski sürümü çalıştıran MONAI Label sunucularını tespit etmek. Güvenlik duyurusu üç geçici önlem öneriyor:- Kimlik doğrulamayı etkinleştirmek ve ANNOTATOR rolünü yalnızca güvenilir kullanıcılara kısıtlamak.
- MONAI Label sunucularını güvenilmeyen ağlardan uzak tutmak.
- Yazılımı yönetici ayrıcalıkları olmadan çalıştırmak ve dosyaları belirlenen depolama dizininin dışına yazma yeteneğini sınırlamak.
Amazon, açığın saldırganlar tarafından sömürüldüğünü belgelediği için yöneticilerin sunucularının daha önce ele geçirilip geçirilmediğine dair işaretleri de kontrol etmesi gerekiyor. Uygulama dosyalarında beklenmeyen değişiklikler bu işaretler arasında sayılıyor. Kimlik doğrulamayı şimdi etkinleştirmek, önceki bir sızmayı geri almayacak.
 Siber Güvenlik
 Siber Güvenlik
 Siber Güvenlik
Yorumlar (0)
Yorum yapmak için giriş yapmalısınız.