
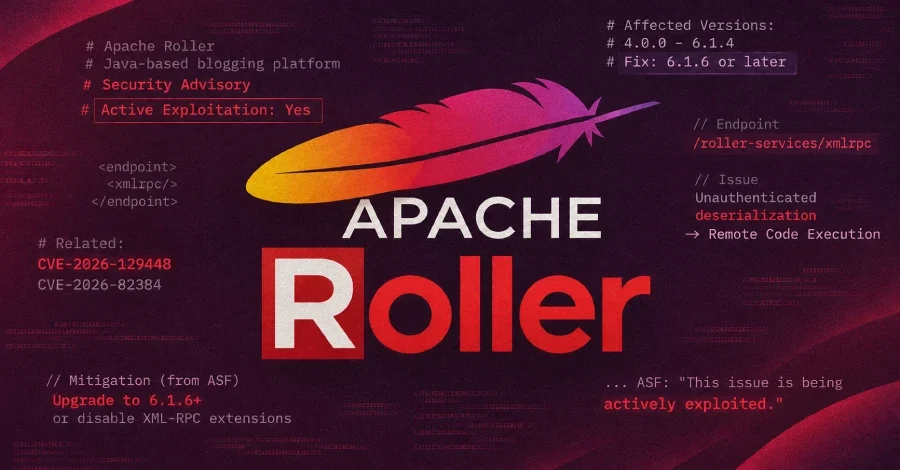
Açık kaynak ve Java tabanlı bir blog platformu olan Apache Roller'da tespit edilen kritik güvenlik açığının, siber saldırganlar tarafından aktif biçimde sömürüldüğü açıklandı. Apache Yazılım Vakfı (ASF), CVE-2026-129448 numarasıyla takip edilen ve CVSS puanı 9.8 olan açığın, XML-RPC uç noktasında kimlik doğrulamasız gerçekleşen veri deserileştirme (deserialization) zafiyeti nedeniyle uzaktan kod yürütmeye yol açabildiğini bildirdi.
Proje sorumluları, açığın teknik detaylarını resmi duyuruda şöyle açıkladı: "Apache Roller'ın 4.0.0 ile 6.1.4 arasındaki sürümlerinde güvenilmeyen verilerin deserileştirilmesi, kimlik doğrulaması yapmamış uzak bir saldırganın keyfi kod çalıştırmasına olanak tanıyor. XML-RPC uç noktası, tedarikçi uzantı türlerini kabul ediyor ve bunları, talebi gönderen kişinin kimliğini doğrulamadan önce deserileştiriyor."
ASF, söz konusu güvenlik açığının aktif olarak sömürüldüğünü doğrulamasına rağmen, saldırıların teknik olarak nasıl gerçekleştirildiği ya da hangi kurum ve kullanıcıların hedef alındığı konusunda herhangi bir ayrıntı paylaşmadı.
Bu durum, platformu Eylül yamasından sonra güncelleyen bazı kullanıcıların bile risk altında kalabileceğini gösteriyor; zira yeni duyuruda etkilenen aralığın 4.0.0'dan 6.1.4'e kadar uzandığı, sorunun 6.1.5 sürümüne karşı da geçmişte listelendiği belirtiliyor. Kesin çözüm, 6.1.6 ve sonraki bir sürüme geçmek.
Vakıf, yönetim arayüzünden XML-RPC'yi kapatmanın tek başına yeterli olmadığı konusunda da net bir uyarıda bulunuyor: "Yönetim arayüzünde XML-RPC'yi devre dışı bırakmak yeterli değil, çünkü eski sürümler bu ayarı kontrol etmeden önce isteği deserileştiriyor." Bu açıklama, yönetici panelinden görünürde kapatılmış bir özelliğin, eski sürümlerde saldırganları durdurmadığını açıkça ortaya koyuyor.
Proje sorumluları, açığın teknik detaylarını resmi duyuruda şöyle açıkladı: "Apache Roller'ın 4.0.0 ile 6.1.4 arasındaki sürümlerinde güvenilmeyen verilerin deserileştirilmesi, kimlik doğrulaması yapmamış uzak bir saldırganın keyfi kod çalıştırmasına olanak tanıyor. XML-RPC uç noktası, tedarikçi uzantı türlerini kabul ediyor ve bunları, talebi gönderen kişinin kimliğini doğrulamadan önce deserileştiriyor."
Açık Neden Kimlik Doğrulamayı Aşıyor?
Zafiyetin en dikkat çekici yanı, saldırganın sistemde geçerli bir hesaba sahip olmasına gerek olmaması. XML-RPC uç noktasının, isteğin kimliğini kontrol etmeden önce tedarikçi uzantı türlerini deserileştirme işlemine tabi tutması, kimlik doğrulama katmanının bu saldırı yolunda devre dışı kalmasına neden oluyor. Bu sayede kimliği doğrulanmamış uzak bir saldırgan, hedef sunucuda keyfi kod çalıştırma imkânı bulabiliyor.ASF, söz konusu güvenlik açığının aktif olarak sömürüldüğünü doğrulamasına rağmen, saldırıların teknik olarak nasıl gerçekleştirildiği ya da hangi kurum ve kullanıcıların hedef alındığı konusunda herhangi bir ayrıntı paylaşmadı.
2026 Eylülünde Yamalanan Açıkla Bağlantısı
Apache Yazılım Vakfı'nın duyurusunda dikkat çeken bir başka nokta, CVE-2026-129448'in daha önce raporlanan bir açıkla aynı olması. Vakıf, yeni numaralandırılan zafiyetin, 2026 Eylül ayında yamalanan ve yine 9.8 CVSS puanına sahip CVE-2026-82384 ile aynı sorun olduğunu belirtti. Eylül ayındaki düzeltmenin yayınlanmasında yalnızca Apache Roller 6.1.5 sürümünün etkilenen sürüm olarak listelendiği hatırlatıldı.Bu durum, platformu Eylül yamasından sonra güncelleyen bazı kullanıcıların bile risk altında kalabileceğini gösteriyor; zira yeni duyuruda etkilenen aralığın 4.0.0'dan 6.1.4'e kadar uzandığı, sorunun 6.1.5 sürümüne karşı da geçmişte listelendiği belirtiliyor. Kesin çözüm, 6.1.6 ve sonraki bir sürüme geçmek.
Açığı Kim Buldu?
Güvenlik araştırmacısı n0mi1k, açığın keşfiyle anılan isim olarak öne çıkarken, Matt Raible da açığı rapor etmesi nedeniyle teşekkür edilen isimler arasında yer aldı. Vakıf, her iki araştırmacıya da duyurusunda atıf yaptı.Kalıcı Çözüm: Apache Roller 6.1.6
ASF, kullanıcılarına öncelikli olarak Apache Roller 6.1.6 veya daha yeni bir sürüme yükseltmelerini öneriyor. Bu sürümde uzantı türleri devre dışı bırakılıyor ve XML-RPC özelliği kapalıyken XML-RPC istekleri reddediliyor. Böylece deserileştirme işleminin kimlik doğrulamadan önce yapılmasına olanak tanıyan koşullar ortadan kaldırılmış oluyor.Derhal Güncelleme Yapamayanlar İçin Geçici Önlemler
Acil olarak yama uygulanamayan ortamlarda vakıf, iki alternatif geçici önlem sıralıyor:- WEB-INF/web.xml dosyasında "enabledForExtensions" parametresinin "false" olarak ayarlanması
- "/roller-services/xmlrpc" servlet eşlemesinin kaldırılması
Vakıf, yönetim arayüzünden XML-RPC'yi kapatmanın tek başına yeterli olmadığı konusunda da net bir uyarıda bulunuyor: "Yönetim arayüzünde XML-RPC'yi devre dışı bırakmak yeterli değil, çünkü eski sürümler bu ayarı kontrol etmeden önce isteği deserileştiriyor." Bu açıklama, yönetici panelinden görünürde kapatılmış bir özelliğin, eski sürümlerde saldırganları durdurmadığını açıkça ortaya koyuyor.
Önceki Yama Neden Yeterli Olmadı?
Sorunun Eylül 2026'da CVE-2026-82384 numarasıyla yamalanmış olmasına karşın ASF'nin şimdi yeni bir CVE numarasıyla yeniden duyuru yapması ve aktif sömürü uyarısı getirmesi, önceki düzeltmenin tüm risk yüzeyini kapatmadığına işaret ediyor. Vakıf, önceki duyuruda yalnızca 6.1.5'i etkilenen sürüm olarak listelemişti; güncel duyuruda ise 4.0.0'dan 6.1.4'e kadar geniş bir sürüm aralığının zafiyetten etkilendiği açıkça belirtiliyor. Kurumların sadece sürüm numarasına bakmak yerine, XML-RPC uç noktasının gerçekten kapalı olduğundan emin olmaları gerekiyor.Yöneticiler Ne Yapmalı?
Bu uyarının ardından Apache Roller kurulumlarını işleten yöneticilerin izlemesi gereken yol, kaynakta paylaşılan önerilere göre şu şekilde özetlenebilir:- Platformun en kısa sürede 6.1.6 veya üzeri bir sürüme yükseltilmesi
- Yükseltme hemen yapılamıyorsa web.xml üzerinde "enabledForExtensions" değerinin "false" olarak ayarlanması
- Alternatif olarak "/roller-services/xmlrpc" servlet eşlemesinin kaldırılması ve ardından Roller'ın yeniden başlatılması
- Yalnızca yönetim arayüzünden XML-RPC'nin kapatılmaması; eski sürümlerde bu ayar deserileştirme işleminden sonra kontrol edildiği için koruma sağlamıyor
 Siber Güvenlik
 Siber Güvenlik
 Siber Güvenlik
Yorumlar (0)
Yorum yapmak için giriş yapmalısınız.