
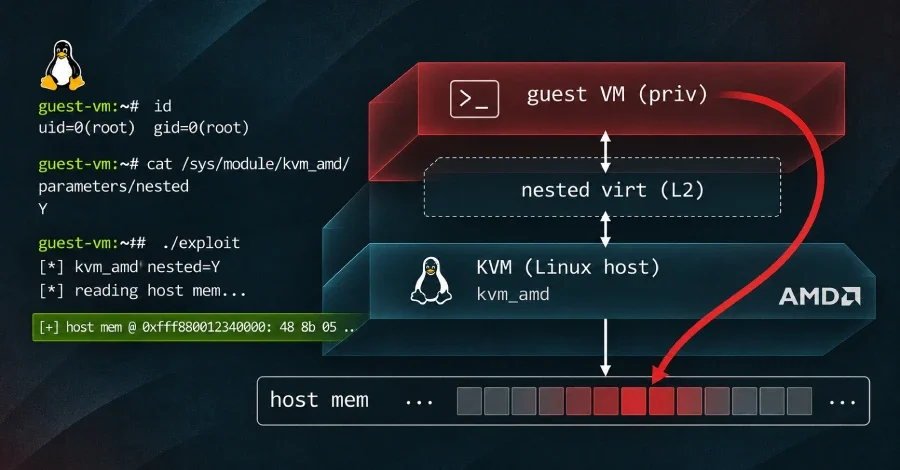
Linux çekirdeğine gömülü hipervizör KVM'de keşfedilen ve CVE-2026-99312 koduyla takip edilen güvenlik açığı, AMD işlemcili ve iç içe sanallaştırmanın etkin olduğu sunucularda konuk sanal makinelerin ana makinenin belleğini okumasına imkân sağladı. Güvenlik şirketi Terra Security'den araştırmacı Oren Yomtov, bulut sağlayıcısı DigitalOcean'ın paylaşımlı sunucularından birinde, kendi sanal makinesinin içinden ana makinenin yaklaşık 127 GB belleğini okumayı başardı. Paylaşılan bir sunucuda bu belleğin, aynı makinede barındırılan diğer müşterilerin sanal makinelerini de kapsayabildiği vurgulanıyor.
Yazma testi ise araştırmacıların kendi donanım altyapısında, başka müşteri bağlantısı olmayan bir AMD sunucusunda gerçekleştirildi. Bu denemede konuk sanal makine, ana çekirdeğin belleğindeki canlı bir sayfaya seçilmiş 32 baytı yazdı ve çekirdeğe yüklenen bir tanık modülü değişikliği doğruladı.
Her iki test de araştırmacıların kontrolündeki sanal makinede root erişimiyle başladı. Bu nokta, açığın saldırı yüzeyini de tanımlıyor: Bir saldırganın yalnızca savunmasız sunucuya ağ üzerinden erişmesi yetmiyor, söz konusu sunucuda çalışan bir konuk sanal makinenin kontrolünü ele geçirmesi gerekiyor.
Intel tabanlı KVM sunucuları bu açıktan etkilenmiyor; çünkü hataya yol açan kod yalnızca KVM'in AMD için iç içe sanallaştırma desteğinde bulunuyor. Araştırmacıların incelediği birçok bulut sağlayıcısının da AMD sistemlerinde iç içe sanallaştırmayı etkinleştirmediği için savunmasız olmadığı belirtildi. Sanallaştırma platformu VirtFusion'ın operatörlerini bilgilendiren paylaşımına göre, açığın araştırma dışında kullanıldığına dair herhangi bir rapor yok; sömürü kodu da yayımlanmadı ve geçmişte bir denemenin tespit edilmesine yönelik bir rehber bulunmuyor.
INIT adı verilen bir sıfırlama sinyali iç içe sanal makineyi durdurduğunda, KVM dış sanal makinenin işaretçisini geri yüklemeyi atlıyor ve bu işaretçi, çekirdeğin zaten serbest bıraktığı bir bellek sayfasını göstermeye devam ediyor. Çekirdek o sayfayı yeniden kullandığında, konuk sanal makine sayfayı kendi seçtiği girdilerle doldurabiliyor ve işlemci bu girdileri gerçek tablo gibi takip ediyor. Sahte girdiler ana makinedeki herhangi bir fiziksel sayfayı işaret edebiliyordu; bu da hiç kendisine tahsis edilmemiş bir konuğun, sunucunun RAM'inin yaklaşık 127 GB'ına ulaşmasını sağladı.
Çarpıcı bir ayrıntı da şu: Hata, bir güvenlik düzeltmesi tarafından yaratıldı. Araştırmacıların aktardığına göre, 2022'de farklı bir iç içe sanallaştırma açığı olan CVE-2022-3344 için yazılan yama, bir sıfırlama yolunu dış sanal makinenin kontrol bloğuna geri çevirdi ancak sayfa tablosu işaretçisini gözden kaçırdı. Bu ihmal, çekirdekte tam dört yıla yakındır duruyordu. Ekip, PatchSlop adını verdikleri önceki çalışmasında da başka açıklara gelen düzeltmelerin çekirdek açıklarının yüzde 3,2'sini oluşturduğunu saptamıştı. Yeni düzeltme, KVM'in bellek yönetimi durumunu her INIT sinyalinde sıfırlamasını sağlıyor.
VirtFusion'ın operatör rehberine göre iç içe sanallaştırma, çekirdeğin kvm_amd modülünde varsayılan olarak açık; bu yüzden ayar bilinçli olarak değiştirilmediyse yamalanmamış bir sunucu risk altında. Kontrol etmek için cat /sys/module/kvm_amd/parameters/nested komutu kullanılabiliyor; değerin 1 veya Y olması iç içe sanallaştırmanın açık olduğunu gösteriyor. Sunucu henüz güncellenemiyorsa ana makinenin modül yapılandırmasına options kvm_amd nested=0 satırı eklenebiliyor ve ardından ana makine yeniden başlatılabiliyor. Ayar, sanal makineler çalışırken değiştirilemiyor; yeni kurulan çekirdek de yeniden başlatma gerçekleşene kadar sunucuyu korumıyor. Doğrulama için uname -r komutuyla sürüm kontrol edilebiliyor ve iç içe sanallaştırma ayarı yeniden okunabiliyor.
Açık Nasıl Bulundu, Sağlayıcı Nasıl Tepki Verdi?
Açığı keşfeden Oren Yomtov, bulguyu DigitalOcean'ın bug bounty programı üzerinden bildirdi. Sağlayıcı, sömürünün kendi sunucularında gerçekten çalıştığını doğruladı ve bulguyu kritik olarak değerlendirdi. Linux KVM'in geliştiricilerine 21 Ekim'de haber verilen hata, 2 Kasım'da yamalandı. Sağlayıcı, kendi altyapısına canlı yama uygulayarak Droplet müşterilerine "Sizin tarafınızdan yapılması gereken bir şey yok" mesajı iletti. Araştırmanın kamuoyuyla paylaşılmasından bir gün önce, Salı günü, düzeltilmiş çekirdekler üst akışa gönderildi.Testte Ne Oldu: 127 GB Bellek ve Bir Yazma Denemesi
DigitalOcean'ın dün yayımladığı açıklama gönderisinde aktarılan detaylara göre, şirketin Droplet sunucularından birinde yapılan ilk denemede geri dönen verinin en başında ana makinenin çekirdek sürüm bilgisi geldi; ardından ana makinenin yaklaşık 127 GB RAM'i, salt okunur olarak eşlenmiş biçimde araştırmacıların erişimine açıldı.Yazma testi ise araştırmacıların kendi donanım altyapısında, başka müşteri bağlantısı olmayan bir AMD sunucusunda gerçekleştirildi. Bu denemede konuk sanal makine, ana çekirdeğin belleğindeki canlı bir sayfaya seçilmiş 32 baytı yazdı ve çekirdeğe yüklenen bir tanık modülü değişikliği doğruladı.
Her iki test de araştırmacıların kontrolündeki sanal makinede root erişimiyle başladı. Bu nokta, açığın saldırı yüzeyini de tanımlıyor: Bir saldırganın yalnızca savunmasız sunucuya ağ üzerinden erişmesi yetmiyor, söz konusu sunucuda çalışan bir konuk sanal makinenin kontrolünü ele geçirmesi gerekiyor.
Intel tabanlı KVM sunucuları bu açıktan etkilenmiyor; çünkü hataya yol açan kod yalnızca KVM'in AMD için iç içe sanallaştırma desteğinde bulunuyor. Araştırmacıların incelediği birçok bulut sağlayıcısının da AMD sistemlerinde iç içe sanallaştırmayı etkinleştirmediği için savunmasız olmadığı belirtildi. Sanallaştırma platformu VirtFusion'ın operatörlerini bilgilendiren paylaşımına göre, açığın araştırma dışında kullanıldığına dair herhangi bir rapor yok; sömürü kodu da yayımlanmadı ve geçmişte bir denemenin tespit edilmesine yönelik bir rehber bulunmuyor.
Hatanın Kökeni: 2022'deki Bir Güvenlik Yaması
Terra'nın Çarşamba günü yayımladığı teknik analiz, bir işaretçinin serbest bırakılmış belleği göstermeye devam etmesinden kaynaklanan klasik bir kullanım sonrası serbest bırakma (use-after-free) senaryosunu tarif ediyor. KVM, her sanal makinenin bellek adreslerini ana makinenin gerçek belleğine çeviren iç içe sayfa tablosu adı verilen bir tablo ile sanal makineleri birbirinden ayırıyor. İşlemci bu tabloyu, her sanal CPU için tutulan bir işaretçi aracılığıyla buluyor. Bazı sunucularda bir sanal makinenin kendi içinde başka bir sanal makine çalıştırmasına, yani iç içe sanal makinelere izin veriliyor.INIT adı verilen bir sıfırlama sinyali iç içe sanal makineyi durdurduğunda, KVM dış sanal makinenin işaretçisini geri yüklemeyi atlıyor ve bu işaretçi, çekirdeğin zaten serbest bıraktığı bir bellek sayfasını göstermeye devam ediyor. Çekirdek o sayfayı yeniden kullandığında, konuk sanal makine sayfayı kendi seçtiği girdilerle doldurabiliyor ve işlemci bu girdileri gerçek tablo gibi takip ediyor. Sahte girdiler ana makinedeki herhangi bir fiziksel sayfayı işaret edebiliyordu; bu da hiç kendisine tahsis edilmemiş bir konuğun, sunucunun RAM'inin yaklaşık 127 GB'ına ulaşmasını sağladı.
Çarpıcı bir ayrıntı da şu: Hata, bir güvenlik düzeltmesi tarafından yaratıldı. Araştırmacıların aktardığına göre, 2022'de farklı bir iç içe sanallaştırma açığı olan CVE-2022-3344 için yazılan yama, bir sıfırlama yolunu dış sanal makinenin kontrol bloğuna geri çevirdi ancak sayfa tablosu işaretçisini gözden kaçırdı. Bu ihmal, çekirdekte tam dört yıla yakındır duruyordu. Ekip, PatchSlop adını verdikleri önceki çalışmasında da başka açıklara gelen düzeltmelerin çekirdek açıklarının yüzde 3,2'sini oluşturduğunu saptamıştı. Yeni düzeltme, KVM'in bellek yönetimi durumunu her INIT sinyalinde sıfırlamasını sağlıyor.
Ciddiyet Puanlarında Uyumsuzluk
Açığın ne kadar riskli olduğu konusunda değerlendirmeler birbirinden ayrılıyor. Linux çekirdeğinin CVE ekibi açığı 10 üzerinden 8,8 puanla işaretliyor ve gizlilik, bütünlük ile erişilebilirlik üzerindeki etkisini yüksek olarak tanımlıyor. Buna karşılık Red Hat'in ön güvenlik değerlendirmesi açığı 5,6 puanla Orta düzeyde sınıflandırıyor ve etkiyi yalnızca hizmet reddi olarak ele alıyor. DigitalOcean ise kendi paylaşımlı bulut ortamı için bulguyu kritik kabul etti.Dağıtım Çekirdeklerinde Yama Henüz Yaygın Değil
Düzeltme, Salı günü üst akışta kararlı sürüm 7.3.5 ile uzun vadeli sürümler 6.18.64 ve 6.12.118'e ulaştı. Etkilenen kodun tarihi geriye gidiyor: Kod 2022'de 6.1 çekirdeğine girdi ve 5.15.81 ile 6.0.11 sürümlerine taşındı; dolayısıyla eski çekirdek hatları ve bunlar üzerine inşa edilen dağıtım çekirdekleri de etki alanında. Yayımlandığı sırada dağıtım çekirdeklerinin çoğunda düzeltme henüz yok. Debian'ın güvenlik takibi, tüm sürümlerindeki çekirdekleri savunmasız listeliyor ve düzeltmeyi yalnızca kararsız (unstable) dalda gösteriyor. Ubuntu'nun CVE takibi açığı Yüksek olarak derecelendiriyor ve sabitlenmiş bir paket yayımlanmadığını belirtiyor. Red Hat, Enterprise Linux 9 ve 10 çekirdeklerini etkilenen olarak listeliyor ve düzeltmeyi erteliyor; Enterprise Linux 8 çekirdeği ise etkilenmeyen durumda.Kendi Sunucusunu İşletenler Ne Yapmalı?
Düzeltme ana makinenin çekirdeğinde yaşıyor. Sanal makinelerin içindeki işletim sistemlerini güncellemek hiçbir şeyi değiştirmiyor; ana makine, yeniden başlatılana kadar eski çekirdekle çalışmaya devam ediyor. Sabitlenmiş bir ana makine çekirdeği kurulana ve ana makine yeniden başlatılana kadar tek kullanılabilir koruma, iç içe sanallaştırmayı kapatmak. Bu, ilgili yolu tamamen kapatıyor ancak sanal makineler artık kendi içinde başka sanal makineler çalıştıramıyor; bu yüzden değişiklikten önce bu özelliğe bağımlı kiracilerin uyarılması gerekiyor.VirtFusion'ın operatör rehberine göre iç içe sanallaştırma, çekirdeğin kvm_amd modülünde varsayılan olarak açık; bu yüzden ayar bilinçli olarak değiştirilmediyse yamalanmamış bir sunucu risk altında. Kontrol etmek için cat /sys/module/kvm_amd/parameters/nested komutu kullanılabiliyor; değerin 1 veya Y olması iç içe sanallaştırmanın açık olduğunu gösteriyor. Sunucu henüz güncellenemiyorsa ana makinenin modül yapılandırmasına options kvm_amd nested=0 satırı eklenebiliyor ve ardından ana makine yeniden başlatılabiliyor. Ayar, sanal makineler çalışırken değiştirilemiyor; yeni kurulan çekirdek de yeniden başlatma gerçekleşene kadar sunucuyu korumıyor. Doğrulama için uname -r komutuyla sürüm kontrol edilebiliyor ve iç içe sanallaştırma ayarı yeniden okunabiliyor.
 Yazılım ve Uygulamalar
 Yazılım ve Uygulamalar
 Yazılım ve Uygulamalar
Yorumlar (0)
Yorum yapmak için giriş yapmalısınız.