
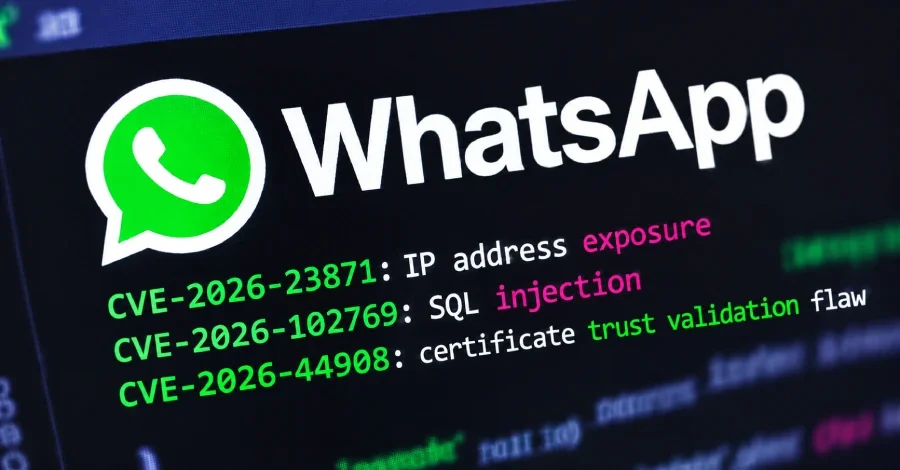
Meta bünyesindeki WhatsApp, uygulamasında tespit edilen üç güvenlik açığını giderdi. Bunlardan biri, Android uygulamasını etkileyen ve şirketin dolandırıcılık mesajlarıyla bağlantılı olarak kötüye kullanılmış olabileceğinden şüphelendiği bir hata. Açık, CVE-2026-23871 takip numarasıyla izleniyor ve 2.26.17.4 öncesindeki sürümlerdeki Android için WhatsApp ile Android için WhatsApp Business uygulamalarında, harici reklam yanıtı URL'lerinin eksik doğrulanması olarak tanımlanıyor.
Açığı WhatsApp Güvenlik Ekibi'nden iç araştırmacılar keşfetti ve bildirdi. Yorum talebi üzerine bir WhatsApp sözcüsü The Hacker News'a, açığın bir dolandırıcılık kampanyasının engellenmesi sırasında keşfedildiğini söyledi. Sözcü, "Bir dolandırıcının, dolandırıcılık mesajını daha inandırıcı göstermek için bunu kullandığına inanıyoruz" ifadesini kullandı. Şirket, bu faaliyetin kapsamını ve girişimlerin başarılı olup olmadığını açıklamadı.
İlginç bir şekilde bu açık, kullanıcı kötü niyetli mesajı aldığı sırada çevrimiçiyse zamanlama tabanlı bir yan kanal aracılığıyla tek bitlik bir bilgi de sızdırabiliyordu. WhatsApp, açığın "kullanıcının sohbet veritabanı hakkında saldırganın sorduğu tek bitlik bilgiyi, çökme kaynaklı teslim makbuzu zamanlama yan kanalı üzerinden" sızdırdığını belirtti. Şirket, bu açığın açıkta (in the wild) istismar edildiğine dair bir kanıt bulunmadığını vurguladı.
Bu açığın başarıyla istismar edilmesi, Meta altyapısı içinde konumlanan kötü niyetli bir aktörün, donanım üreticisinin anahtarıyla imzalanmamış bir Versioned Chip Endorsement Key (VCEK) sertifikası kullanarak donanım güven kökünü atlamasına imkan tanıyabilirdi. Ancak WhatsApp, "Böyle bir VCEK sertifikasının önce WhatsApp Private Processing tarafından kullanılan üçüncü taraf ikili şeffaflık defterinde yayınlanması gerekirdi" diyerek, defterin yayınlanan her VCEK sertifikasının donanım güven köküne bağlandığını gösterdiğini ve istismar olmadığını doğruladığını kaydetti.
IP Bilgisi Nasıl Sızdırılıyordu?
WhatsApp'a göre bu açık, bir saldırganın hazırladığı bir "Click to WhatsApp" reklam yanıt mesajı sohbette görüntülendiğinde, saldırganın kontrolündeki bir URL'den medya göndermesi durumunda hedef cihazın IP bilgilerini saldırgana ifşa etmesine yol açabiliyordu. Platform, açığın "belirli spam mesajlarla birlikte kötüye kullanılmış olabileceğini" ifade etti.Açığı WhatsApp Güvenlik Ekibi'nden iç araştırmacılar keşfetti ve bildirdi. Yorum talebi üzerine bir WhatsApp sözcüsü The Hacker News'a, açığın bir dolandırıcılık kampanyasının engellenmesi sırasında keşfedildiğini söyledi. Sözcü, "Bir dolandırıcının, dolandırıcılık mesajını daha inandırıcı göstermek için bunu kullandığına inanıyoruz" ifadesini kullandı. Şirket, bu faaliyetin kapsamını ve girişimlerin başarılı olup olmadığını açıklamadı.
Sipariş Detayı Mesajıyla Dosya Silme: CVE-2026-102769
Giderilen diğer iki açıktan biri, 2.26.35.74 öncesi Android sürümlerini etkileyen CVE-2026-102769. Bu SQL enjeksiyonu açığı, alıcı resmi olmayan bir istemciden gönderilen özel hazırlanmış bir "sipariş detayları" mesajına dokunduğunda ortaya çıkıyor ve cihazda yerel olarak depolanan WhatsApp dosyalarının silinmesine neden olabiliyordu.İlginç bir şekilde bu açık, kullanıcı kötü niyetli mesajı aldığı sırada çevrimiçiyse zamanlama tabanlı bir yan kanal aracılığıyla tek bitlik bir bilgi de sızdırabiliyordu. WhatsApp, açığın "kullanıcının sohbet veritabanı hakkında saldırganın sorduğu tek bitlik bilgiyi, çökme kaynaklı teslim makbuzu zamanlama yan kanalı üzerinden" sızdırdığını belirtti. Şirket, bu açığın açıkta (in the wild) istismar edildiğine dair bir kanıt bulunmadığını vurguladı.
Meta AI Altyapısını Etkileyen Sertifika Doğrulama Açığı
Üçüncü açık olan CVE-2026-44908, Meta AI'nın gizli bilgi işlem altyapısı için WhatsApp'ın sertifika doğrulama mekanizmasındaki bir güven doğrulama hatası. Açık; 2.26.24.72 öncesi iOS için WhatsApp, 2.26.23.72 öncesi iOS için WhatsApp Business ve Mac için WhatsApp masaüstü sürümü, 2.26.23.74 öncesi Android için WhatsApp ve 2.26.23.70 öncesi Android için WhatsApp Business uygulamalarını etkiliyor.Bu açığın başarıyla istismar edilmesi, Meta altyapısı içinde konumlanan kötü niyetli bir aktörün, donanım üreticisinin anahtarıyla imzalanmamış bir Versioned Chip Endorsement Key (VCEK) sertifikası kullanarak donanım güven kökünü atlamasına imkan tanıyabilirdi. Ancak WhatsApp, "Böyle bir VCEK sertifikasının önce WhatsApp Private Processing tarafından kullanılan üçüncü taraf ikili şeffaflık defterinde yayınlanması gerekirdi" diyerek, defterin yayınlanan her VCEK sertifikasının donanım güven köküne bağlandığını gösterdiğini ve istismar olmadığını doğruladığını kaydetti.
 Yazılım ve Uygulamalar
 Yazılım ve Uygulamalar
 Yazılım ve Uygulamalar
Yorumlar (0)
Yorum yapmak için giriş yapmalısınız.