
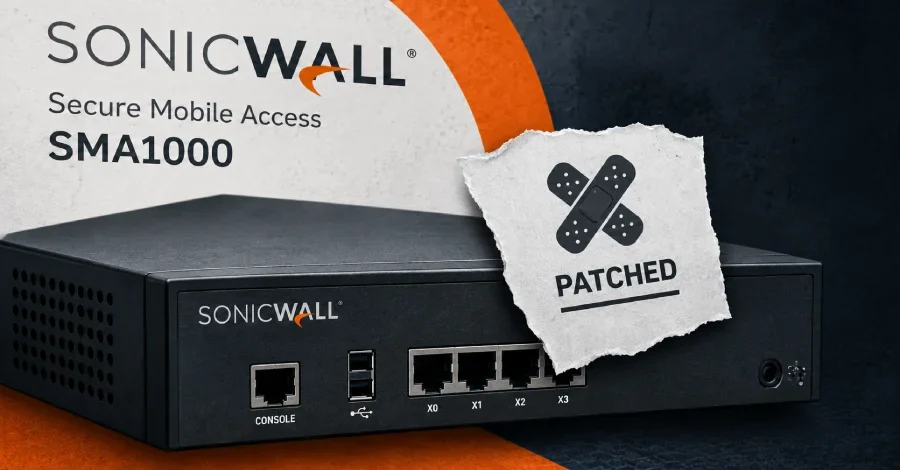
SonicWall, uzaktan çalışanlara şirket ağı ve uygulamalarına erişim sağlayan SMA1000 cihazlarını etkileyen dört güvenlik açığı için hotfix yayınladı. Açıkların en ağırı, kimlik doğrulaması olmadan istismar edilebilen ve CVSS ölçeğinde 10.0 puanla derecelendirilen bir sunucu taraflı istek sahteciliği (SSRF) zafiyeti. Şirket, 6 Ekim tarihli güvenlik danışma notunda dört açığın da istismar edildiğine dair bir kanıta rastlanmadığını bildirdi.
Hotfix, SMA1000 ailesindeki belirli platform ve sürümleri kapsıyor. Güncelleme MySonicWall portalı üzerinden dağıtılıyor, kurulum tamamlandığında cihaz yeniden başlatılıyor ve SonicWall bu sürüm için herhangi bir geçici çözüm listelemiyor. SSL-VPN kullanan SonicWall güvenlik duvarları ile SMA 100 Serisi cihazların bu açıklardan etkilenmediği açıklandı.
Bu yolu kötüye kullanan bir saldırgan, danışma notundaki ifadeyle "dahili işlevlere ulaşabilir ve yetkisiz işlemler gerçekleştirebilir." SonicWall, hangi işlevlerin hedef alınabileceğine dair ayrıntı paylaşmadı. Şirketin derecelendirmesine göre bu SSRF açığı CVSS 10.0 puanına sahip ve uzaktan, kimlik doğrulaması olmadan tetiklenebiliyor.
SonicWall, bu açığın tek başına ne ölçüde sistem kontrolüne yol açabileceğine dair bir açıklama yapmadı. Ayrıca yeni SSRF açığının, aynı danışma notundaki diğer üç açıkla birlikte zincirlenip zincirlenemeyeceğine ilişkin bir değerlendirme de paylaşılmadı.
Hotfix MySonicWall portalı üzerinden temin ediliyor. Kurulumun ardından cihaz yeniden başlatılıyor. SonicWall, bu dört açık için uygulanabilecek bir geçici çözüm (workaround) listelemedi.
Her iki duyuruda da SonicWall, açıkların sahada istismar edildiğini araştırmalarla doğruladığını açıklamıştı. Temmuz ayındaki açıklamada "çok sayıda vaka", Eylül ayındaki açıklamada ise "bir vaka" ifadesi kullanıldı. Her iki çift de benzer bir yapıdaydı: biri kimlik doğrulaması gerektirmeyen SSRF, diğeri ise oturum açmış bir yöneticinin cihaz üzerinde komut çalıştırmasına olanak tanıyan açık.
SonicWall, Temmuz ve Eylül aylarında duyurulan bu iki çifti kendi personelinin bulduğunu belirtmişti. Yeni duyurulan dört açıkta ise dış araştırmacılara atıf yapıldı.
Temmuz ayındaki saldırılarda CVE-2026-15409'un nasıl kullanıldığına dair Rapid7'nin analizi de kaynak içerikte yer aldı. Buna göre kimlik doğrulaması olmayan bir saldırgan, yalnızca cihaz içinden yanıt veren servislere tünel açabildi. Ardından komut çalıştırıp CVE-2026-15410'u kullanarak kök erişimi elde etti ve cihazın tam kontrolünü ele geçirdi.
SonicWall, yeni SSRF açığı CVE-2026-102255'in diğer üç açıkla aynı şekilde birleştirilip birleştirilemeyeceğine dair bir açıklama yapmadı.
Temmuz ve Eylül danışma notlarında SonicWall, müşterilerine cihazlarını uzlaşma göstergeleri (indicators of compromise) açısından kontrol etmelerini, herhangi bir bulgu varsa cihazı yeniden imajlamalarını veya yeniden dağıtmalarını, kullanıcı ve yönetici parolalarını değiştirmelerini ve tek seferlik giriş kodları için kullanılan TOTP jetonlarını sıfırlamalarını önermişti. Dört yeni açık için ise böyle bir kontrol veya kurtarma talimatı verilmedi.
Hotfix, SMA1000 ailesindeki belirli platform ve sürümleri kapsıyor. Güncelleme MySonicWall portalı üzerinden dağıtılıyor, kurulum tamamlandığında cihaz yeniden başlatılıyor ve SonicWall bu sürüm için herhangi bir geçici çözüm listelemiyor. SSL-VPN kullanan SonicWall güvenlik duvarları ile SMA 100 Serisi cihazların bu açıklardan etkilenmediği açıklandı.
En Ağır Açık: WorkPlace'te Kimlik Doğrulama Öncesi SSRF
En ciddi zafiyet CVE-2026-102255 olarak izleniyor. Açık, SMA1000 kullanıcılarının oturum açtığı portal olan WorkPlace bileşeninde bulunuyor. SonicWall'a göre zafiyet, SonicWall üzerinden geçen kasıtsız bir erişim yolundan kaynaklanıyor ve kimlik doğrulaması öncesinde erişilebilir durumda.Bu yolu kötüye kullanan bir saldırgan, danışma notundaki ifadeyle "dahili işlevlere ulaşabilir ve yetkisiz işlemler gerçekleştirebilir." SonicWall, hangi işlevlerin hedef alınabileceğine dair ayrıntı paylaşmadı. Şirketin derecelendirmesine göre bu SSRF açığı CVSS 10.0 puanına sahip ve uzaktan, kimlik doğrulaması olmadan tetiklenebiliyor.
SonicWall, bu açığın tek başına ne ölçüde sistem kontrolüne yol açabileceğine dair bir açıklama yapmadı. Ayrıca yeni SSRF açığının, aynı danışma notundaki diğer üç açıkla birlikte zincirlenip zincirlenemeyeceğine ilişkin bir değerlendirme de paylaşılmadı.
Etkilenen Modeller ve Kapatılan Sürümler
Dört açık da SMA1000 modelleri 6210, 7210 ve 8200v'yi etkiliyor. Etkilenen ve düzeltilen sürümler platform-hotfix numarasına göre ayrılıyor.- Versiyon 12.4.3: 12.4.3-03526 ve daha eski sürümler etkileniyor. 12.4.3-03670 ve üzeri sürümler düzeltilmiş kabul ediliyor.
- Versiyon 12.5.0: 12.5.0-02952 ve daha eski sürümler etkileniyor. 12.5.0-03082 ve üzeri sürümler düzeltilmiş kabul ediliyor.
Hotfix MySonicWall portalı üzerinden temin ediliyor. Kurulumun ardından cihaz yeniden başlatılıyor. SonicWall, bu dört açık için uygulanabilecek bir geçici çözüm (workaround) listelemedi.
Giriş Sonrası Kullanılabilen Diğer Üç Açık
Danışma notuna göre diğer üç zafiyet yalnızca oturum açıldıktan sonra istismar edilebiliyor. İkisi, cihazın yapılandırıldığı Appliance Management Console (AMC) bileşeninde yer alıyor.- CVE-2026-102256: SMA1000 cihazında, bileşeni adlandırılmayan bir işletim sistemi komut enjeksiyonu. Uzaktan kod çalıştırmaya yol açabilir. Erişim için yönetici girişi gerekiyor. SonicWall CVSS puanı 7.8.
- CVE-2026-102257: AMC'de Zip Slip zafiyeti. Saldırgan özel olarak hazırlanmış bir arşivle dosyaları hedef klasörün dışına çıkarabilir ve bu durum uzaktan kod çalıştırmaya yol açabilir. AMC girişi gerekiyor. CVSS puanı 7.2.
- CVE-2026-102258: AMC'de depolanmış siteler arası betik çalıştırma (stored XSS). Yönetici girişi gerekiyor. CVSS puanı 5.5.
Bu Yıl Üçüncü Kez 10.0 Puanlı WorkPlace Açığı
SonicWall'ın WorkPlace bileşeninde kimlik doğrulaması gerektirmeyen 10.0 puanlı bir SSRF açığını kapatması bu yıl üçüncü kez yaşanıyor. Şirket daha önce 14 Temmuz'da CVE-2026-15409 ve CVE-2026-15410'u, 1 Eylül'de ise CVE-2026-83548 ve CVE-2026-83549'u duyurmuştu.Her iki duyuruda da SonicWall, açıkların sahada istismar edildiğini araştırmalarla doğruladığını açıklamıştı. Temmuz ayındaki açıklamada "çok sayıda vaka", Eylül ayındaki açıklamada ise "bir vaka" ifadesi kullanıldı. Her iki çift de benzer bir yapıdaydı: biri kimlik doğrulaması gerektirmeyen SSRF, diğeri ise oturum açmış bir yöneticinin cihaz üzerinde komut çalıştırmasına olanak tanıyan açık.
SonicWall, Temmuz ve Eylül aylarında duyurulan bu iki çifti kendi personelinin bulduğunu belirtmişti. Yeni duyurulan dört açıkta ise dış araştırmacılara atıf yapıldı.
Araştırmacılar ve Önceki Saldırıların Yöntemi
SonicWall, dört yeni açığın dış araştırmacılar tarafından bildirildiğini açıkladı. CVE-2026-102255 ve CVE-2026-102256'yı Anthropic'ten Benoît Sevens, diğer iki açığı ise DigitalCanion SA'den Brian Mariani buldu. Mariani'nin bulgularından biri Trend Micro'nun Zero Day Initiative programı üzerinden raporlandı.Temmuz ayındaki saldırılarda CVE-2026-15409'un nasıl kullanıldığına dair Rapid7'nin analizi de kaynak içerikte yer aldı. Buna göre kimlik doğrulaması olmayan bir saldırgan, yalnızca cihaz içinden yanıt veren servislere tünel açabildi. Ardından komut çalıştırıp CVE-2026-15410'u kullanarak kök erişimi elde etti ve cihazın tam kontrolünü ele geçirdi.
SonicWall, yeni SSRF açığı CVE-2026-102255'in diğer üç açıkla aynı şekilde birleştirilip birleştirilemeyeceğine dair bir açıklama yapmadı.
Temmuz ve Eylül danışma notlarında SonicWall, müşterilerine cihazlarını uzlaşma göstergeleri (indicators of compromise) açısından kontrol etmelerini, herhangi bir bulgu varsa cihazı yeniden imajlamalarını veya yeniden dağıtmalarını, kullanıcı ve yönetici parolalarını değiştirmelerini ve tek seferlik giriş kodları için kullanılan TOTP jetonlarını sıfırlamalarını önermişti. Dört yeni açık için ise böyle bir kontrol veya kurtarma talimatı verilmedi.
 Yazılım ve Uygulamalar
 Yazılım ve Uygulamalar
 Yazılım ve Uygulamalar
Yorumlar (0)
Yorum yapmak için giriş yapmalısınız.