
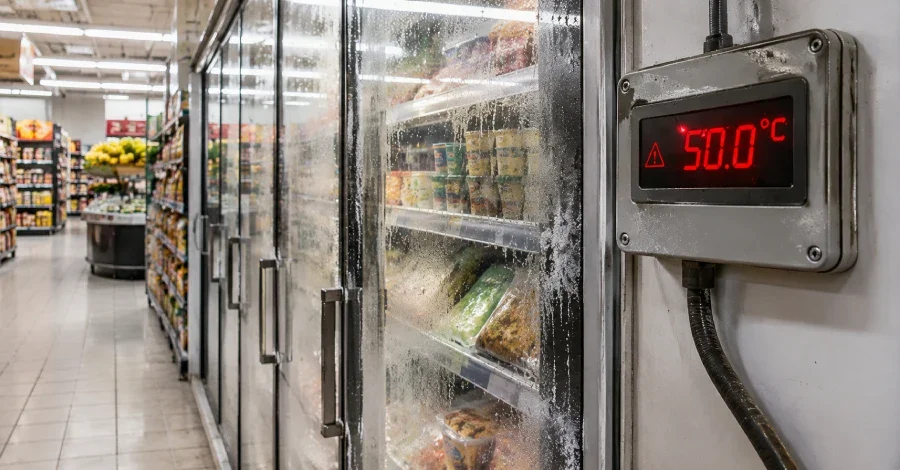
ABD hükümetine bağlı siber güvenlik kurumları, küresel düzeyde sanayi soğutma ve soğuk zincir izleme sistemlerini hedef alan siber saldırı tehdidine ilişkin ortak bir uyarı yayımladı. Yayımlanan genelgeye göre, kötü niyetli aktörler; internete açık veya yama almamış kontrol cihazlarındaki zafiyetleri istismar ederek ayarlamaları uzaktan değiştirebiliyor. Bu müdahale, soğutma ünitelerinin sürekli ısıtma ve çözme moduna geçirilmesine, bunun da depolanan ürünlerde geniş çaplı kayba ve ekipman açısından yangın riskine yol açmasına neden olabiliyor.
Ayrıca, yetkili makamların yayımladığı uyarıda, tüketicilerin güvensiz depolama koşulları altında üretilen veya saklanan ürünleri satın almasının sağlığına zarar verebileceği de belirtiliyor. Hizmet kesintisi ve erişilebilirlik sorunları yaşandığında sıcaklık verilerine ilişkin görünürlüğün kaybedilmesi, operasyonel riski daha da artırıyor. Yetkililer, bu altyapıların gıdaları, ilaçları ve diğer sıcaklık duyarlı ürünleri koruması nedeniyle siber aktörler için cazip hedefler oluşturduğunu ifade ediyor.
Avrupa'daki olaylar kapsamında, Fransa merkezli Fransız Kan Enstitüsü de bir siber güvenlik olayı yaşadığını doğruladı. Yapılan açıklama, soğutma ekipmanı sağlayıcısının sisteminde meydana gelen durumun kan plazması depolanan üç tesisteki sıcaklık ve çözme ayarlarının son derece yüksek seviyelere çıkarılmasına neden olduğunu ortaya koydu.
Censys adlı siber güvenlik verisi platformunun aktardığı bilgilere göre, dünya genelinde hâlâ onlarca Danfoss StoreView ve Copeland/Dixell XWEB örnekleri internete açık şekilde hizmet vermeye devam ediyor. Veriler, Danfoss StoreView cihazlarının internete erişilebilir sayısının 9 Ekim ile 5 Kasım 2026 tarihleri arasında 3.004'ten 708'e gerilediğini, Copeland/Dixell XWEB cihazlarındaysa bu rakamın 3.708'den 2.420'ye düştüğünü gösteriyor. Platforma göre Kuzey Amerika, küresel endüstriyel kontrol sistemleri (ICS) maruziyetinin yaklaşık yüzde 38'ini oluştururken, Avrupa'nın payı yüzde 32'ye, Asya'nın payı yüzde 25'e geriledi. Veriler, bu kaymalara rağmen küresel maruziyetin genel olarak düşmediğine işaret ediyor.
Amerikan kurumları siber riski detaylandırıyor
ABD Siber Güvenlik ve Altyapı Güvenliği Ajansı (CISA), Federal Soruşturma Bürosu (FBI), Sağlık Hizmetleri Bakanlığı (HHS), Tarım Bakanlığı (USDA) ve Ulaştırma Bakanlığı (DOT) tarafından oluşturulan uyarıda, zafiyetleri istismar eden aktörlerin kimlik doğrulama geçişleri, istenmeyen kod enjeksiyonları ve zayıf yapılandırmalardan faydalanarak sistemlere erişim sağladığı vurgulanıyor. Bu tür saldırıların doğrudan sıcaklık değerlerini değiştirdiği, soğutma sistemlerinin hizmet ömrünü kısalttığı ve potansiyel yangın tehlikesi yarattığı kaydediliyor.Ayrıca, yetkili makamların yayımladığı uyarıda, tüketicilerin güvensiz depolama koşulları altında üretilen veya saklanan ürünleri satın almasının sağlığına zarar verebileceği de belirtiliyor. Hizmet kesintisi ve erişilebilirlik sorunları yaşandığında sıcaklık verilerine ilişkin görünürlüğün kaybedilmesi, operasyonel riski daha da artırıyor. Yetkililer, bu altyapıların gıdaları, ilaçları ve diğer sıcaklık duyarlı ürünleri koruması nedeniyle siber aktörler için cazip hedefler oluşturduğunu ifade ediyor.
Avrupa'daki süpermarket zincirleri hedef alındı
Siber saldırıların son haftalarda Avrupa kıtasındaki yüzlerce süpermarketi etkilediği bilgisi paylaşıldı. Saldırılarda, internete açık soğutma kontrol cihazlarındaki zafiyetler istismar edilerek sıcaklıkların 50 dereceye kadar çıkarıldığı ya da soğutma ünitelerinin çözme moduna geçirilerek gıda bozulmalarının ve finansal kayıpların önüne geçilemeyeceği raporlanıyor. Bu olaylardan, Belçika, Estonya, Finlandiya, Fransa, Almanya, İrlanda, İtalya, Lüksemburg, Hollanda, Portekiz, İsveç ve Birleşik Krallık'taki hem büyük perakende zincirlerinin hem de küçük büfe ve kasap işletmelerinin etkilendiği açıklandı.Avrupa'daki olaylar kapsamında, Fransa merkezli Fransız Kan Enstitüsü de bir siber güvenlik olayı yaşadığını doğruladı. Yapılan açıklama, soğutma ekipmanı sağlayıcısının sisteminde meydana gelen durumun kan plazması depolanan üç tesisteki sıcaklık ve çözme ayarlarının son derece yüksek seviyelere çıkarılmasına neden olduğunu ortaya koydu.
Yapılandırma önerileri ve küresel veriler
Yetkili makamlar, bu tür saldırılara karşı savunma kapasitesini artırmak isteyen işletme sahiplerini ve operatörleri çeşitli uygulamalar yapmaya çağırıyor. Bu tavsiyeler arasında güçlü kimlik doğrulama mekanizmaları kullanmak, sistemleri düzenli olarak güncel tutmak, internete erişimi mümkün olan tüm sistemleri tespit etmek ve operasyonel teknoloji (OT) cihazlarını diğer ağlardan izole etmek yer alıyor. Ayrıca varsayılan kullanıcı şifrelerini değiştirmek, eski nesil cihazları devre dışı bırakıp yenisiyle değiştirmek ve gereksiz uzaktan erişim kanallarını kapatmak da öneriliyor.Censys adlı siber güvenlik verisi platformunun aktardığı bilgilere göre, dünya genelinde hâlâ onlarca Danfoss StoreView ve Copeland/Dixell XWEB örnekleri internete açık şekilde hizmet vermeye devam ediyor. Veriler, Danfoss StoreView cihazlarının internete erişilebilir sayısının 9 Ekim ile 5 Kasım 2026 tarihleri arasında 3.004'ten 708'e gerilediğini, Copeland/Dixell XWEB cihazlarındaysa bu rakamın 3.708'den 2.420'ye düştüğünü gösteriyor. Platforma göre Kuzey Amerika, küresel endüstriyel kontrol sistemleri (ICS) maruziyetinin yaklaşık yüzde 38'ini oluştururken, Avrupa'nın payı yüzde 32'ye, Asya'nın payı yüzde 25'e geriledi. Veriler, bu kaymalara rağmen küresel maruziyetin genel olarak düşmediğine işaret ediyor.
 Siber Güvenlik
 Siber Güvenlik
 Siber Güvenlik
Yorumlar (0)
Yorum yapmak için giriş yapmalısınız.