
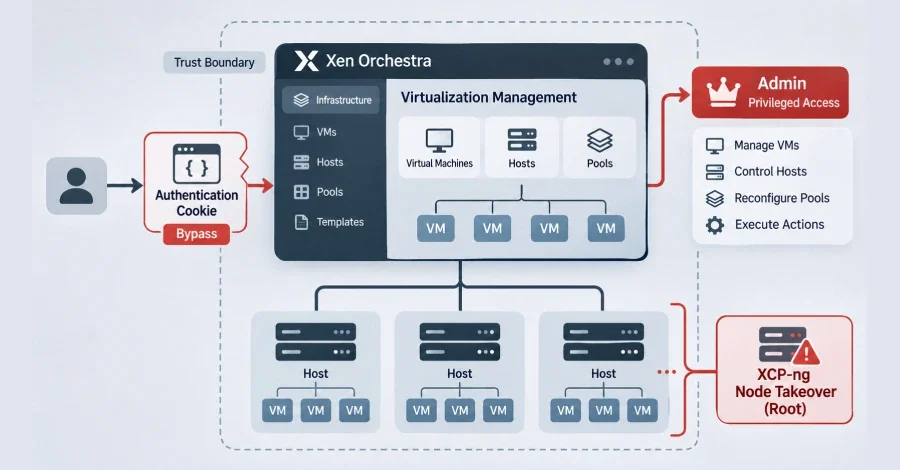
Vates VMS, XO ürününde kritik bir kimlik doğrulama atlatma açığının aktif olarak istismar edildiği konusunda uyarıda bulundu. Şirket, bu zafiyetin henüz bir CVE tanımlayıcısına sahip olmadığını ve VSA-2026-062 olarak izlendiğini açıkladı. Açık; özel biçimde hazırlanmış bir cookie yoluyla kimlik doğrulamayı atlatmayı, bu yetkiyle “Admin” ayrıcalığında işlem yürütmeyi, yönetilen havuzlarda keyfi kod çalıştırma ve XCP-ng sunucularında kök yetkisiyle tam ele geçirme imkânı veriyor.
Şirket, bu istismarın 91.211.251[.]112:8001 IP adresi ve ustar3rqxgnskzgnwkgpofgtvxevm6cx3lxdbwt4mndtveqyaohid[.]onion:3333 TOR alan adından bir tehdit aktörünün yürüttüğü aktiviteyle bağdaştığını belirtti. Bu IP adresi, VirusTotal üzerinde RedLine Stealer komuta ve kontrol sunucusu olarak işaretlenmiş durumda. Vates VMS, bu aktivitenin ne zaman başladığı veya açığın zero-day olarak istismar edilip edilmediğinin net olmadığını vurguladı.
Kaynak metinde, filik Magic ve TDC NET Security’den Christoffer Olsen, bu zafiyeti keşfedip bildirmeleriyle ödülecek kişileri arasında kaydediliyor.
Vates VMS’in teknik açıklaması
Vates VMS, uyarısında REST cookie ayrıştırma aşamasında authenticationToken=j:%7B%7D değerinin boş nesne {} olarak yorumlandığını, REST kimlik doğrulamanın ise bu nesneyi XO token sağlayıcısına bir dize istenmeden ilettiğini bildirdi. Token koleksiyonu {} değerini filtrelenmemiş bir arama olarak ele alıyor ve ilk token’ı döndürüyor; sağlayıcı, bu token süresi dolmamışsa sahip olarak kimlik doğrulamasını tamamlıyor. Kimlik doğrulanan /rest/v0/users/me/authentication_tokens rotası ise yeniden kullanılabilir oturum token kimlikleri de sunabiliyor.Şirket, bu istismarın 91.211.251[.]112:8001 IP adresi ve ustar3rqxgnskzgnwkgpofgtvxevm6cx3lxdbwt4mndtveqyaohid[.]onion:3333 TOR alan adından bir tehdit aktörünün yürüttüğü aktiviteyle bağdaştığını belirtti. Bu IP adresi, VirusTotal üzerinde RedLine Stealer komuta ve kontrol sunucusu olarak işaretlenmiş durumda. Vates VMS, bu aktivitenin ne zaman başladığı veya açığın zero-day olarak istismar edilip edilmediğinin net olmadığını vurguladı.
İhlal belirtisi gözlemleri
Şirket, istismarın izini sürmeye yardımcı olması için ek ihlal belirtileri de paylaştı. Bu listeye; authenticationToken=j:%7B%7D veya authenticationToken=j:{} içeren HTTP istekleri, “pivot2” adlı çalışan bir sanal makine, “hvm_serial: file” parametresiyle yapılandırılmış sanal makineler; /etc/cron.d/zz-ustar2, /etc/cron.d/zz-ustar, /.ustar5 ve /.ustar6 adlı şüpheli dosyalar yer alıyor.Düzeltilen sürümler
Problem, XO’da kararlı ve en güncel kanallarında bulunan XO 6.9.1 ve 6.10.0 sürümlerinde ayrıca xo-server 5.211.2 ve 5.213.1 sürümlerinde giderildi. Vates VMS, derhal yama uygulanamaması halinde XO örneklarının internete maruz bırakılmamasını, kötü amaçlı aktiviteyle ilişkili IP adresi ve alan adının engellenmesini, boş token’ın web uygulama güvenlik duvarı veya reverse proxy’da engellenmesini, belirtilen ihlal belirtileri tespit edildiyse her şifre ve gizli veriye ait bilgilerin değiştirilmesini önerdi.Kaynak metinde, filik Magic ve TDC NET Security’den Christoffer Olsen, bu zafiyeti keşfedip bildirmeleriyle ödülecek kişileri arasında kaydediliyor.
 Siber Güvenlik
 Siber Güvenlik
 Siber Güvenlik
Yorumlar (0)
Yorum yapmak için giriş yapmalısınız.