
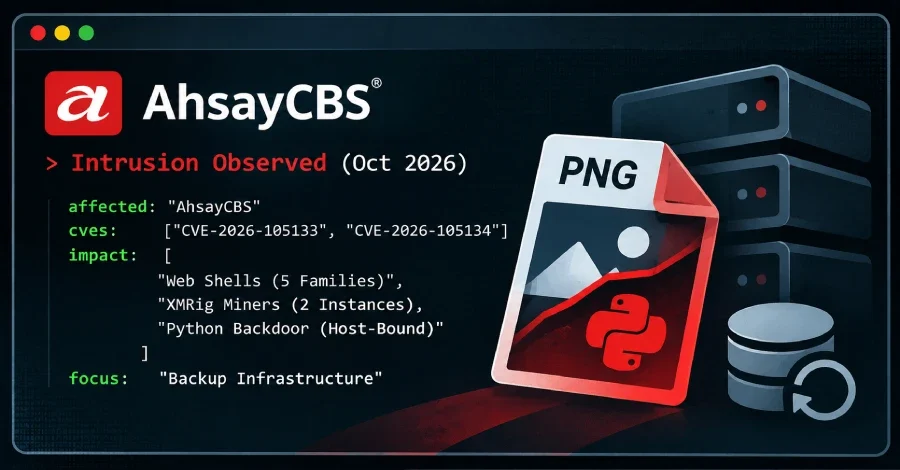
2026 yılı Ekim ayının başında Huntress adlı siber güvenlik firmasının tespit ettiği bir saldırı zinciri, AhsayCBS yedekleme platformundaki iki güvenlik açığının kritik sonuçlara yol açtığını gözler önüne serdi. Saldırganlar, kimlik doğrulamasını aşmak ve hedef sistemlerde istediği komutları çalıştırmak için CVE-2026-105133 ve CVE-2026-105134 numaralı açıkları kullandı. Ahsay Backup tarafından Ekim ayının ortasında yayınlanan güncel yamalarla kapatılan bu açıkların, yamalar gelmeden önce 'sıfır gün' (zero-day) olarak silahlandırıldığı değerlendiriliyor.
Huntress araştırmacısı Jonathan Semon'un raporuna göre, saldırgan basit bir fidye yazılımı veya veri çalma operasyonundan ziyade son derece sabırlı ve derinlemesine bir sızma operasyonu yürüttü. Operatör, temel görevi yedekleri depolamak olan sunucularda çok sayıda farklı nokta aracılığıyla komut çalıştırma yetenekleri taşıyan web kabukları yerleştirdi. Saldırgan, sistemlere iki farklı kripto para madencisi yerleştirerek kaynakları kendi lehine kullandı. Bunlardan ilki Microsoft Edge tarayıcısını taklit eden XMRig madencisi iken, ikincisi 'kvm-agent.exe' adlı bir görev yöneticisi kaydıyla günde defalarca başlatılan ikinci bir XMRig madencisiydi.
Bu korumayı sağlamak için Python dosyası, Windows sisteminin 'MachineGuid' değerinin SHA-256 özetini hesaplıyor ve kendi içinde barındırdığı x64 mimarili DLL dosyasını bu özetle eşleşen bir işaretleme dosyası bulduğunda belleğe yükleyerek çalıştırıyordu. Çalıştırılan bu içe gömülü modül, 'creepexplosiondarknight[.]com' adresindeki komuta ve kontrol (C2) sunucusu ile iletişim kurarak saldırgana uzaktan erişim imkanı sağlıyordu.
Başarılı saldırganlar; API tabanlı komut yürütme ve dosya aktarımı yapan nsmind.jsp, şifrelenmiş zarfları PNG görseli üzerinden gizleyen AhsayCBS.jsp, sabit bir anahtar eşleşmesiyle komut alan ve dosya yazan iki kabuk ile kendini silebilen ve sistemde genişlemeye yarayan rastgele isimli JSP kabuklarını sisteme entegre etti. Bu kapsamlı saldırı dizilimi, yetkili yazılım yamalarının zamanında uygulanmasının kurumsal altyapı için taşıdığı kritik önemi bir kez daha kanıtladı.
Huntress araştırmacısı Jonathan Semon'un raporuna göre, saldırgan basit bir fidye yazılımı veya veri çalma operasyonundan ziyade son derece sabırlı ve derinlemesine bir sızma operasyonu yürüttü. Operatör, temel görevi yedekleri depolamak olan sunucularda çok sayıda farklı nokta aracılığıyla komut çalıştırma yetenekleri taşıyan web kabukları yerleştirdi. Saldırgan, sistemlere iki farklı kripto para madencisi yerleştirerek kaynakları kendi lehine kullandı. Bunlardan ilki Microsoft Edge tarayıcısını taklit eden XMRig madencisi iken, ikincisi 'kvm-agent.exe' adlı bir görev yöneticisi kaydıyla günde defalarca başlatılan ikinci bir XMRig madencisiydi.
Kumanda sunucusuna bağlanan Python arka kapısı
Saldırı zincirindeki en dikkat çekici bileşen, kumandan kaçmak için tasarlanmış özel bir Python arka kapısı (implant) oldu. 'main.py' adlı bu dosya, kendisini yalnızca orijinal hedefine yerleştirildiği ana bilgisayar üzerinde çalışacak şekilde programlanmıştı. Herhangi bir güvenlik uzmanının kumanda ortamında (sandbox) veya analiz makinesinde dosyayı çalıştırdığında, arka kapı işlevini yitiriyordu.Bu korumayı sağlamak için Python dosyası, Windows sisteminin 'MachineGuid' değerinin SHA-256 özetini hesaplıyor ve kendi içinde barındırdığı x64 mimarili DLL dosyasını bu özetle eşleşen bir işaretleme dosyası bulduğunda belleğe yükleyerek çalıştırıyordu. Çalıştırılan bu içe gömülü modül, 'creepexplosiondarknight[.]com' adresindeki komuta ve kontrol (C2) sunucusu ile iletişim kurarak saldırgana uzaktan erişim imkanı sağlıyordu.
Yedekleme altyapısına yönelik hedefli istihbarat toplama
Saltağran, AhsayCBS'nin yanı sıra ortamda bulunan başka bir Veeam sunucusunda da iz bıraktı. Huntress ekipleri, Veeam sunucusundaki PowerShell betiğinin, uzaktan WMI (Windows Yönetimiyatı Enstrümanları) üzerinden çalıştırılarak VeeamBackup PostgreSQL veritabanındaki parola bilgilerini çalmak ve DPAPI ile şifrelemelerini çözmek amacıyla kullanıldığını tespit etti. Semon, yedekleme yazılımlarının hipervizörler, depolar ve alan hesaplarına ait parolaları barındırdığına dikkat çekti. Bir Ahsay sunucusuna yerleşen saldırganın aynı ortamda Veeam sistemine erişim sağlamaya çalışması, operasyonun tesadüfi değil, doğrudan kurumsal yedekleme altyapısını hedef alan planlı bir saldırı olduğuna işaret ediyor.Persan kalıcı erişim ve keşif araçları
Yıkıcı etki bırakmak yerine sisteme tam hâkimiyet kurmayı hedefleyen saldırgan, kalıcı erişimi sağlamak için farklı tünelleme ve uzaktan erişim araçları kullandı. Bu araçlar arasında GOST ve Chisel tünelleme yazılımları ile AnyDesk, Atera ve Splashtop gibi yasal uzak masaüstü hizmetleri yer alıyordu. Saldırgan ayrıca, sistemin Microsoft Defender virüs koruması tarafından tespit edilme riskini düşürmek için korumaların dışlanması ayarlarını değiştirdi.Başarılı saldırganlar; API tabanlı komut yürütme ve dosya aktarımı yapan nsmind.jsp, şifrelenmiş zarfları PNG görseli üzerinden gizleyen AhsayCBS.jsp, sabit bir anahtar eşleşmesiyle komut alan ve dosya yazan iki kabuk ile kendini silebilen ve sistemde genişlemeye yarayan rastgele isimli JSP kabuklarını sisteme entegre etti. Bu kapsamlı saldırı dizilimi, yetkili yazılım yamalarının zamanında uygulanmasının kurumsal altyapı için taşıdığı kritik önemi bir kez daha kanıtladı.
 Siber Güvenlik
 Siber Güvenlik
 Siber Güvenlik
Yorumlar (0)
Yorum yapmak için giriş yapmalısınız.