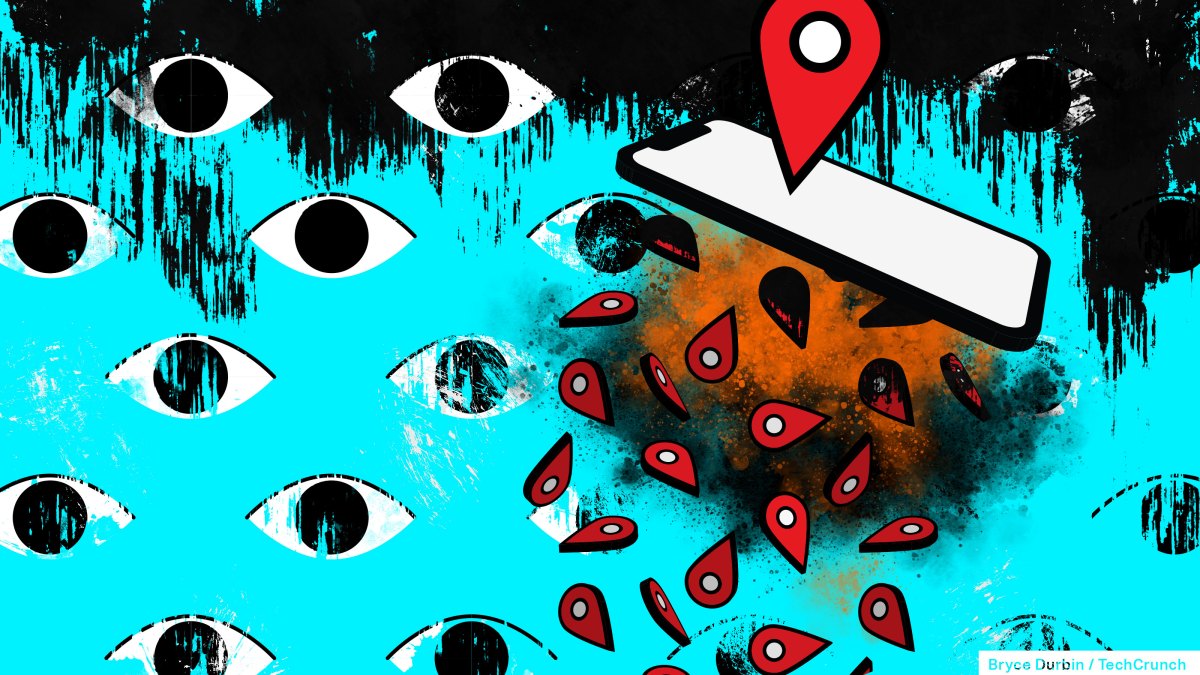
Mobil uygulama ekosisteminde kullanıcıların cihazlarının hassas konumlarına erişim izni vermeleri, hava durumu veya fitness uygulamaları gibi belirli kategorilerde son derece mantıklı görünüyor. Ancak son dönemdeki teknik tespitler, bazı uygulamaların kullanıcıların yer verilerini üçüncü taraflara, özellikle reklam verenlere ve veri aracılarına farkında olmadan aktardığını gösteriyor. Elektronik Sınırlar Vakfı'nın (EFF) yeni araştırma bulguları, geliştiricilerin uygulamalarına eklediği üçüncü taraf yazılım geliştirme kitlerinin (SDK), uygulama izinlerini varsayılan olarak devraldığını ve bu mekanizma sayesinde kullanıcının kesin konum bilgisini topladığını ortaya koyuyor. Geliştiriciler bu özelliği manuel olarak devre dışı bırakmadığı sürece, veri paylaşımı otomatik olarak gerçekleşiyor.
Varsayılan Açık Gelen SDK Mekanizması ve İzinsiz Veri Akışı
Modern mobil uygulamalarda, geliştiricilerin işlevsellik ve gelir modellerini desteklemek amacıyla kullandıkları üçüncü taraf kod parçacıkları, arka planda kritik bir veri akışına yol açabiliyor. Kaynak bilgilerine göre, kullanıcılar bir uygulamaya konum izni verdiği anda, uygulama içinde çalışan reklam SDK'ları da aynı yetkilere sahip oluyor. Bu yazılım parçaları, geliştiricinin aktif müdahalesi olmadan toplama özelliğini kapatmadığı sürece, kullanıcının yerini kesintisiz biçimde kaydediyor. EFF'in tespitlerine göre, birçok uygulama geliştiricisi bu varsayılan ayarın altında kullanıcı verilerinin üçüncü tarafa aktarıldığının tam olarak farkında değil. Vakıf, geliştiricilere gereksiz veri toplama işlemlerini mümkün olduğunca devre dışı bırakmaları konusunda net bir uyarıda bulunuyor. Mevcut sistemde SDK'lara özgü konum izinleri bulunmadığı için, kullanıcıdan alınan uygulama düzeyindeki izin tek başına, üçüncü taraf reklam SDK'ları tarafından kişisel verilerin toplanması ve paylaşılması için geçerli bir onay anlamına gelmiyor.
Para Kazanç Stratejisinin Gizli Maliyeti ve Veri Zinciri
Mobil uygulama geliştiren ekipler için reklam SDK'ları, genellikle uygulamanın sürdürülebilirliğini sağlayacak standart bir gelir kapısı olarak sunuluyor. Ancak bu ticari avantajın karşılığında kullanıcıların konum geçmişi doğrudan veri aracılarına aktarılıyor. Söz konusu veriler, veri aracıları tarafından ticari amaçlarla değerlendirildikten sonra askeri kuruluşlara, hükümetlere ve FBI gibi istihbarat ajanslarına satılıyor. Geliştiriciler bu süreci çoğunlukla basit bir para kazanma yöntemi olarak algılasa da, arkasında uzanan veri zinciri çok daha geniş çaplı kurumsal hedeflere hizmet ediyor. Reklam SDK'larını sunan şirketler, müşterilerinin daha fazla veri toplaması için ticari olarak teşvik ediliyor. Bu yapı, kullanıcının rızası dışında veri paylaşımını varsayılan hale getirerek özel hayatın gizliliği üzerinde ciddi baskılar oluşturuyor.
Güvenlik Riskleri ve Ölçek Analizi
Toplanan konum verilerinin üçüncü taraflara aktarılması yalnızca gizlilik endişelerini değil, aynı zamanda güvenlik risklerini de beraberinde getiriyor. Veri aracılarının geçmişte yaşadığı siber saldırılar ve veri ihlalleri, bu tür hassas bilgilerin ele geçirildiğinde ne kadar büyük tehlikeler yaratabileceğini net bir şekilde gösteriyor. Eğer bu verilere yetkisiz kişiler erişirse, kullanıcıların fiziksel güvenliği ve dijital mahremiyeti doğrudan tehdit altına giriyor. EFF'in ağ trafiği analizleri yaparak hangi servislerin kullanıcı konum verisini aldığını incelemesi, sorunun teknik boyutunu da gözler önüne seriyor. Vakfın tespit ettiği Android uygulamalarından ikisi bugüne kadar toplam 60 milyon kez indirilmiş durumda. Bu rakam, varsayılan açık gelen SDK'ların ne denli yaygın bir alana yayıldığını vurguluyor. EFF'den kıdemli personel teknoloji uzmanı Bill Budington'un TechCrunch'a yaptığı açıklamada, incelenen SDK'ların genel reklam ekosisteminin küçük bir yüzdesini oluşturmasına rağmen, on binlerce uygulama üzerinden milyarlarca kullanıcıya ulaştığı belirtiliyor. Bu durum, konum verisi toplamanın ölçeğinin ne kadar geniş olduğunu açıkça ortaya koyuyor.
EFF'nin Teknik Düzeltme Çağrıları ve Onay Eksikliği
Elektronik Sınırlar Vakfı'nın hazırladığı rapor, mevcut izin mekanizmalarının yetersiz kaldığını ve sistematik değişiklikler gerektiğini vurguluyor. Raporlarda belirtildiği üzere, kullanıcı bir uygulamaya konum paylaşımı izni verdiği an, bu izin aynı zamanda reklamverenlere de tanınıyor. Sistem, kullanıcıdan gelen onayı doğrudan uygulama ile sınırlı tutmak yerine üçüncü taraf bileşenlerine de genişletiyor. EFF bu durumu "Uygulama düzeyindeki konum izinleri tek başına, üçüncü taraf reklam SDK'ları tarafından konum toplanması ve paylaşımı için anlamlı bir onay sinyali veremez" şeklinde ifade ediyor. Vakıf ayrıca, "Reklam SDK'ları kişisel verilerin paylaşımını varsayılan haline getirmemelidir; özellikle kişinin konumu gibi hassas veriler söz konusu olduğunda bu durum kaçınılmalıdır" çağrısında bulunuyor. Geliştiricilerin bu mekanizmayı fark etmemesi ve varsayılan ayarlarla çalışmaya devam etmesi, kullanıcıların rızası dışında veri akışının sürmesine neden oluyor.
Sıkça Sorulan Sorular
Uygulama geliştiricileri kullanıcı konum verilerini neden farkında olmadan paylaşıyor?
Geliştiriciler, uygulamalarına ekledikleri üçüncü taraf kod parçacıklarını (SDK) genellikle para kazanma aracı olarak kullanır. Bu SDK'lar uygulama izinlerini varsayılan olarak devraldığından ve geliştirici aktif olarak kapatmazsa, kullanıcıların konum verileri otomatik olarak reklamcılara ve veri aracılarına aktarılır.
Elektronik Sınırlar Vakfı (EFF) hangi yöntemle tespitlerini gerçekleştirdi?
Vakıf, uygulamaların ağ trafiğini analiz ederek hangi servislerin kullanıcıların konum verisine eriştiğini inceledi ve bu sayede verinin üçüncü taraflara nasıl aktarıldığını teknik olarak doğruladı.
Kullanıcıların konum verileri final olarak nereye satılıyor?
Kullanıcıların konum geçmişi önce veri aracılarına iletiliyor, burada ticari amaçlarla değerlendirildikten sonra askeri kuruluşlara, hükümetlere ve FBI gibi istihbarat ajanslarına satılıyor.
SDK'lara özgü konum izinleri var mı?
Hayır, mevcut sistemde SDK'lara özgü konum izinleri bulunmamaktadır. Kullanıcı bir uygulamaya konum erişimi izni verdiği anda, bu izin otomatik olarak reklam SDK'larına da tanınmaktadır.
Bu veri paylaşımı hangi güvenlik risklerini beraberinde getiriyor?
Konum verilerinin üçüncü taraflara aktarılması, veri aracılarında yaşanmış siber saldırılar ve veri ihlalleri nedeniyle güvenlik açığı yaratmaktadır. Ele geçirilen hassas veriler kullanıcıların fiziksel güvenliği ve dijital mahremiyeti açısından ciddi tehdit oluşturmaktadır.

 Webmaster
 Webmaster
 Webmaster
Yorumlar (0)
Yorum yapmak için giriş yapmalısınız.