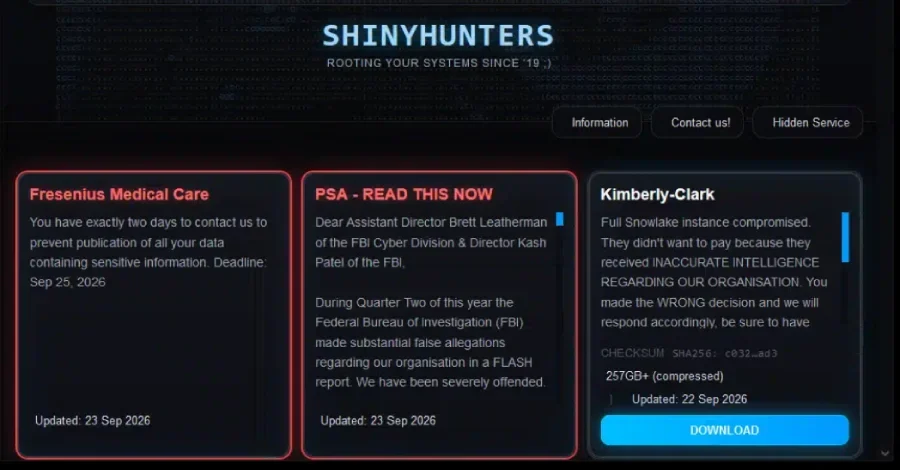
Siber uzantı grubu ShinyHunters, Pazartesi günü yayınladığı bildiride ABD Federal Soruşturma Bürosu (FBI) sistemlerini başarıyla ihlal ettiğini ve ajansa ait çalışanlara ilişkin hassas verileri ele geçirdiğini iddia etti. Grup, karanlık ağ sitesinde paylaştığı açıklamada, neredeyse tüm FBI ajanlarının ve iş başvurusunda bulunan kişilerin verilerinin kendilerinde olduğunu belirterek, bu eylemin finansal bir kazançtan ziyade yanlış bilgiler nedeniyle oluşturulan imajı düzeltme amacı taşıdığını vurguladı. FBI ise konuyla ilgili yaptığı yazılı açıklamada, FBIJobs.gov portalını etkileyen yetkisiz aktivite haberlerinin farkında olduğunu ve soruşturmanın kararlılıkla sürdürüldüğünü teyit etti.
İddia ve Ele Geçirilen Verilerin Kapsamı
ShinyHunters sözcüsü, Hacker News'e yaptığı görüşmede çalınan verinin hacminin yaklaşık 2 terabayt olduğunu ve çok sayıda dahili FBI hizmetinden oluştuğunu belirtti. Grubun tespitleri arasında PEGA, Medlink, FBIJOBS, İnsan Kaynakları (HR), Ceza Adliyesi (CJ) ve PHIRE gibi kritik altyapılar yer alıyor. Özellikle Medlink veritabanının son derece hassas nitelikte olduğu dile getirilirken, içerdiği veri setlerinde ajanların tıbbi kayıtları, ilaç bilgileri, tıbbi tahliye süreçleri, reçete verileri, doktor muayene ziyaretleri, teşbis raporları ve sağlık durumlarına dair birçok detay bulunduğu aktarıldı. Grup, incelemelerin devam ettiğini ve etkilenen diğer iç servislerin de olabileceğini ekledi. Bu gelişme, ilk olarak 404 Media tarafından kamuoyuna duyurulmuştu.
Teknik Zafiyet ve Site İşgal Durumu
Siber grup, saldırıda yeni bir Oracle PeopleSoft sıfır gün (zero-day) zafiyetini kullanarak uzak kod çalıştırma izni elde ettiklerini ve hedef sisteme erişim sağladıklarını ifade etti. The Register'a konuşan ShinyHunters temsilcisi, bu teknik açığın ardından FBI'un iş başvuru portalını manipüle ederek üzerinde
Bu site ShinyHunters tarafından devralındı uyarısı barındırdığını anlattı. Şu anda portalı ziyaret eden kullanıcılar
Zamanlanmış Bakım Devam Ediyor. Site Güncellemelerini Araştırıyoruz! mesajıyla karşılaşıyor. Kaynak metinde Oracle PeopleSoft'a yönelik ön kimlik doğrulamalı RCE sıfır gününe dair teknik detaylar henüz paylaşılmazken, grubun daha önce Haziran 2026 tarihinde benzer bir açık olan CVE-2026-35273'ü kurumsal ağlara sızmak ve hedeflerden rıza gösteren ücret talep etmek amacıyla kullandığı belirtiliyor.
Finans Motifi Olmadığı İddiası ve Davranış Gerekçeleri
ShinyHunters'ın bu operasyonu geleneksel fidye yazılımı veya uzantı modellerinden farklı kıldığı nokta, doğrudan maddi kazanç peşinde olmaması. Grup, hareketinin temelinde FBI'un Mayıs 2026 tarihinde yayımladığı ve Canvas adlı çevrimiçi öğrenme yönetim sistemi hedef alındığını belirten kamu spotu bulunuyor. FBI'un bu duyurusundaki tehdit unsurlarına dair yapılan açıklamaları
yanlış ve asılsız iddialar olarak nitelendiren ShinyHunters, üst düzey bir kurumun operasyonlarını aksatmak adına dezenformasyon yayınlama girişimine hayal kırıklığına uğradığını dile getirdi. Ayrıca grup, Information Security sektörü kaynaklı söylentilerden dolayı The Com decentralized kolektifine bağlı olduklarına dair basın kampanyalarını reddediyor. Sözcü, bu bağlamın FBI ve Adalet Bakanlığı yetkililerini yanıltıcı bir yapılandırma içinde tuttuğunu, sahte hesapların grup adına tehdit mesajları göndermesinin sektörde yanlış algı yarattığını belirtiyor.
Uzman Değerlendirmesi ve Operasyonel İzler
Cato Networks Tehdit Bilgileri Başkan Yardımcısı Etay Maor, ShinyHuntars'ın FBI suçu iddiasını olağanüstü provoke edici bir hamle olarak değerlendirdi. Maor, devlet destekli grupların geçmişte kolluk organlarını hedef aldığını ancak bir suç markasının bunu kamuya açık şekilde ilan etmesinin farklı dinamikler doğurduğunu vurguladı. 2015 yılında yaşanan OPM sızması tarihsel örnek olarak gösterilirken, operasyonun Eylül 23 tarihli saat damgası dikkati çekti. ABD'de haberin 22 Eylül'de çıkmasına rağmen grubun yayınında 23 Eylül saat damgası bulunuyor. Maor, bu zaman diliminin Asya bölgesindeki gerçek çalışma ortamına işaret ettiğini ve kesin bir atıfla sonuçlanmasa da soruşturmacıların teknik kanıtlarla birlikte bu detayı inceleyeceğini belirtti. Uzman, grubun yalnızca teknik sınırları aşmaktan ziyade, yardım masası sosyal mühendisliği, kötü amaçlı OAuth uygulamaları ve çalınmış SaaS entegrasyon tokenları yoluyla güvenilir kimlik yollarını istismar eden esnek bir yapıda olduğunu da kaydetti.
FBI'nin Resmi Tavrı ve Soruşturma Süreci
FBI, X platformunda ve Reuters ile yaptığı görüşmede, siber suç örgütünün FBIJobs.gov portalındaki iddia edilen ihlali ve çalışanların kişisel tanımlayıcı bilgilerini etkilediği yönündeki iddiaların bilincinde olduğunu açıkladı. Kurum, sızmanın üçüncü taraf bir sağlayıcı mı yoksa FBI'un kendi kurumsal altyapısı mı kaynaklandığının henüz belirlenemediğini, ancak portalı destekleyen üçüncü taraf sağlayıcılarla sıkı işbirliği içinde riskleri azaltmaya yönelik agresif çalışmalar yürüttüğünü bildirdi. FBI'un ayrıca yüksek profilli bir siber grup tarafından ele geçirilen Clop karanlık ağ sızıntı sitesinde, marka itibarını korumak için ödeme yapılması gerektiğine dair müzakere edilebilir, sekiz haneli bir fidye talebi duyurduğu kaydedildi. Bu gelişmeler ışığında, hem şirketler hem de kamu kurumlarının saldırganların artık sadece teknik duvarları değil, üçüncü taraf güven ilişkilerini ve kimlik yönetimini hedef aldığını göz önünde bulundurması gereken bir döneme girildiği uzmanlar tarafından dikkat çekiliyor.
Sıkça Sorulan Sorular
ShinyHunters FBI sistemlerinden ne tür veriler ele geçirdiğini belirtiyor?
Grup, yaklaşık 2 terabaytlık verinin PEGA, Medlink, FBIJOBS, İnsan Kaynakları, Ceza Adliyesi ve PHIRE gibi servislere ait olduğunu belirtiyor. Özellikle Medlink veritabanında ajanların tıbbi kayıtları, ilaç bilgileri, reçete verileri ve sağlık teşhisleri gibi hassas sağlık verilerinin bulunduğu vurgulanıyor.
Siber grubun FBI'a yönelik bu eylemin arkasında ne nedenle olduğu iddia ediliyor?
ShinyHuntars, eylemin finansal kazanç sağlamayı amaçlamadığını ve FBI'un Mayıs 2026'da yayınladığı Canvas LMS hedefleme duyurusundaki yanlış iddialara karşı durarak imajı düzeltmeyi hedeflediğini açıklıyor.
FBI'in resmi açıklamasına göre olayın kaynağı netleşti mi?
FBI, sızmanın üçüncü taraf bir sağlayıcıdan mı yoksa kendi kurumsal altyapısından mı kaynaklandığının henüz belirlenemediğini belirtiyor ve portalı destekleyen sağlayıcılarla koordineli şekilde riskleri azaltmaya yönelik soruşturmayı sürdürüyor.
Grubun operasyonel izleri hangi bölgeyle ilişkilendiriliyor?
Haberin ABD'de 22 Eylül'de duyurulmasına rağmen grubun yayınındaki 23 Eylül saat damgası, Cato Networks uzmanı Etay Maor tarafından olası Asya merkezli bir çalışma ortamına işaret ettiği şeklinde yorumlanıyor.
ShinyHuntars The Com veya Scattered Spider ile bağlantılı mı olduğunu kabul ediyor mu?
Hayır, grup söz konusu bağlantıları tamamen hatalı bir değerlendirme olarak görüyor. The Com'u monolitik bir suç örgütünden ziyade geniş bir dijital kültür ekosistemi olarak tanımlıyor ve Scattered Spider ile herhangi bir ortaklığı veya taktiksel örtüşmenin resmi bir yapılandırmaya dayandırıldığını red ediyor.

 Yazılım ve Uygulamalar
 Yazılım ve Uygulamalar
 Yazılım ve Uygulamalar
Yorumlar (0)
Yorum yapmak için giriş yapmalısınız.