
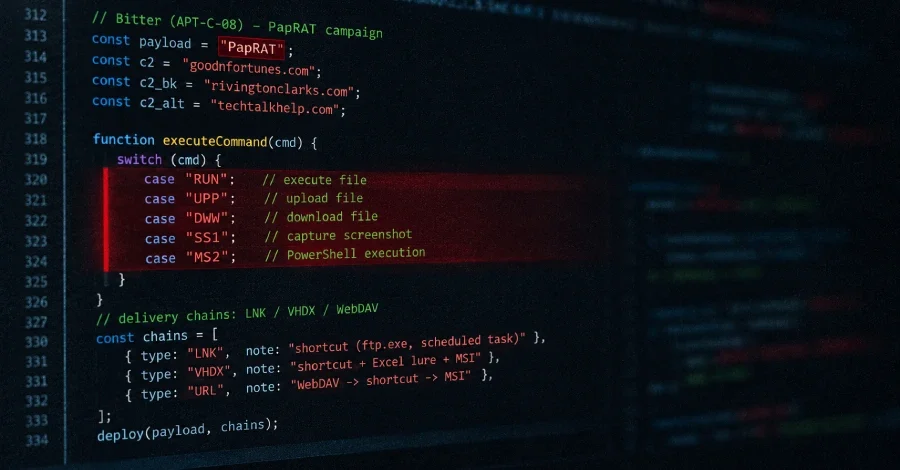
South Asya'da faaliyet gösteren ve Bitter adıyla bilinen siber casusluk grubu, daha önce rapor edilmemiş yeni bir uzaktan erişim truva atı olan PapRAT kullanımıyla dikkat çekti. Fortinet FortiGuard Labs araştırmacısı Cara Lin'in açıklamasına göre bu truva atı hem C++ hem de Rust dilinde geliştirildi.
PapRAT'ın yetkinlikleri arasında komut çalıştırma, dosya yükleme ve indirme, dosya silme, dizin ve sürücü listeleme ile ekran görüntüsü alma yer alıyor. Rust versiyonuna ek olarak PowerShell komutu çalıştırma ve başka komutlar da dahil edildi.
İkinci zincirde, LNK dosyası içeren bir VHDX disk imajı, hedefi çekmek için Microsoft Excel kuyruk bir çalışma kitabını başlatırken arka planda PapRAT'ı dağıtmak için bir MSI kurulum paketini çalıştırıyor.
Üçüncü zincirde ise bir URL kısayolu dosyası, WebDAV üzerinden LNK dosyasını çektikten sonra PapRAT'ı dağıtan bir MSI kurulumuna geçiyor. Bu kurulum, daha önce Bitter tarafından kullanıldığı tespit edilen WmRAT truva atını da serbest bırakıyor.
Atak, yaşam-alanında kal (LotL) yöntimini kullanarak komutların "goodnfortunes[.]com" gibi uzak sunuculardan yürütülmesini sağlıyor. Toplanan keşif verileri — dizin ve görev listeleri, Masaüstü, Belgeler ve İndirilenler klasörlerindeki bilgileri, kurulu antivirüs ürün verileri ve bağlanmış sürücüler — "abc.pdf" olarak kaydedilip curl komutuyla C2 sunucusuna çıkarılıyor. Daha sonra bu aşamalı dosya, host makineden siliniyor. İkinci betik sürümünün "techtalkhelp[.]com" adresinden "talk.log" dosyasını çektiği de gözlemlendi.
Rust sürümüne eklenen üç komut ise MS2 (PowerShell komut çalıştırma), SLP (uyanma ve sorgu yeniden başlatma) ve BYE (süreç sonlandırma) olarak belirtildi. Fortinet, bu istihbarat modeli sayesinde saldırganın güncel komutları sunucu tarafında işleyerek yeni bir ikili dosya dağıtmaktan kaçınabildiğini; böylece bazı güvenlik cihazlarının kolayca tespit edebileceği PE düşürme veya süreç enjeksiyonlarından kaçınıldığını açıkladı.
PapRAT'ın yetkinlikleri arasında komut çalıştırma, dosya yükleme ve indirme, dosya silme, dizin ve sürücü listeleme ile ekran görüntüsü alma yer alıyor. Rust versiyonuna ek olarak PowerShell komutu çalıştırma ve başka komutlar da dahil edildi.
Yayılma zincirleri ve LotL taktikleri
Bu kampanya, üç farklı bulaşma zinciri kullanmasıyla öne çıkıyor. Birinci zincirde, Windows Kısayolu (LNK) dosyası, yerel "ftp.exe" aracı kötüye kullanılarak betik çalıştırma ve zamanlanmış görev oluşturma işlemleri için kullanılıyor; bu görevler komut ve kontrol (C2) sunucusuyla iletişimi sürdürmek amacıyla tasarlandı.İkinci zincirde, LNK dosyası içeren bir VHDX disk imajı, hedefi çekmek için Microsoft Excel kuyruk bir çalışma kitabını başlatırken arka planda PapRAT'ı dağıtmak için bir MSI kurulum paketini çalıştırıyor.
Üçüncü zincirde ise bir URL kısayolu dosyası, WebDAV üzerinden LNK dosyasını çektikten sonra PapRAT'ı dağıtan bir MSI kurulumuna geçiyor. Bu kurulum, daha önce Bitter tarafından kullanıldığı tespit edilen WmRAT truva atını da serbest bırakıyor.
Atak, yaşam-alanında kal (LotL) yöntimini kullanarak komutların "goodnfortunes[.]com" gibi uzak sunuculardan yürütülmesini sağlıyor. Toplanan keşif verileri — dizin ve görev listeleri, Masaüstü, Belgeler ve İndirilenler klasörlerindeki bilgileri, kurulu antivirüs ürün verileri ve bağlanmış sürücüler — "abc.pdf" olarak kaydedilip curl komutuyla C2 sunucusuna çıkarılıyor. Daha sonra bu aşamalı dosya, host makineden siliniyor. İkinci betik sürümünün "techtalkhelp[.]com" adresinden "talk.log" dosyasını çektiği de gözlemlendi.
Komut seti ve istihbarat verisi çıkarımı
İkinci bulaşma zinciri üzerinden dağıtılan PapRAT, uzaktan kontrol için tasarlandı ve şu komutları destekliyor: MSG (uzaktan kabuk erişimi), FDD (dizin listesi), DEL (dosya silme), RUN (keyfi dosya çalıştırma), GDR (sürücü listeleme), SS1 (ekran görüntüsü alma), UPP (C2 sunucusuna dosya yükleme) ve DWW (C2 sunucusundan dosya indirme).Rust sürümüne eklenen üç komut ise MS2 (PowerShell komut çalıştırma), SLP (uyanma ve sorgu yeniden başlatma) ve BYE (süreç sonlandırma) olarak belirtildi. Fortinet, bu istihbarat modeli sayesinde saldırganın güncel komutları sunucu tarafında işleyerek yeni bir ikili dosya dağıtmaktan kaçınabildiğini; böylece bazı güvenlik cihazlarının kolayca tespit edebileceği PE düşürme veya süreç enjeksiyonlarından kaçınıldığını açıkladı.
 Siber Güvenlik
 Siber Güvenlik
 Siber Güvenlik
Yorumlar (0)
Yorum yapmak için giriş yapmalısınız.