
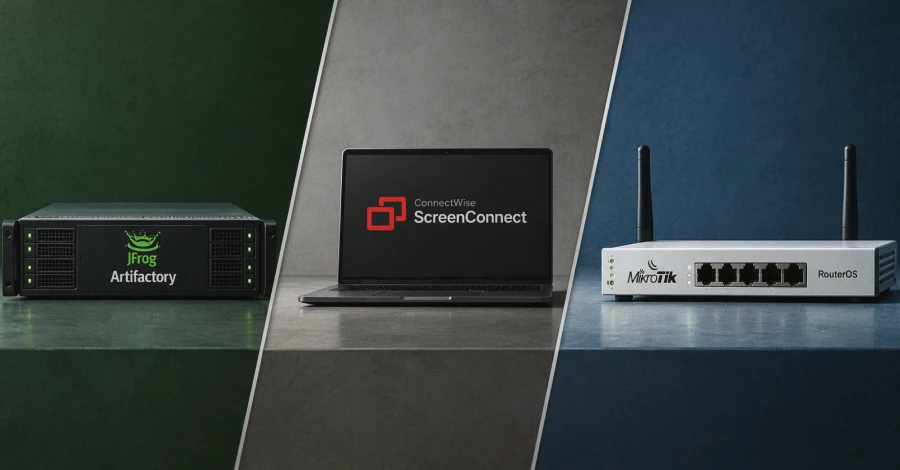
ABD Siber Güvenlik ve Altyapı Güvenliği Ajansı (CISA), vahşi ortamda aktif olarak istismar edildiğine dair raporların ardından JFrog Artifactory, ConnectWise ScreenConnect ve MikroTik RouterOS platformlarını etkileyen beş güvenlik açığını Bilinen İstismar Edilen Güvenlik Açıkları (KEV) kataloğuna ekledi. Söz konusu açıklar, saldırganlara kimlik doğrulamayı atlatma, yetki yükseltme ve etkilenen sistemler üzerinde tam yönetici denetimi kazanma imkânı tanıyor.
ConnectWise ScreenConnect'i etkileyen CVE-2026-84869, 9.9 gibi son derece yüksek bir CVSS puanı taşıyor. Yetersiz ayrıcalık yönetimi ve eksik yetkilendirme içeren bu açık, saldırganların yetkilendirme ya da sunucu onayı olmaksızın aktif bir uzak oturum üzerinden dosya aktarımı yapmasına ve kod çalıştırmasına olanak sağlıyor. ConnectWise, sorunun yalnızca ScreenConnect istemcisini etkilediğini, sunucu tarafını etkilemediğini açıkladı.
MikroTik RouterOS'a ait iki açık da listeye girdi. CVE-2026-67277 (CVSS: 8.8), btest servisinde kritik bir işlev için kimlik doğrulamasının bulunmamasından kaynaklanıyor; çekirdek bellek ifşasına ve hizmet dışı bırakma saldırılarına kapı aralıyor. CVE-2026-86060 ise 9.2 CVSS puanıyla, komuttaki argüman ayırıcılarının hatalı işlenmesine dayanıyor ve saldırganların güvenilen RouterOS politika maskesini değiştirerek yetki yükseltmesine olanak tanıyor.
Wiz'in açıklamasına göre saldırganlar bu açıkları bir arada kullanarak kimlik doğrulamayı atlıyor, ayrıcalıklarını yükseltiyor ve savunmasız Artifactory örnekleri üzerinde tam yönetici kontrolü kazanıyor. İstismar sonrası gözlemlenen faaliyetler arasında kalıcı yönetici hesaplarının oluşturulması, kod çalıştırmak amacıyla kötü amaçlı Groovy eklentilerinin devreye alınması ve kalıcılık sağlamak için Rust tabanlı arka kapıların kurulması yer alıyor.
ConnectWise, açığı ScreenConnect istemcisindeki belirli koşullar altında dosyaların yetkisiz biçimde aktarılmasına ve çalıştırılmasına olanak tanıyan bir durum olarak tanımladı. Şirket, sorunun sunucu tarafını etkilemediğini vurguladı. Huntress ise yükseltilmiş çalıştırma eylemleri dahil olmak üzere bazı koşullar altında dosyaların ana istemci sistemine aktarılıp çalıştırılabileceğini belirtti.
Kataloga Alınan Beş Güvenlik Açığının Ayrıntıları
JFrog Artifactory'yi etkileyen iki açıktan ilki olan CVE-2026-42016, CVSS puanı 8.1 ile değerlendirildi. Bu açık, token imzası ve yayıncısının doğrulanması sırasında token kapsamının göz ardı edilmesinden kaynaklanıyor ve yetki yükseltmeye zemin hazırlıyor. İkinci Artifactory açığı CVE-2026-42018 ise 7.5 CVSS puanına sahip; anonim erişim devre dışı bırakıldığında bile kimliği doğrulanmamış bir çağrıya dahili anonim kullanıcı token'ı döndürebiliyor ve bu durum hassas kaynakların sızmasına yol açabiliyor.ConnectWise ScreenConnect'i etkileyen CVE-2026-84869, 9.9 gibi son derece yüksek bir CVSS puanı taşıyor. Yetersiz ayrıcalık yönetimi ve eksik yetkilendirme içeren bu açık, saldırganların yetkilendirme ya da sunucu onayı olmaksızın aktif bir uzak oturum üzerinden dosya aktarımı yapmasına ve kod çalıştırmasına olanak sağlıyor. ConnectWise, sorunun yalnızca ScreenConnect istemcisini etkilediğini, sunucu tarafını etkilemediğini açıkladı.
MikroTik RouterOS'a ait iki açık da listeye girdi. CVE-2026-67277 (CVSS: 8.8), btest servisinde kritik bir işlev için kimlik doğrulamasının bulunmamasından kaynaklanıyor; çekirdek bellek ifşasına ve hizmet dışı bırakma saldırılarına kapı aralıyor. CVE-2026-86060 ise 9.2 CVSS puanıyla, komuttaki argüman ayırıcılarının hatalı işlenmesine dayanıyor ve saldırganların güvenilen RouterOS politika maskesini değiştirerek yetki yükseltmesine olanak tanıyor.
Artifactory Açıklarında Zincirleme Saldırı: Wiz'in Bulguları
Google bünyesindeki siber güvenlik şirketi Wiz, saldırganların CVE-2026-42016 ve CVE-2026-42018'i, daha önce CISA'nın KEV listesine alınan CVE-2026-82329 (CVSS: 9.8) ile birlikte zincirleyerek 15 Ağustos - 8 Eylül 2026 tarihleri arasında kendi barındırılan Artifactory sunucularının yönetici denetimini ele geçirdiğini ve arka kapılar kurduğunu belgeledi.Wiz'in açıklamasına göre saldırganlar bu açıkları bir arada kullanarak kimlik doğrulamayı atlıyor, ayrıcalıklarını yükseltiyor ve savunmasız Artifactory örnekleri üzerinde tam yönetici kontrolü kazanıyor. İstismar sonrası gözlemlenen faaliyetler arasında kalıcı yönetici hesaplarının oluşturulması, kod çalıştırmak amacıyla kötü amaçlı Groovy eklentilerinin devreye alınması ve kalıcılık sağlamak için Rust tabanlı arka kapıların kurulması yer alıyor.
ScreenConnect Açığı: Huntress'in Belgelediği Üç Olay
CVE-2026-84869'un istismarı, siber güvenlik şirketi Huntress tarafından belgelenen ve birbiriyle bağlantısız üç ayrı olayla ilişkilendirildi. Bu olaylarda tehdit aktörleri, ScreenConnect'i kötüye kullanarak yeni bağlanan sistemlere zararlı bir Visual Basic Script (VBScript) yükü dağıttı. Huntress, kuruluşları ScreenConnect'i 26.6.5 sürümüne güncellemeye çağırdı.ConnectWise, açığı ScreenConnect istemcisindeki belirli koşullar altında dosyaların yetkisiz biçimde aktarılmasına ve çalıştırılmasına olanak tanıyan bir durum olarak tanımladı. Şirket, sorunun sunucu tarafını etkilemediğini vurguladı. Huntress ise yükseltilmiş çalıştırma eylemleri dahil olmak üzere bazı koşullar altında dosyaların ana istemci sistemine aktarılıp çalıştırılabileceğini belirtti.
MikroTik RouterOS: CERT Polska'nın Raporu ve MikroTrick Saldırı Zinciri
CISA'nın RouterOS açıklarını listeye eklemesi, CERT Polska'nın geçen hafta yayımladığı rapora dayanıyor. Polonya'nın ulusal siber güvenlik ekibi, kimliği belirsiz tehdit aktörlerinin MikroTik RouterOS'taki iki açığı istismar ederek savunmasız cihazları kimlik doğrulaması olmaksızın ele geçirdiğini gözlemledi. CISA, bu istismar zincirine MikroTrick adını verdi.Federal Kurumlar İçin Yama Son Tarihleri
Federal Sivil Yürütme Organı (FCEB) kurumları, RouterOS açıklarını 13 Eylül 2026'ya, ScreenConnect açığını 14 Eylül 2026'ya ve Artifactory açıklarını ise 25 Eylül 2026'ya kadar yamalamakla yükümlü tutuldu.Sıkça Sorulan Sorular
CISA'nın KEV kataloğuna eklenen beş açık hangi platformları etkiliyor?
Söz konusu beş güvenlik açığı JFrog Artifactory, ConnectWise ScreenConnect ve MikroTik RouterOS platformlarını etkiliyor. Artifactory'de iki, ScreenConnect'te bir ve RouterOS'ta iki ayrı açık KEV listesine alındı.Saldırganlar Artifactory açıklarını nasıl kullanıyor?
Wiz'in bulgularına göre saldırganlar, CVE-2026-42016 ve CVE-2026-42018'i daha önce listelenen CVE-2026-82329 ile zincirleyerek kimlik doğrulamayı atlıyor, ayrıcalıklarını yükseltiyor ve Artifactory sunucularının yönetici denetimini ele geçiriyor. İstismar sonrasında kalıcı yönetici hesapları oluşturuluyor, kötü amaçlı Groovy eklentileri devreye alınıyor ve Rust tabanlı arka kapılar kuruluyor.ScreenConnect açığı CVE-2026-84869 sunucuları da etkiliyor mu?
Hayır. ConnectWise, CVE-2026-84869'un yalnızca ScreenConnect istemcisini etkilediğini, sunucu tarafını etkilemediğini açıkladı. Huntress ise kuruluşları ScreenConnect'i 26.6.5 sürümüne güncellemeye çağırdı.MikroTrick nedir ve CERT Polska bu konuda ne bildirdi?
MikroTrick, CISA'nın MikroTik RouterOS'taki CVE-2026-67277 ve CVE-2026-86060 açıklarını kapsayan istismar zincirine verdiği isimdir. CERT Polska, kimliği belirsiz tehdit aktörlerinin bu iki açığı kullanarak savunmasız RouterOS cihazlarını kimlik doğrulaması olmaksızın ele geçirdiğini geçen hafta raporladı.Federal kurumların bu açıkları yamalamak için ne kadar süresi var?
Federal Sivil Yürütme Organı (FCEB) kurumları, RouterOS açıklarını 13 Eylül 2026'ya, ScreenConnect açığını 14 Eylül 2026'ya ve Artifactory açıklarını 25 Eylül 2026'ya kadar yamalamakla yükümlü tutuldu.
Bu bağlantı ziyaretçiler için gizlenmiştir. Görmek için lütfen giriş yapın veya üye olun.
 Siber Güvenlik
 Siber Güvenlik
 Siber Güvenlik
Yorumlar (0)
Yorum yapmak için giriş yapmalısınız.