
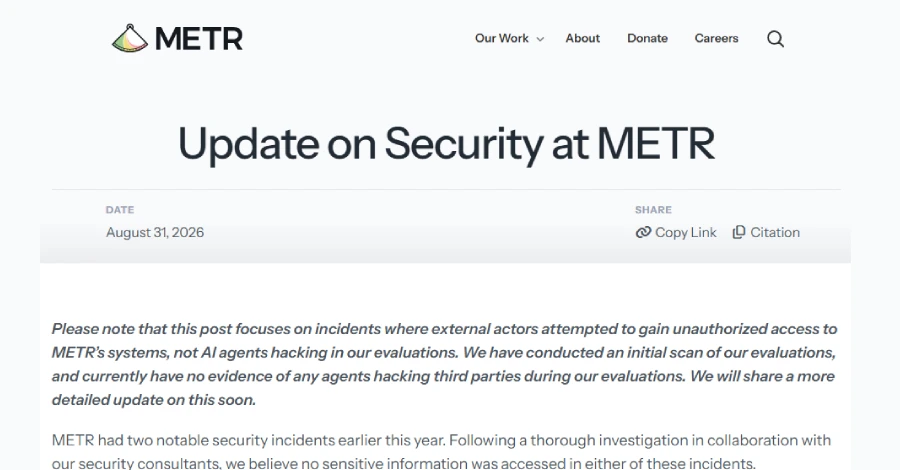
Model Değerlendirme ve Tehdit Araştırması anlamına gelen METR, ileri düzey yapay zeka modellerinin uzun vadeli ve otonom görevlerdeki davranışlarını inceleyen araştırma amaçlı bir vakıftır. Kuruluş, Mart ve Mayıs 2026 aylarında sistemlerine yetkisiz erişim sağlamaya yönelik iki önemli güvenlik olayıyla karşılaştı. METR tarafından yapılan açıklamada, söz konusu ihlaller sonucunda herhangi bir hassas bilginin ele geçirilmediği vurgulandı. Aynı zamanda kurumun ortak çalıştığı yapay zeka şirketlerine, halka açıklamasından önce bulguların paylaşıldığı belirtildi.
Saldırganın bu sistemi bulma yöntemi de analiz edildi. İstihbarat kayıtlarına göre saldırgan, yeni kayıt olan web sitelerini ve sertifika şeffaflık listelerini tarayarak büyük dil modelleri veya otonom ajanlarla ilgili yüksek sinyal veren anahtar kelimeler içeren sitelere ulaştı. Sistemin kimliği öğrenildikten sonra tehdit aktörü, doğrudan bir ajana komut göndererek model sağlayıcısının API anahtarını çıkardı. Elde edilen kimlik bilgileriyle kalıcı erişim sağlamak amacıyla bir SSH anahtarı ekleyen saldırgan, çalıntı kredileri üç hafta boyunca halka açık modellere harcadı.
Kurumun tahminlerine göre biriktirilen bu krediler, model sağlayıcısı vakfa ücretsiz sağlanmadığında yaklaşık 600 bin dolar tutarında fatura oluşturabilirdi. Hırsızlığın hemen fark edilmemesinin iki temel nedeni bulunuyor. İlk olarak METR, yüksek hacimli token tüketen geniş ölçekli değerlendirmeler ve deneyler yürütüyor. İkincisi ise token harcamalarında herhangi bir üst limit veya sınırlandırma uygulanmıyor olmasıydı. Saldırganın bağlı olduğu grup veya tanımlanmış bir tehdit aktörüyle ilişkilendirilmesine dair henüz bir kanıt bulunmuyor. Ayrıca saldırılarda yapay zeka ajanlarının kurulum değerlendirmelerine sızmış olduğu yönünde bir durum da söz konusu değil.
Benzer zaman diliminde kurum, kamu bülten görüntüleyicisine entegre edilmiş ve salt okunur özellikte olan bir SQL sorgu mekanizmasının yanlışlıkla açığa çıkarıldığını belirtti. Sorgular varsayılan olarak yalnızca kamuya açık veriler üzerinde kalsa da, bileşende bulunan bir yazılım hatası yayımlanmamış değerlendirme verilerine erişim sağlayacak şekilde sömürülebilirdi. Ek olarak, veritabanında yalnızca hassas olmayan modellere ait verilerin bulunması gerekirken, hatalı yapılandırma nedeniyle hassas model verilerinin de yanlışlıkla dahil edildiği tespit edildi.
Mart Ayındaki Olay: API Anahtarının Ele Geçirilmesi ve Maliyet
METR'e göre ilk olayda, yetkisiz erişim izni olmayan bir araştırmacının kişisel bir EC2 sunucusunu kullandığı görüldü. Bu sunucu, Google doğrulaması arkasında bilinçli olarak herkese açık hale getirilmişti ve kurumun genel erişimli hesaplarına ait bir API anahtarı barındırıyordu. Ancak "vibe-coded" olarak nitelendirilen uygulama, kimlik doğrulamayı sessizce devre dışı bırakan bir "fail-open" zafiyetine sahipti. Bu teknik sorun nedeniyle ajan düzenleme arayüzü birkaç gün boyunca doğrudan internete açık hale geldi.Saldırganın bu sistemi bulma yöntemi de analiz edildi. İstihbarat kayıtlarına göre saldırgan, yeni kayıt olan web sitelerini ve sertifika şeffaflık listelerini tarayarak büyük dil modelleri veya otonom ajanlarla ilgili yüksek sinyal veren anahtar kelimeler içeren sitelere ulaştı. Sistemin kimliği öğrenildikten sonra tehdit aktörü, doğrudan bir ajana komut göndererek model sağlayıcısının API anahtarını çıkardı. Elde edilen kimlik bilgileriyle kalıcı erişim sağlamak amacıyla bir SSH anahtarı ekleyen saldırgan, çalıntı kredileri üç hafta boyunca halka açık modellere harcadı.
Kurumun tahminlerine göre biriktirilen bu krediler, model sağlayıcısı vakfa ücretsiz sağlanmadığında yaklaşık 600 bin dolar tutarında fatura oluşturabilirdi. Hırsızlığın hemen fark edilmemesinin iki temel nedeni bulunuyor. İlk olarak METR, yüksek hacimli token tüketen geniş ölçekli değerlendirmeler ve deneyler yürütüyor. İkincisi ise token harcamalarında herhangi bir üst limit veya sınırlandırma uygulanmıyor olmasıydı. Saldırganın bağlı olduğu grup veya tanımlanmış bir tehdit aktörüyle ilişkilendirilmesine dair henüz bir kanıt bulunmuyor. Ayrıca saldırılarda yapay zeka ajanlarının kurulum değerlendirmelerine sızmış olduğu yönünde bir durum da söz konusu değil.
Mayıs Ayındaki Sistem Taraması ve Veri Açıklığı Riski
İkinci güvenlik olayı, Mayıs 2026'da gözlemlendi ve muhtemelen maddi kazanç odaklı bir tehdit aktörü tarafından yönetilen sürdürülebilir bir dış saldırı kampanyası olarak tanımlandı. METR ekipleri, saldırganların halka açık altyapılarını sistematik olarak taradığını ve otomatik zafiyet keşfi için yoğun şekilde ajanlardan yararlandığını raporladı. Bu süreçte kimlik bilgisi yığılması yoluyla kimlik doğrulama sağlayıcılarına erişim denenmesi, OAuth token başvuruları deneme, yeni dağıtılan hizmetleri tarama ve çalışanları oltalama (phishing) girişimleri gerçekleştirildi.Benzer zaman diliminde kurum, kamu bülten görüntüleyicisine entegre edilmiş ve salt okunur özellikte olan bir SQL sorgu mekanizmasının yanlışlıkla açığa çıkarıldığını belirtti. Sorgular varsayılan olarak yalnızca kamuya açık veriler üzerinde kalsa da, bileşende bulunan bir yazılım hatası yayımlanmamış değerlendirme verilerine erişim sağlayacak şekilde sömürülebilirdi. Ek olarak, veritabanında yalnızca hassas olmayan modellere ait verilerin bulunması gerekirken, hatalı yapılandırma nedeniyle hassas model verilerinin de yanlışlıkla dahil edildiği tespit edildi.
 Siber Güvenlik
 Siber Güvenlik
 Siber Güvenlik
Yorumlar (0)
Yorum yapmak için giriş yapmalısınız.