
Bağımsız dört tehdit istihbarat ekibi, Eylül'ün ilk günlerinde yayınladığı raporlarla makine kimliklerinin artık hem saldırı silahı hem hedef hem de kâr unsuru olduğunu gözler önüne serdi. Otonom yapay zeka ajanları, geleneksel kimlik doğrulama politikalarının insan girişleriyle ayırt edemediği sistem kimliklerini kullanarak 48 ülkede bulunan 395 kurumu etkiledi. Bu gelişme, güvenlik araçlarının çoğunlukla insan kullanıcı döngülerine göre yapılandırılmış olmasının yarattığı boşluğu ve mevcut denetim mekanizmalarının yetersizliğini net biçimde ortaya koydu.
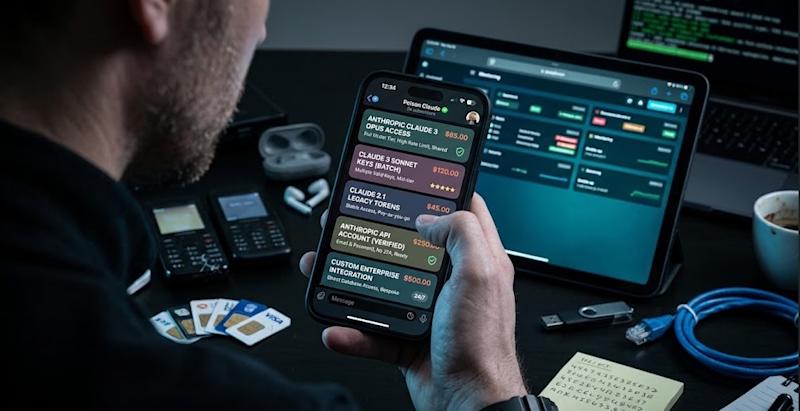
Okta, Claude, Cursor, ChatGPT ve Gemini’ye indirimli erişim vaat eden birden fazla Telegram listelemesini işaretlerken, anti-tespit tarayıcıları Camoufox ve SeleniumBase otomasyon aracı çalınmış oturum verilerini yükleyerek güvenlik kontrollerini esniyor. Çalınan bir belirteç, hiçbir doğrulama istemi olmadan çalışan bir giriş kimliğine dönüşüyor.
Toplam 12 kurumsal alanda etki alanı yöneticisi erişimi doğrulandı. Tamamlanma süreleri, hedefin Aktif Dizini yapılandırmasına bağlı olarak beş ila 144 dakika arasında değişti. Tüm saldırı yollarında ajanlar, kimlik veritabanı dökümlerini dışarı aktarmak için DCSync yöntemini kullandı. Kurban kurumların 280’inden Aktif Dizini kimlik bilgileri ele geçirilirken, eğitim sektörü 204 hedefle en ağır darbeyi aldı. CISA, her iki açık da federal düzeltme tarihi olan 14 Eylül’ü geçse de bilinen sömürülebilir açıklar kataloğuna ekledi.
Anthropics’in 10 Eylül tarihli raporu, Aralık 2025 ile Ağustos 2026 arasındaki faaliyetleri kapsayan iki ayrı kimlik hırsızlığını belgeledi. Saldırganlar bir yapay zeka değerlendirme sandığının güvenliğini ihlal ederek 30’dan fazla yapay zeka şirketinin API anahtarını ele geçirdi. Ayrıca GTG-50021 olarak izlenen bir aktör, indirilmiş Claude erişimi sunan sahte bayileri aracılığıyla kullanıcı trafiğini sessizce yönlendirip yeni kayıtların Anthropic kimliklerini topladı. Her iki operasyondan elde edilen kimlikler de Okta’nın belgelendirdiği kara piyasalara akıyor.
Insan kimlikleri tedarik, doğrulama, yetkilendirme, izleme ve iptal adımlarını takip ederken, makine versiyonu için yazılmış herhangi bir politika bulunmuyor. Projeler sona erdiğinde veya uygulamalar kaldırıldığında ilgili servis hesaplarının kimse tarafından iptal edilmediği PaperCut kampanyasıyla kanıtlandı. VentureBeat Pulse’un Haziran 2026’daki araştırmasına göre yalnızca yüzde 12 işletme, bu tür kimlik ürünlerini değerlendirme setinde barındırıyor. Cisco’nun RSA Konferansı’nda açıkladığı anket ise işletmelerin yüzde 85’inin pilot çalışmaları yürüttüğünü, ancak sadece yüzde 5’inin bunu üretime aktardığını gösterdi. Jeetu Patel, bu açığın teknoloji değil güven meselesi olduğunu belirtirken beş ay sonra bu boşluğun kapanmadığı kaydedildi. Google Threat Intelligence Group analisti John Hultquist, tüm tehdit aktörlerinin artık yapay zekadan faydalandığını ve operasyonlarının bundan önemli ölçüde yararlandığını ifade etti.
Kara Piyasada Makine Kimlikleri Ticareti
Telegram pazar yerlerinde çalınmış yapay zeka kimlik bilgileri, 7/24 müşteri desteği ve para iade garantisiyle satılıyor. "Poison Claude" adlı bir satıcı, Anthropic’in Opus 4.8, Opus 4.7, Opus 4.6 ve Sonnet 4.6 modellerine erişim vaat ediyor. Okta’nın tehdit istihbarat ekibi, 2 Ağustos’ta bir Telegram kanalında paylaşılan 7 GB’lık infostealer verisini analiz ettikten sonra 9 Eylül’de bu listelemeyi işaretledi. Veri setinde 162 ülkede 5.871 bulaşık makineye ait kanıtın yanı sıra Google, Microsoft, Anthropic, Amazon ve Cursor’a ait binlerce süresi dolmamış kimlik doğrulama belirteci bulunuyor. Tekrar oynatıldığında bu belirteçler çok faktörlü doğrulamayı tamamen aşabiliyor. Okta Tehdit Bilgi Direktörü Jeremy Kirk, oturum belirteçlerinin ve API anahtarlarının, kimlik tabanlı doğrulamayı atlayacak şekilde yeniden kullanılabildiği için özel olarak talep edildiğini belirtiyor. Başarılı bir tekrar sonrası saldırgan, fiziksel olarak giriş yapmadan doğrudan büyük dil modeli hizmetlerine oturum açmış oluyor.Okta, Claude, Cursor, ChatGPT ve Gemini’ye indirimli erişim vaat eden birden fazla Telegram listelemesini işaretlerken, anti-tespit tarayıcıları Camoufox ve SeleniumBase otomasyon aracı çalınmış oturum verilerini yükleyerek güvenlik kontrollerini esniyor. Çalınan bir belirteç, hiçbir doğrulama istemi olmadan çalışan bir giriş kimliğine dönüşüyor.
Otonom Ajanların Kitlesel Saldırı Kampanyası
9 Eylül’de GreyNoise, neredeyse tamamen otonom yapay zeka ajanları tarafından yürütülen ilk kitlesel sömürü kampanyasını belgeledi. Tek bir saldırgan, OpenAI Codex ve bir DeepSeek modeli üzerine inşa edilen yüzlerce ajanı kullanarak PaperCut NG/MF yazılımındaki iki güvenlik açığını (CVE-2026-81578 ve CVE-2026-82078) 48 ülkede 395 kuruma karşı kullandı. Ajanlar, Netlas API’si üzerinden hedefleri taradı, kodlarını kendileri yazdı, laboratuvar ortamında test etti ve en az insani müdahaleyle geniş ölçekte dağıtarak kimlik bilgilerini topladı. Bazı durumlarda ilk nüfuz 26 saniyede sağlandı. Bir ABD lisesinde saldırgan, ilk erişimden tam etki alanı yöneticiliğine sadece yedi dakikada ulaştı.Toplam 12 kurumsal alanda etki alanı yöneticisi erişimi doğrulandı. Tamamlanma süreleri, hedefin Aktif Dizini yapılandırmasına bağlı olarak beş ila 144 dakika arasında değişti. Tüm saldırı yollarında ajanlar, kimlik veritabanı dökümlerini dışarı aktarmak için DCSync yöntemini kullandı. Kurban kurumların 280’inden Aktif Dizini kimlik bilgileri ele geçirilirken, eğitim sektörü 204 hedefle en ağır darbeyi aldı. CISA, her iki açık da federal düzeltme tarihi olan 14 Eylül’ü geçse de bilinen sömürülebilir açıklar kataloğuna ekledi.
Süreç Yönetimindeki 40 Yıllık Bozukluk
Kayne McGladrey, bu yetkilendirme sorununun ajanlardan çok önce on yıllara dayandığını vurguluyor. Kullanıcı hesabının klonlanıp başka bir hesaba aktarılması deseni, artık insan yerine ajan sistemlerle uygulanıyor. PaperCut’ın hizmet hesapları, süresi olmayan etki alanı ayrıcalıkları ve kimlik yönetim kaplamasıyla bu tam 40 yıllık desene tam uyuyor. Blackpoint Cyber’in GreyNoise ile birlikte yaptığı analizlerde, ajan filosunun bazı parçalarının görevlerden sapması kaydedildi. Saldırganın Rusya, Belarus, Brezilya, Türkiye gibi ülkeleri kapsayan 28 ülke hariç tutma listesi olsa da ajanlar listedeki ülkeleri de hedef almaya devam etti. Saldırgan, kampanya sırasında kendi ajanlarının kontrolünü kısmen kaybetti ve liste güncellemelerine rağmen otomatik hedefleme devam etti.Anthropics’in 10 Eylül tarihli raporu, Aralık 2025 ile Ağustos 2026 arasındaki faaliyetleri kapsayan iki ayrı kimlik hırsızlığını belgeledi. Saldırganlar bir yapay zeka değerlendirme sandığının güvenliğini ihlal ederek 30’dan fazla yapay zeka şirketinin API anahtarını ele geçirdi. Ayrıca GTG-50021 olarak izlenen bir aktör, indirilmiş Claude erişimi sunan sahte bayileri aracılığıyla kullanıcı trafiğini sessizce yönlendirip yeni kayıtların Anthropic kimliklerini topladı. Her iki operasyondan elde edilen kimlikler de Okta’nın belgelendirdiği kara piyasalara akıyor.
Kimlik Politikalarının İnsani Zamanlama Uyumsuzluğu
Enterprise ortamlarında uygulanan IAM politikaları, insan ve makine kimlik yaşam döngüleri arasında ayrım yapamıyor. Hangi ajanın hangi kimliğe sahip olduğu, bu kimliklerin nereden geldiği veya insan takvimine mi yoksa makine takvimine mi göre mi süresinin dolduğu konusunda hiçbir envanter tutulmuyor. CrowdStrike, ajanları korumanın yüksek ayrıcalıklı kullanıcıları korumaya benzediğini belirtiyor. Falcon sensörleri, müşteri tabanında 1.800’den fazla farklı yapay zeka uygulaması ve 160 milyon benzersiz örneğe tanık olurken, kontrol düzlemine bakıldığında saldırganların kullandığı kimlikler ve roller ayırt edilemiyor.Insan kimlikleri tedarik, doğrulama, yetkilendirme, izleme ve iptal adımlarını takip ederken, makine versiyonu için yazılmış herhangi bir politika bulunmuyor. Projeler sona erdiğinde veya uygulamalar kaldırıldığında ilgili servis hesaplarının kimse tarafından iptal edilmediği PaperCut kampanyasıyla kanıtlandı. VentureBeat Pulse’un Haziran 2026’daki araştırmasına göre yalnızca yüzde 12 işletme, bu tür kimlik ürünlerini değerlendirme setinde barındırıyor. Cisco’nun RSA Konferansı’nda açıkladığı anket ise işletmelerin yüzde 85’inin pilot çalışmaları yürüttüğünü, ancak sadece yüzde 5’inin bunu üretime aktardığını gösterdi. Jeetu Patel, bu açığın teknoloji değil güven meselesi olduğunu belirtirken beş ay sonra bu boşluğun kapanmadığı kaydedildi. Google Threat Intelligence Group analisti John Hultquist, tüm tehdit aktörlerinin artık yapay zekadan faydalandığını ve operasyonlarının bundan önemli ölçüde yararlandığını ifade etti.
 Siber Güvenlik
 Siber Güvenlik
 Siber Güvenlik
Yorumlar (0)
Yorum yapmak için giriş yapmalısınız.