
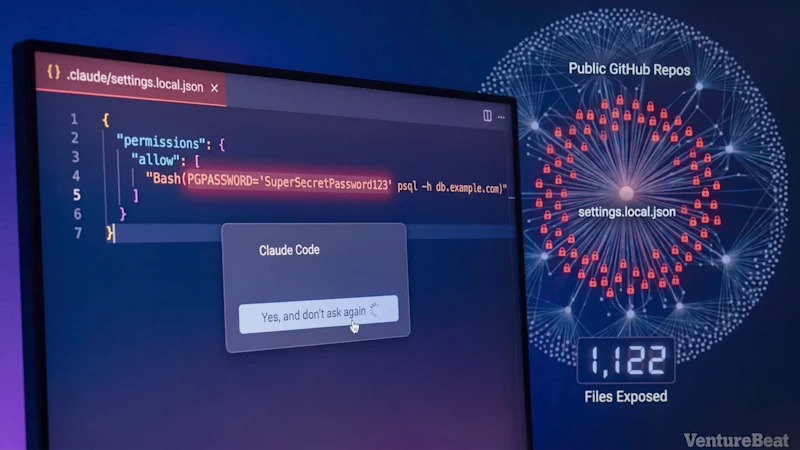
Kodlama yapay zekası asistanı Claude Code'u kullanan geliştiriciler ve kurumlar, gizli kimlik bilgileri içeren yapılandırma dosyalarının internete sızmaması için önlem almalı. Güvenlik şirketi Apiiro, 'Claude Code'un yeniden sorma' özelliği nedeniyle hassas şifrelerin ve erişim anahtarlarının kamuya açık GitHub repolarında gizlice depolandığını tespit etti. Bu durum, yetkisiz kişilerin özel veritabanlarına, bulut altyapısına ve kritik iş sistemlerine erişimini kolaylaştıran ciddi bir risk oluşturuyor.
Bu koşullar altında, yapay zekâ komutu onayladığında dosya kodun kendisiyle birlikte GitHub'daki kamuya açık repoya yükleniyor. İnternet üzerinde herkese açık repolara erişebilen herhangi bir kişi, geliştiricinin kasıtlı olarak paylaşmadığı şifre ve anahtarlara ulaşma potansiyeli kazanıyor. Geliştiriciler bu durumun farkında olmadan kurumsal hassasiyetleri tehlikeye atıyor.
Güvenlik şirketi, bu sızıntıların 63 farklı kuruma ait olduğunu belirledi. Keşfedilen kimlik bilgileri arasında üretim veritabanları şifreleri, bir veritabanı sağlayıcısına ait bulut yönetimi API anahtarı ve tıbbi kayıtlar işleyen uygulamalara ait hesap bilgileri yer alıyordu. Bu kimlik bilgilerinin tamamının hâlen aktif olduğu veya siber saldırganlar tarafından istismar edildiği anlamına gelmemektedir; Apiiro şifreleri doğrulamak veya sistemlere giriş denemesi yapmadı. Yine de bulgular, rutin yapay zekâ komutlarında gömülü gizli bilgilerin fark edilmeden kamuya sızabileceğini gösteriyor.
Kolaylık sağlarken güvenlik riski oluşturan mekanizma
Claude Code, kod önerilerinin yanı sıra geliştiricinin bilgisayarında komutları çalıştırabiliyor. Bu süreçte veritabanı bağlantıları veya harici servis çağrıları için şifre gibi gizli kimlik bilgilerine ihtiyaç duyulabiliyor. Claude Code, güvenlik nedeniyle belirli komutları çalıştırmadan önce kullanıcıdan izin istiyor. Ancak bu izin süreci tekrarlandıkça geliştiriciler için can sıkıcı hale gelebiliyor. Bunun önüne geçmek için geliştiriciler 'Evet, bir daha sorma' seçeneğini işaretleyerek AI'ın komutu her seferinde izin almadan çalıştırmasına izin veriyor.Gizli yapılandırma dosyalarının internete sızması
Bu işlemden kaynaklanan asıl sorun, seçeneğin sadece komudun iznin olduğunu hatırlamakla kalmaması; Claude Code'un şifreler ve erişim anahtarları da dahil olmak üzere komutun tamamını '.claude/settings.local.json' adlı bir yerel dosyada saklaması. Bu dosya genellikle bilgisayar yerelinde gizli tutulacak şekilde tasarlanmıştır. Claude Code bu dosyanın GitHub'a yüklenmesini engellemek için bir dizi adım atmış olsa da bu önlemler Git versiyon kontrol sistemi tarafından izlenen durumlarda veya projelerin taşındığında devre dışı kalabiliyor.Bu koşullar altında, yapay zekâ komutu onayladığında dosya kodun kendisiyle birlikte GitHub'daki kamuya açık repoya yükleniyor. İnternet üzerinde herkese açık repolara erişebilen herhangi bir kişi, geliştiricinin kasıtlı olarak paylaşmadığı şifre ve anahtarlara ulaşma potansiyeli kazanıyor. Geliştiriciler bu durumun farkında olmadan kurumsal hassasiyetleri tehlikeye atıyor.
Apiiro'nun geniş çaplı güvenlik taraması ve bulguları
Apiiro'dan araştırmacılar Shmulik Cohen ve Matan Giladi, 103.617 kamuya açık GitHub reposunda bulunan 104.185 Claude Code yerel yapılandırma dosyasını inceledi. Bu dosyaların yaklaşık %1,1'inde sızıntıyı doğrulayan 1.379 benzersiz kimlik bilgisi tespit edildi. Yapay zekâ araçlarının ürettiği geçmiş dosya sürümleri ve kayıtları da dahil edilen daha geniş kapsamlı inceleme sonucunda 1.994 kamuya açık repoda 2.539 benzersiz kimlik bilgisi tespit edildi.Güvenlik şirketi, bu sızıntıların 63 farklı kuruma ait olduğunu belirledi. Keşfedilen kimlik bilgileri arasında üretim veritabanları şifreleri, bir veritabanı sağlayıcısına ait bulut yönetimi API anahtarı ve tıbbi kayıtlar işleyen uygulamalara ait hesap bilgileri yer alıyordu. Bu kimlik bilgilerinin tamamının hâlen aktif olduğu veya siber saldırganlar tarafından istismar edildiği anlamına gelmemektedir; Apiiro şifreleri doğrulamak veya sistemlere giriş denemesi yapmadı. Yine de bulgular, rutin yapay zekâ komutlarında gömülü gizli bilgilerin fark edilmeden kamuya sızabileceğini gösteriyor.
Güvenlik ekipleri için gerekli beş adımlık kontrol
Geliştiriciler ve IT departmanları gizli kimlik bilgilerinin izini sürmek ve sızan verileri yok etmek için şu adımları uygulayabilir:- Geliştiricilerin kullandığı tüm GitHub organizasyonlarında '.claude/settings.local.json' ve '.claude/settings.json' dosyalarını taramalı.
- Bu dosya her ne kadar mevcut repodan kaldırılmış olsa bile dosyanın geçmiş git revizyonlarını kontrol etmeli.
- Bu yapılandırma dosyalarının içerdiği tüm şifre ve erişim anahtarlarını derhal değiştirmeli veya yeni olanlarla değiştirmeli.
- Yapay zekâ komutlarında gizli bilgilerin açık yazılmasını önlemek için şifreleri doğrudan komut içinde değil, '$DB_URL' gibi değişkenlerle (secrets manager ile referans vererek) geçirmeli.
- Repo şablonlarına '.claude/settings.local.json' dosyalarını .gitignore listesine ekleterek bu dosyanın kod ile birlikte yüklenmesini engellemeli.
 Siber Güvenlik
 Siber Güvenlik
 Siber Güvenlik
Yorumlar (0)
Yorum yapmak için giriş yapmalısınız.