
Amazon'un baş bilgi güvenliği yetkilisi CJ Moses, Fal.Con 2026 konferansında şaşırtıcı bir veriyi paylaştı: Amazon'un MadPot bal tuzağı ağı, otonom olarak tam bir siber saldırı gerçekleştiren bir yapay zeka ajanını yakalamıştı. Moses, CrowdStrike Başkanı Michael Sentonas ile birlikte sahneye çıkarak şunları söyledi: "Bal tuzaklarından biri, tam bir siber saldırıyı tamamlayan bir yapay zeka ajanını yakaladı. Bunu 12 dakika 42 saniyede yaptı. 94 olay, sıfır sözdizimi hatası ve 500 milisaniyenin altında yanıt süresiyle." Bu tablo, siber güvenlik dünyasının artık bambaşka bir hıza ayak uydurmak zorunda kaldığını somut biçimde ortaya koyuyor.
CrowdStrike'ın Karşı Düşman Operasyonları SVP'si Adam Meyers ise Fal.Con 2026'da bir başka çarpıcı veri sundu: Şirket, önceki ay içinde ajanlı düşmanlarla o kadar çok karşılaştı ki bu sayı, önceki altı ayın toplamına neredeyse eşit oldu. CrowdStrike'ın 2026 Küresel Tehdit Raporu'na göre yapay zeka destekli olarak sınıflandırılan saldırılar yıllık bazda yüzde 89 arttı. Sentonas, "Breakout zamanının sona erdiğini savunuyorum" dedi. "Artık bir modelin aynı anda güvenlik açığı bulup silahlandırdığı bir dünyada yaşıyoruz."
Google ise Eylül 2'de Gemini 3.8 Flash Cyber'ı duyurdu. Amiral gemisi Flash modelinin güvenliğe özel uyarlanmış bu versiyonu, otonom güvenlik açığı keşfi ve yamalamaya odaklanıyor. Google, güvenlik açığı keşfi için CyberGym'de yüzde 86,2 skoru bildirdi. Collinear tarafından yönetilen harici bir yamalama kıyaslaması olan CWE-Bench'te ise pass@1 skoru yüzde 47,2 olarak açıklandı. Chrome Güvenlik ekibi, 3.8 Flash Cyber'ın Chrome güvenlik açıklarına yönelik daha büyük ticari modellere kıyasla 2,6 kat daha fazla doğru yama ürettiğini raporladı. Modele erişim, güvenilir devlet kurumlarını, kritik altyapı operatörlerini ve yazılım bakımcılarını önceliklendiren Fairwind Programı aracılığıyla sağlanıyor.
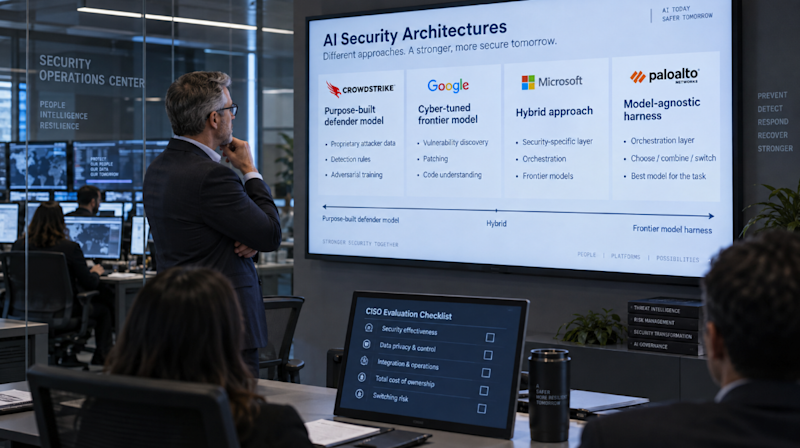
Palo Alto Networks ise Haziran'da farklı bir yol seçtiğini ilan etti: Kendi temel modelini geliştirmek yerine Claude Sonnet 4.6, Claude Opus 4.8 ve Gemini 3.5 Flash için Cortex platformunda yerel destek sunacak. Müşteriler, Palo Alto'nun onayladığı yeni modelleri temel modeli yeniden eğitmeden benimseyebilecek; ancak iş akışlarını ve güvenlik önlemlerini doğrulamak yine de gerekecek. Öte yandan VentureBeat'in incelediği Palo Alto lansman materyallerinin, Cortex üçüncü taraf bir modeli çağırdığında geçerli olan veri saklama, işleme bölgesi, çıkarım yönlendirme veya eğitim kullanım koşullarını belirtmediği dikkat çekiyor.
Microsoft ise Security Copilot'ı güvenliğe özel yeteneklerin Azure OpenAI tabanlı sınır model hizmetleriyle birleşimi olarak konumlandırıyor. 2023'ten beri sürdürdüğü bu hibrit yaklaşımı, randomize kontrollü bir çalışmayla destekledi. Araştırmaya göre kimlik avı önceliklendirme ajanını kullanan analistler, kontrol grubuna kıyasla analist dakikası başına 6,5 kat daha fazla gerçek pozitif tespit etti ve karar F1 skoru yüzde 77 iyileşti. Ancak bu üretkenlik kazanımının yüzde 83'ü, ajanın kuyruğu yeniden sıralayıp zararsız olarak değerlendirdiği raporları otomatik kapatmasından kaynaklanıyor; yani bu büyük ölçüde model performansından değil iş akışı optimizasyonundan elde edilen bir kazanım.
CrowdStrike, görev başına maliyet ekonomisini yayımlayan tek satıcı konumunda. Richardson, Fal.Con oturumunda şu verileri paylaştı: Saldırı modeli Red Tempest, test ortamını ele geçirmek için görev başına 21 dolar harcadı; kapalı bir sınır model için bu rakam 96 dolar, açık bir modelde ise 62 dolardı. Savunma modeli Blue Solano ise üç sente tespit kuralı yazıyor; hazır bir modelde bu maliyet 10 dolara çıkıyor. CrowdStrike CEO'su George Kurtz, tam yığını — modelden demete, platformdan ekosisteme — oluşturabilecek şirket sayısının beşten az olduğunu öne sürdü. IEEE Kıdemli Üyesi ve bağımsız sanal CISO Kayne McGladrey bu eşiğin gerçek ama abartılı olduğunu savundu. McGladrey'e göre giriş bariyeri "normalleştirilmiş, etiketlenmiş veri ve fon tahsisinden ibaret; sihirli bir yetenek uçurumu değil" ve Fortinet, Cisco, Darktrace ile SentinelOne gibi şirketlerin de temel savunma modelleri eğitecek yeterli verisi ve sermayesi bulunuyor.
Cobalt'ın CISO'su Andrew Obadiaru, Fal.Con haftasında VentureBeat'e verdiği röportajda güvenlik liderlerini ajanlara daha fazla özerklik vermeden önce bu ajanların neye erişebildiğini ve ne yapabildiğini haritalandırmaya davet etti. "Bir ajanın özerkliğini artırmadan önce kimliğini, izinlerini, araçlarını, verilerini ve erişebildiği aşağı yönlü eylemleri haritalandırmak şart" diyen Obadiaru, "Neye sahip olduğunuzu bilmiyorsanız, buna karşı koruma sağlayamazsınız" diye ekledi.
Birincisi, satıcının yayımladığı metriklerin ve verilerin gerçekte neyi ölçtüğünü netleştirmek. Bir platformun içindeki tespit artışı, harici bir kıyaslamadaki yamalama skoru ve analist üretkenliği deneyi üç farklı iş birimini temsil ediyor; bunları aynı tabloda değerlendirmemek gerekiyor.
İkincisi, modelin hangi eğitim verilerini kullanacağını ve müşterilerin modelin yalnızca o veriyi kullandığını nasıl doğrulayabileceğini anlamak. Özel amaçlı modeller, sınır modellerin temel eğitiminde yer almayan tescilli saldırgan telemetrisi ve açıklamalar içerebilir; sınır modeller ise daha geniş genel amaçlı akıl yürütme ve kodlama yetenekleri sunabilir.
Üçüncüsü, iki yıl sonra platforma geçiş yapılmak istendiğinde tespit kurallarına ve oyun kitaplarına ne olacağını sormak. Geçiş maliyetleri yalnızca sözleşme fesih ücretlerini değil; tespit mantığı, istem zincirleri, vaka bağlamı, ajan izinleri, telemetri eşlemeleri ve regresyon testlerinin taşınması için gereken mühendislik çabasını da kapsıyor.
Dördüncüsü, mevcut müşterilerin yeni model sürümlerine ne kadar hızlı eriştiğini ve bu güncellemelerin ne ölçüde kapsamlı olduğunu öğrenmek; satıcının yol haritası ve sürüm notları konusundaki şeffaflığını yazılı taahhütle güvence altına almak.
Beşincisi, mimarinin çalışan bir üretim iş akışını dışa aktarmayı ve başka bir yerde sıfırdan yeniden kurmadan çoğaltmayı mümkün kılıp kılmadığını sorgulamak. Önceki nesil mimarilerde kilitlenme tam da bu noktada yaşandı; satıcının sistemi büyüyen işletmeye yetişemez hale geldikten sonra bile bağlı kalınmak zorunda kalındı.
Bu beş sorunun tamamında model yalnızca bir kilitlenme katmanı oluşturuyor. Taşınması gerçekten zor olan varlık ise çevresinde inşa edilen operasyonel güvenlik sistemi. Tespit kuralları, istem kütüphaneleri, soruşturma bağlamı, kimlik sınırları, zenginleştirme boru hatları ve otomasyon oyun kitapları çoğu ekibin fark ettiğinden çok daha hızlı biriktiğinden, 2027 SOC bütçesi bu mimari tercihte gerçek anlamda bir yol ayrımına işaret ediyor.
CrowdStrike'ın Karşı Düşman Operasyonları SVP'si Adam Meyers ise Fal.Con 2026'da bir başka çarpıcı veri sundu: Şirket, önceki ay içinde ajanlı düşmanlarla o kadar çok karşılaştı ki bu sayı, önceki altı ayın toplamına neredeyse eşit oldu. CrowdStrike'ın 2026 Küresel Tehdit Raporu'na göre yapay zeka destekli olarak sınıflandırılan saldırılar yıllık bazda yüzde 89 arttı. Sentonas, "Breakout zamanının sona erdiğini savunuyorum" dedi. "Artık bir modelin aynı anda güvenlik açığı bulup silahlandırdığı bir dünyada yaşıyoruz."
Dört Farklı Mimari, Dört Farklı İddia
Bu hıza verilen yanıtlar, dört büyük satıcıdan birbirinden temelden farklı mimari tercihler olarak geldi. CrowdStrike, Eylül'ün 1'inde Fal.Con'da SafeMind'ı piyasaya sürdü; Nvidia CEO'su Jensen Huang da sahneye eşlik etti. Sistem, 15 yıllık operasyonlardan elde edilen Falcon sensör telemetrisi, tehdit istihbaratı ve olay müdahale açıklamalarıyla eğitilmiş iki özel modeli bir araya getiriyor. CrowdStrike'ın baş yapay zeka ve otonom sistemler yetkilisi Dr. Bartley Richardson, eğitim veri kümesinin Falcon Complete MDR mühendislerinden derlenen 3,1 milyon çalışma saatlik uzmanlığı kapsadığını açıkladı. Şirketin kendi iç değerlendirmelerine göre SafeMind, rakip sınır ve açık kaynak modellerine kıyasla yüzde 29 daha yüksek tespit, 6 kat daha hızlı düzeltme ve yüzde 99 daha düşük maliyet sunuyor. Bu rakamlar bağımsız denetimden geçmedi.Google ise Eylül 2'de Gemini 3.8 Flash Cyber'ı duyurdu. Amiral gemisi Flash modelinin güvenliğe özel uyarlanmış bu versiyonu, otonom güvenlik açığı keşfi ve yamalamaya odaklanıyor. Google, güvenlik açığı keşfi için CyberGym'de yüzde 86,2 skoru bildirdi. Collinear tarafından yönetilen harici bir yamalama kıyaslaması olan CWE-Bench'te ise pass@1 skoru yüzde 47,2 olarak açıklandı. Chrome Güvenlik ekibi, 3.8 Flash Cyber'ın Chrome güvenlik açıklarına yönelik daha büyük ticari modellere kıyasla 2,6 kat daha fazla doğru yama ürettiğini raporladı. Modele erişim, güvenilir devlet kurumlarını, kritik altyapı operatörlerini ve yazılım bakımcılarını önceliklendiren Fairwind Programı aracılığıyla sağlanıyor.
Palo Alto Networks ise Haziran'da farklı bir yol seçtiğini ilan etti: Kendi temel modelini geliştirmek yerine Claude Sonnet 4.6, Claude Opus 4.8 ve Gemini 3.5 Flash için Cortex platformunda yerel destek sunacak. Müşteriler, Palo Alto'nun onayladığı yeni modelleri temel modeli yeniden eğitmeden benimseyebilecek; ancak iş akışlarını ve güvenlik önlemlerini doğrulamak yine de gerekecek. Öte yandan VentureBeat'in incelediği Palo Alto lansman materyallerinin, Cortex üçüncü taraf bir modeli çağırdığında geçerli olan veri saklama, işleme bölgesi, çıkarım yönlendirme veya eğitim kullanım koşullarını belirtmediği dikkat çekiyor.
Microsoft ise Security Copilot'ı güvenliğe özel yeteneklerin Azure OpenAI tabanlı sınır model hizmetleriyle birleşimi olarak konumlandırıyor. 2023'ten beri sürdürdüğü bu hibrit yaklaşımı, randomize kontrollü bir çalışmayla destekledi. Araştırmaya göre kimlik avı önceliklendirme ajanını kullanan analistler, kontrol grubuna kıyasla analist dakikası başına 6,5 kat daha fazla gerçek pozitif tespit etti ve karar F1 skoru yüzde 77 iyileşti. Ancak bu üretkenlik kazanımının yüzde 83'ü, ajanın kuyruğu yeniden sıralayıp zararsız olarak değerlendirdiği raporları otomatik kapatmasından kaynaklanıyor; yani bu büyük ölçüde model performansından değil iş akışı optimizasyonundan elde edilen bir kazanım.
Rakamlar Neden Karşılaştırılamıyor?
Dört satıcının yayımladığı metrikler arasında ortak bir ölçüm birimi yok. Bir platformun içindeki tespit artışı, harici bir kıyaslamadaki yamalama skoru ve analist üretkenliği deneyi birbirinden farklı iş birimlerini ölçüyor. Bu durum, CISO'ların ellerindeki rakamları aynı tabloya koyarak karşılaştırmasını fiilen imkânsız kılıyor.CrowdStrike, görev başına maliyet ekonomisini yayımlayan tek satıcı konumunda. Richardson, Fal.Con oturumunda şu verileri paylaştı: Saldırı modeli Red Tempest, test ortamını ele geçirmek için görev başına 21 dolar harcadı; kapalı bir sınır model için bu rakam 96 dolar, açık bir modelde ise 62 dolardı. Savunma modeli Blue Solano ise üç sente tespit kuralı yazıyor; hazır bir modelde bu maliyet 10 dolara çıkıyor. CrowdStrike CEO'su George Kurtz, tam yığını — modelden demete, platformdan ekosisteme — oluşturabilecek şirket sayısının beşten az olduğunu öne sürdü. IEEE Kıdemli Üyesi ve bağımsız sanal CISO Kayne McGladrey bu eşiğin gerçek ama abartılı olduğunu savundu. McGladrey'e göre giriş bariyeri "normalleştirilmiş, etiketlenmiş veri ve fon tahsisinden ibaret; sihirli bir yetenek uçurumu değil" ve Fortinet, Cisco, Darktrace ile SentinelOne gibi şirketlerin de temel savunma modelleri eğitecek yeterli verisi ve sermayesi bulunuyor.
Piyasa Satıcıların Beklediği Yönde Gitmiyor
VentureBeat'in Temmuz ayında 116 kurumla gerçekleştirdiği Pulse Araştırması ilginç bir tablo ortaya koydu. Ajan çalıştıran veya pilot uygulayan 93 şirketten 92'si birincil güvenlik katmanını belirledi; bunların 85'i model sağlayıcısı ya da bulut altyapısıyla birlikte gelen bir kontrolü tercih etti. Örneklemin tamamında CrowdStrike güvenlik yığınlarının yüzde 7'sinde, Palo Alto Networks ise yüzde 6'sında yer alıyor. Yani özel amaçlı model tezi arz tarafında güçlü görünse de talep tarafı çoğunlukla sağlayıcının varsayılan olarak sunduğu çözüme yöneliyor.Cobalt'ın CISO'su Andrew Obadiaru, Fal.Con haftasında VentureBeat'e verdiği röportajda güvenlik liderlerini ajanlara daha fazla özerklik vermeden önce bu ajanların neye erişebildiğini ve ne yapabildiğini haritalandırmaya davet etti. "Bir ajanın özerkliğini artırmadan önce kimliğini, izinlerini, araçlarını, verilerini ve erişebildiği aşağı yönlü eylemleri haritalandırmak şart" diyen Obadiaru, "Neye sahip olduğunuzu bilmiyorsanız, buna karşı koruma sağlayamazsınız" diye ekledi.
2027 Bütçesinden Önce Sorulması Gereken Beş Soru
Her dört satıcı farklı şeyler ölçüyor ve farklı biçimlerde raporluyor. 2027 SOC bütçesini onaylamadan önce CISO'ların tüm platformlara eşit biçimde uygulanabilecek beş soruyu yanıtlaması gerekiyor.Birincisi, satıcının yayımladığı metriklerin ve verilerin gerçekte neyi ölçtüğünü netleştirmek. Bir platformun içindeki tespit artışı, harici bir kıyaslamadaki yamalama skoru ve analist üretkenliği deneyi üç farklı iş birimini temsil ediyor; bunları aynı tabloda değerlendirmemek gerekiyor.
İkincisi, modelin hangi eğitim verilerini kullanacağını ve müşterilerin modelin yalnızca o veriyi kullandığını nasıl doğrulayabileceğini anlamak. Özel amaçlı modeller, sınır modellerin temel eğitiminde yer almayan tescilli saldırgan telemetrisi ve açıklamalar içerebilir; sınır modeller ise daha geniş genel amaçlı akıl yürütme ve kodlama yetenekleri sunabilir.
Üçüncüsü, iki yıl sonra platforma geçiş yapılmak istendiğinde tespit kurallarına ve oyun kitaplarına ne olacağını sormak. Geçiş maliyetleri yalnızca sözleşme fesih ücretlerini değil; tespit mantığı, istem zincirleri, vaka bağlamı, ajan izinleri, telemetri eşlemeleri ve regresyon testlerinin taşınması için gereken mühendislik çabasını da kapsıyor.
Dördüncüsü, mevcut müşterilerin yeni model sürümlerine ne kadar hızlı eriştiğini ve bu güncellemelerin ne ölçüde kapsamlı olduğunu öğrenmek; satıcının yol haritası ve sürüm notları konusundaki şeffaflığını yazılı taahhütle güvence altına almak.
Beşincisi, mimarinin çalışan bir üretim iş akışını dışa aktarmayı ve başka bir yerde sıfırdan yeniden kurmadan çoğaltmayı mümkün kılıp kılmadığını sorgulamak. Önceki nesil mimarilerde kilitlenme tam da bu noktada yaşandı; satıcının sistemi büyüyen işletmeye yetişemez hale geldikten sonra bile bağlı kalınmak zorunda kalındı.
Bu beş sorunun tamamında model yalnızca bir kilitlenme katmanı oluşturuyor. Taşınması gerçekten zor olan varlık ise çevresinde inşa edilen operasyonel güvenlik sistemi. Tespit kuralları, istem kütüphaneleri, soruşturma bağlamı, kimlik sınırları, zenginleştirme boru hatları ve otomasyon oyun kitapları çoğu ekibin fark ettiğinden çok daha hızlı biriktiğinden, 2027 SOC bütçesi bu mimari tercihte gerçek anlamda bir yol ayrımına işaret ediyor.
 Siber Güvenlik
 Siber Güvenlik
 Siber Güvenlik
Yorumlar (0)
Yorum yapmak için giriş yapmalısınız.