
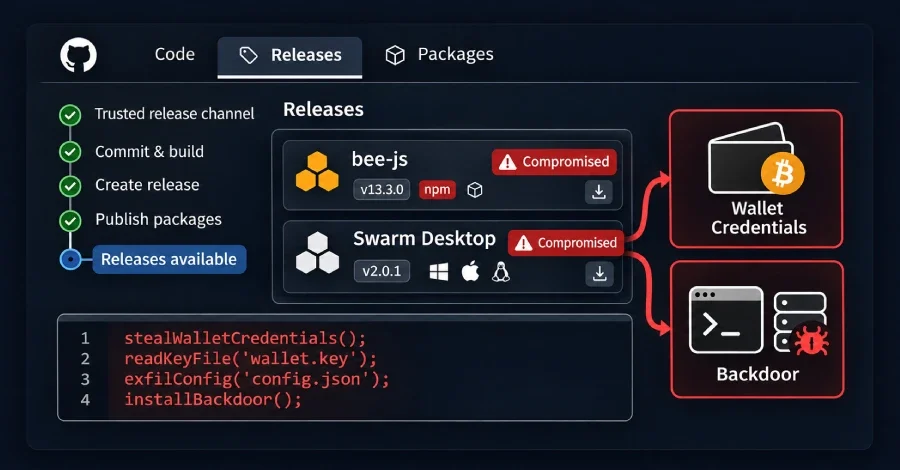
Bilgisyar koruma şirket Socket tarafından yapılan analizlere göre, Ethersphere projesinin otomasyon araçları kullanılarak bee-js 13.3.0 ve Swarm Desktop 0.56.2 sürümlerinin kötü amaçlı kod içerecek şekilde dağıtıldığı ortaya çıktı. Bu sürümler, Swarm Desktop uygulamasında depolanan cüzdan anahtarlarını çalmak ve Windows, macOS ile Linux işletim sistemlerinde arka kapı (backdoor) tesis etmek amacıyla tasarlandı. Güvenlik uzmanları, bu sürümleri kullanan tüm bilgisayarların tamamen ele geçirilmiş sayılması gerektiği konusunda uyarıda bulundu.
Kötü amaçlı kodlar, Swarm Desktop'un veri klasöründeki config.yaml ve data-dir/keys/swarm.key dosyalarını hedef alarak saldırıcı sunucularına göndermektedir. swarm.key şifreli bir Ethereum cüzdanı olsa da Swarm Desktop, anahtarı kilitleyen parolayı config.yaml dosyasında düz metin olarak saklamaktadır. Bu durum, saldırganların düğüm cüzdandaki xDAI ve xBZZ token'larını, çek defteri fonlarını ve staking (paylaştırma) miktarını ele geçirmesini mümkün kılmaktadır.
Güvenlik ekipleri, Swarm Desktop'un bu sürümle kurulu olduğu tüm makinelerde ayrıca bir arka kapı uygulaması tespit etti. Linux ve macOS üzerinde bu arka kapı, 'evjawbreaker' adlı bir Go tabanlı uzaktan komut kabı olarak çalışıyor ve gizli ~/.solidity klasörü içinde saklanıyor. Windows'ta ise resmi imzalı bir ScreenConnect istemcisi kurulmakta ve sistem hizmetleri üzerinden çalıştırılıyor.
Güvenlik raporu, Linux ve macOS kullanıcıların LaunchAgent ve sistem hizmetleri olarak çalışan bu bileşenlerin manuel olarak kaldırılması gerektiğini belirtiyor. Kötü amaçlı yazılımın, ~/.solidity klasörü, Linux üzerindeki solidity-langsupport-runner.service kullanıcısı hizmeti, macOS'teki com.solidity.langsupport.runner LaunchAgent'i ve Windows'taki ScreenConnect Client (5cbe79c9c25524df) servisini hedef aldığı kaydedildi. Bunlar kaldırılmadığı takdirde, saldırı tamamen temizlenmiş sayılmıyor.
Uzmanlar, bu saldırıları Eylül ayında Open VSX piyasasında Solidity geliştiricilerini hedef alan sahte uzantılarla ilişkilendirmektedir. Pluto Security ekibi, bu uzantıları 'yüksek güvenle' 2025'in ilk yarısında 'SleepyDuck' uzantısını dağıtan grubun eylemleriyle bağlantılı olduğunu belirtmiştir. Saldırının ardındaki grubun, Ethereum sözleşmeleri, ScreenConnect şifreleme anahtarları ve sahte uzantı isimleriyle benzer teknikler kullandığı tespit edildi.
Kötü amaçlı kodlar, Swarm Desktop'un veri klasöründeki config.yaml ve data-dir/keys/swarm.key dosyalarını hedef alarak saldırıcı sunucularına göndermektedir. swarm.key şifreli bir Ethereum cüzdanı olsa da Swarm Desktop, anahtarı kilitleyen parolayı config.yaml dosyasında düz metin olarak saklamaktadır. Bu durum, saldırganların düğüm cüzdandaki xDAI ve xBZZ token'larını, çek defteri fonlarını ve staking (paylaştırma) miktarını ele geçirmesini mümkün kılmaktadır.
Güvenlik ekipleri, Swarm Desktop'un bu sürümle kurulu olduğu tüm makinelerde ayrıca bir arka kapı uygulaması tespit etti. Linux ve macOS üzerinde bu arka kapı, 'evjawbreaker' adlı bir Go tabanlı uzaktan komut kabı olarak çalışıyor ve gizli ~/.solidity klasörü içinde saklanıyor. Windows'ta ise resmi imzalı bir ScreenConnect istemcisi kurulmakta ve sistem hizmetleri üzerinden çalıştırılıyor.
Arka Kapı ve Kontrol Sunucuları
Teknik incelemelere göre, indirilen kötü amaçlı kodlar, saldırıcıların uzaktan değiştirme yetkisine sahip olduğu bir Ethereum akıllı sözleşmesinden kontrol sunucusunun adresini okuyor. Bu yöntemle saldırganlar, komuta kontrol sunucularının adresini herhangi bir zaman diliminde değiştirebiliyor. Windows kullanıcıları, ekranın her seferinde kapatılmasına rağmen yine de izinsiz erişim isteyen bir UAC (Kullanıcı Hesapı Denetimi) penceresiyle karşılaşıyor; bu süreç, Microsoft Defender'a istisna eklenmesini ve ScreenConnect istemcisinin sessizce kurulmasını tetikliyor.Güvenlik raporu, Linux ve macOS kullanıcıların LaunchAgent ve sistem hizmetleri olarak çalışan bu bileşenlerin manuel olarak kaldırılması gerektiğini belirtiyor. Kötü amaçlı yazılımın, ~/.solidity klasörü, Linux üzerindeki solidity-langsupport-runner.service kullanıcısı hizmeti, macOS'teki com.solidity.langsupport.runner LaunchAgent'i ve Windows'taki ScreenConnect Client (5cbe79c9c25524df) servisini hedef aldığı kaydedildi. Bunlar kaldırılmadığı takdirde, saldırı tamamen temizlenmiş sayılmıyor.
Yayın İhlali ve Saldırılar Zinciri
Her iki sürüm de Ethersphere'in otomatik yayıncılık sürecinde kullanılan 'bee-worker' hesabından geldi. Kötü amaçlı yayınlar hiçbir imza ya da pull request üzerinden yürütülmemiştir. Bee-js, npm'de yaklaşık 75 dakika boyunca, Swarm Desktop ise GitHub'da yaklaşık 8,5 saat boyunca en son sürüm olarak kalmıştır. Socket'in verilerine göre, bu süre zarfında bee-js paketinden 10, Swarm Desktop'tan ise 65 kopya indirilmiştir.Uzmanlar, bu saldırıları Eylül ayında Open VSX piyasasında Solidity geliştiricilerini hedef alan sahte uzantılarla ilişkilendirmektedir. Pluto Security ekibi, bu uzantıları 'yüksek güvenle' 2025'in ilk yarısında 'SleepyDuck' uzantısını dağıtan grubun eylemleriyle bağlantılı olduğunu belirtmiştir. Saldırının ardındaki grubun, Ethereum sözleşmeleri, ScreenConnect şifreleme anahtarları ve sahte uzantı isimleriyle benzer teknikler kullandığı tespit edildi.
 Siber Güvenlik
 Siber Güvenlik
 Siber Güvenlik
Yorumlar (0)
Yorum yapmak için giriş yapmalısınız.